Android čelí hrozbě, která se nespokojí s falešným přihlášením. Zasáhne do aplikace, kterou denně otevíráš.
Velké varování: Neaktualizujte na svém mobilu bankovní aplikaci. Je o podvod a přijdete o všechny peníze
Blanka Roštovská
dnes 17:04 •
5 min. čtení
Aplikace vypadá stejně, ikonka sedí a přihlášení funguje jako vždycky. Přesto už ji nemusí ovládat banka, ale někdo úplně jiný. Právě na tomto principu staví nový škodlivý software pro Android, který dostal jméno Hirudo.
Důvěra v známou aplikaci jako slabé místo
Na hrozbu upozornili analytici bezpečnostní společnosti ThreatFabric. Podle nich Hirudo nestaví jen na klasické falešné přihlašovací stránce. Míří hlouběji: snaží se ovlivnit samotné fungování aplikace, získat široká práva v telefonu a na dálku sledovat, co oběť dělá.
Nebezpečné je to hlavně proto, že útočníci zneužívají něco, co si uživatelé budují roky: důvěru v program, který znají a používají bez přemýšlení.
Cesta do telefonu přitom nevypadá nijak dramaticky. Malware se šíří přes aplikace, které na první pohled nebudí podezření. Může jít o nákupní nástroj, aplikaci s obsahem pro dospělé nebo platformu s krátkými seriály. Zpočátku nabízejí to, co člověk čeká, ale ve skutečnosti slouží jen jako vstupní brána pro další škodlivý kód.
Po instalaci se objeví falešné upozornění na aktualizaci. Následují žádosti o oprávnění, mezi nimi i přístup ke službám zjednodušení ovládání. Android je původně vytvořil pro lidi se zdravotním znevýhodněním, jenže v rukou útočníka dovolují provádět úkony za uživatele a číst, co se děje na displeji. Právě proto je rozumné všímat si aplikací, které chtějí tak široký přístup bez jasného důvodu.
Jak probíhá výměna a co všechno malware získá
Teď přichází jádro celého útoku. Hirudo nejprve spustí odinstalování původní bankovní aplikace. Poté stáhne její upravenou verzi a pomocí získaných práv se ji pokusí nainstalovat. Pro útočníky je to riskantní chvíle, protože oběť může postup přerušit, pokud ji znejistí nečekané mizení aplikace nebo žádost o potvrzení instalace.
Když se výměna povede, uživatel dál pracuje s aplikací, která vypadá jako ta původní. Rozdíl je skrytý uvnitř: obsahuje nástroje, které obcházejí bezpečnostní kontroly a posílají data útočníkům. Podle analýzy zůstává téměř celý původní kód zachovaný, přibývá jen mechanismus zasahující do vybraných funkcí a měnící výsledky ochranných testů.
„Když tento mechanismus běží přímo v procesu bankovní aplikace, její vlastní obranné prvky se obrátí proti ní.“ („upozornili výzkumníci z ThreatFabric“)
Aplikace dokáže předstírat důvěryhodné prostředí. Při kontrole digitálního podpisu může vrátit údaje odpovídající originálu, skrýt zapnuté služby zjednodušení ovládání a vypnout ochranu proti snímání obrazovky. Některé ověřovací požadavky navíc zpracovává server v rukou útočníků.
Po úspěšné instalaci sbírá hesla k bankovním účtům, platební PINy, údaje k odemknutí telefonu i SMS zprávy. Útočníci mohou sledovat obrazovku v reálném čase a získat přístup k fotoaparátům a mikrofonu. Využívají také falešné platební obrazovky: vyžádají si PIN a zobrazí zprávu o úspěšné platbě, ačkoliv jde jen o krádež údajů.
Výzkumníci narazili i na nezabezpečený panel s tisíci záznamy o přihlašovacích údajích, zařízeních, zámcích obrazovky a finančních profilech. Přesný počet obětí ale neznají. Útok navíc nemusí vždy vyjít: součást ověřování obsahuje klíče a certifikáty, které unikly na veřejnost, a Google některé z nich už označil za kompromitované. Serverová kontrola je pak může odhalit a odmítnout.
Zatím se zdá, že útočníci cílí hlavně na uživatele indonéských bankovních aplikací. Kód ale už obsahuje přípravu pro banky v dalších zemích, například v Číně, Indii, Mexiku či Thajsku. Hirudo umí také prohledat a vyexportovat historii SMS zpráv až 90 dní zpětně. Stejný princip výměny důvěryhodného softwaru za upravenou verzi by přitom šel použít i na jiné finanční aplikace.
Co s tím dělat doma
Základem je neinstalovat aplikace z neoficiálních zdrojů a nevěřit upozorněním, která bez důvodu nutí ke stažení aktualizace mimo běžný obchod. Pravidelně aktualizuj systém i programy a spouštěj kontrolu přes Google Play Protect.
Pozor si dej na žádosti o služby zjednodušení ovládání. Pokud je chce aplikace, která je zjevně nepotřebuje, oprávnění neuděluj. Všímej si i nečekaného odinstalování či opětovné instalace bankovní aplikace.
Při podezření kontaktuj banku přes oficiální aplikaci nebo telefonní číslo a požádej o zajištění účtu. Z bezpečného zařízení pak změň přihlašovací údaje a projdi poslední transakce.
Hirudo ukazuje, že i program, který znáš léta, nemusí zůstat bezpečný, když někdo zasáhne do jeho fungování. Kontrolujete u svých aplikací jen původ, nebo i to, jaká práva si říkají?
Nejnovější články
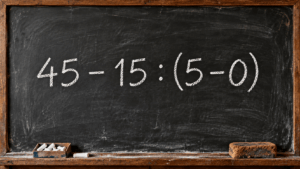
Matematický oříšek, který zboural internet. Dokážete ho rozlousknout do minuty?
Pět čísel, jedna závorka a nenápadná dvojtečka. Dnešní příklad působí jako hračka, přesto dokáže potrápit každého, kdo počítá příliš rychle a bez rozmyslu.
K čemu slouží malý tmavý kroužek vedle fotoaparátu na mobilu? Umí toho hodně, ale většina většina Čechů to netuší
Na zádech některých telefonů se skrývá senzor, který nefotí, a přesto umí měnit snímky, měření i vzhled místnosti.
KVÍZ: Kdo všechno sleduje vaše online kroky? Otestujte se, jak hlubokou digitální stopu za sebou necháváte
Víte, kdo všechno sleduje vaše online kroky a jak hlubokou digitální stopu za sebou dennodenně necháváte? Každé kliknutí, vyhledávání či lajk je součástí vaší digitální identity. Otestujte si, jak dobře rozumíte světu online soukromí.
Velké varování: Neaktualizujte na svém mobilu bankovní aplikaci. Je o podvod a přijdete o všechny peníze
Android čelí hrozbě, která se nespokojí s falešným přihlášením. Zasáhne do aplikace, kterou denně otevíráš.
Do roka se umělá inteligence vymkne kontrole a způsobí obrovský problém
Vedení největších technologických firem prý nenacvičuje jen krizi, ale i reakci rozzlobených lidí.
Netflix ve druhé polovině října přidá největší filmové trháky. Zde je seznam filmů
Druhá polovina října na Netflixu nabídne filmové legendy, očekávaná pokračování i jeden osobní dokument.
T-mobil připravil pro své klienty velkolepý dar. Od října dostávají novou televizi zdarma
Na jedné pozici v programu se po čtyři týdny objeví hororové večery bez přerušení. Nevidí je ale každý.
WhatsApp chystá úžasnou změnu. Usnadní život úplně všem
Do Androidu míří plánování zpráv, které funguje i s vypnutým telefonem a zachovává soukromí.
WhatsApp byl od října zpoplatněn. Koho se to týká a kdo může očekávat fakturu?
Kolem oblíbené aplikace se objevují předplatné a nové funkce za peníze. Přesto existuje jednoduché pravidlo, jak se vyznat.
Myš počítače má jednu geniální funkci. 26 let o ní nikdo nevěděl. Vyzkoušejte ji
Jedno kliknutí ušetří desítky otáčení kolečkem. Funguje 26 let, jenže v nových aplikacích mizí.
Máte plné úložiště v telefonu? Zachrání vás pár kliků a nepřijdete o jedinou fotku
Když Android začne křičet, že dochází místo, většina lidí panikařsky maže hry nebo třídí galerii. Přitom stačí otevřít dvě aplikace, které už v mobilu máte, a nechat je najít smetí.
Nová metoda podvodu na WhatsAppu. Podvodníci pošlou fakturu, neklikejte na ni
Jeden soubor z neznámého čísla, jedno rychlé otevření a počítač začne poslouchat někoho jiného. Proč nepomůže ani antivirus?