Dvě zranitelnosti dokázaly zmást i opatrné uživatele. Stačilo jedno kliknutí na důvěryhodně vypadající soubor či náhled.
Pozor, WhatsApp skrývá past. Neklikejte na tuto přílohu, nebo bude zle
Martin Procházka
dnes 19:13 •
3 min. čtení
Maskovaný útok
Soubor v chatu vypadal jako obyčejný dokument. Ikonka seděla, název působil nevinně a nic nenasvědčovalo tomu, že se pod povrchem skrývá něco jiného. Právě na tomhle rozdílu mezi tím, co člověk vidí, a tím, co se skutečně stane, stavěla první ze dvou chyb.
Bezpečnostní analýzy odhalily dvě trhliny v aplikaci od společnosti Meta Platforms. První nese označení CVE-2026-23863 a v databázi NIST NVD získala hodnocení 6,5, tedy střední závažnost podle stupnice CVSS v3.1.
Týkala se WhatsAppu pro Windows ve verzích starších než 2.3000.1032164386.258709. Podstatou bylo maskování typu souboru v doručené příloze, takže útočníci dokázali obejít vizuální kontrolu přímo v chatovacím okně.
Mechanismus stál na vložení řídicího bajtu NUL (0x00) do názvu souboru. Chat ukázal jen text před ním. Windows ale po kliknutí spustil soubor podle skutečné přípony na samém konci názvu.
Jak manipulace fungovala v praxi
Modelový scénář je přímočarý. Útočník pošle soubor s názvem Faktura_2026.pdfmalware.exe. V chatu se zobrazí pouze Faktura_2026.pdf s ikonou běžného PDF.
Uživatel čeká fakturu, a tak klikne. Systém ale ignoruje oříznutí názvu v aplikaci, přečte celý řetězec a na pozadí spustí program malware.exe.
Záludnost situace trefně shrnul jeden z uživatelů: „Je šílené, že i v roce 2026 musíme řešit triky s NUL bajtem v názvu souboru, které známe už dvacet let. Běžný uživatel nemá šanci poznat, že mu WhatsApp ukazuje PDF, ale Windows pod tím spustí exe soubor.“
Problém s náhledy videí v mobilech
Druhá chyba, CVE-2026-23866, dosáhla na stupnici CVSS v3.1 hodnoty 4,3. Zasáhla WhatsApp pro Android (verze 2.25.8.0 až 2.26.7.10) a WhatsApp pro iOS (verze 2.25.8.0 až 2.26.15.72).
Aplikace nedostatečně ověřovala adresy u AI rich response při tvorbě náhledů pro Instagram Reels. Do adresy multimediálního obsahu šlo podstrčit vlastní HTTP nebo HTTPS odkaz, případně aplikační odkaz (custom URL scheme).
Uživatele tak bylo možné nepozorovaně přesměrovat na externí server nebo vyvolat akci v jiné aplikaci v telefonu. Bezpečnostní analytik Eduard Kovacs z redakce SecurityWeek k tomu uvádí: „Využití zranitelností s custom URL scheme v reálných scénářích umožňuje útočníkům přesměrovat uživatele na phishingové stránky nebo spouštět další aplikace na zařízení pomocí hlubokých odkazů (deep links). I když jde o chyby se střední závažností, aktualizace je nutností.“
Jak velká byla hrozba doopravdy?
Přestože popisy zní varovně, bulletiny Meta i databáze NIST NVD uvádějí, že nebyly zaznamenány žádné potvrzené případy zneužití v reálných útocích. Obě chyby byly nahlášeny v rámci programu Meta Bug Bounty.
Obavy z automatického napadení na dálku jsou navíc zbytečné. Obě zranitelnosti vyžadovaly aktivní krok oběti, tedy kliknutí na náhled videa nebo ruční otevření přílohy. Aktualizace aplikace na nejnovější verzi obě mezery spolehlivě uzavírá.
Nejnovější články
KVÍZ: Využíváte mobilní fotoaparát na 100 %, nebo jen mačkáte spoušť? Poznejte skryté funkce vašeho iPhonu
Dnešní mobilní telefony jsou víc než jen komunikační zařízení - jsou to výkonné fotoaparáty, které máte neustále po ruce. Otestujte své znalosti v našem kvízu a zjistěte, jestli z vašeho smartphonu dostáváte maximum.
Stojí 4 999 Kč a umí víc, než nejdražší mobily. Chytrý Čech koupí tento nezničitelný telefon s legračním jménem
Odolný telefon s 12 GB RAM, nočním viděním a výdrží na několik dní za cca 5 000 Kč. Zkusil jsem ho a tvrdím: tohle je král poměru cena/výkon.
Toto jsou nejlepší sluchátka na českém trhu. V případě nouze slouží i jako nabíječka na mobil. (Jsou levná.)
Anker Soundcore P41i za 1 533 Kč: ANC, až 192 hodin hudby a pouzdro, které v nouzi dobije telefon. Vzal jsem je na cesty a mám jasno.
Past na unavenou mysl. Logická hádanka s vodou ukáže, jak moc spoléháte na první dojem
Dokážete vyřešit tento logický hlavolam za 15 sekund? Zjistěte, kdo z dvojice A a B je v zaplavované místnosti chytřejší, a odhalte správnou logiku, na které je hádanka založena.
Nový virus v mobilech ukradne PIN a ještě tajně pořídí vaše fotky
Z nenápadného souboru se během chvíle stane špión i vyděrač. Jaká jediná chyba otevírá útočníkům dveře do telefonu?
WhatsApp chytá dvě novinky. Skvělou pro Android, pro iPhone ještě lepší
Android dostane ochranu před nevítanými voláními, iPhone možnost nechat chat otevřený. Co WhatsApp testuje a co zatím nikdo nepotvrdil?
Jak udělat z mobilu Geigerův měřič? Prozkoumali jsme, zda mobil změří radioaktivitu a elektromagnetické záření
Aplikace, která z mobilu dělá Geigerův čítač, láká ke zkoušení všeho možného. Jenže senzor v telefonu měří něco jiného, než by se z názvu dalo čekat. Pojďme si srovnat, co aplikace umí, kde končí a jak číst její čísla, aby vás nepletla.
Nekupujte novou skládačku od iPhone. Samsung vyrobil mnohem lepší telefon za výhodnější cenu
Fold8 váží kolem 200 g, má Snapdragon 8 Elite a s výkupním bonusem padá cena na 34 690 Kč. Vzal jsem ho domů a zkusil, jestli to není jen reklama.
Bleskový test postřehu: Kdo ze 3 stojících shodil na zem dívku na kolečkových bruslích? Chytří ho odhalí do 10 sekund
Dnešní detektivní hádanka je skvělým tréninkem pro vaši pozornost. Procvičte si logické myšlení a najděte drobný detail. Odhalíte pravdu za 10 vteřin? Otestujte svůj postřeh.
Nové podmínky Googlu vyvolaly poplach: Co se od podzimu 2026 skutečně změnilo?
Sítěmi se šíří zpráva o prodeji soukromých e-mailů a fotek. Pravda je jiná a týká se jedné nové funkce.
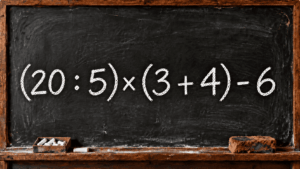
Matematický oříšek rozděluje lidi na dva tábory. Jste v tom lepším? 3 vteřiny na vyřešení by Vám měly stačit
Na staré školní tabuli dnes čeká příklad, který dokonale otestuje váš mozek. Tato matematická výzva ukáže, zda počítáte podle pravidel. Zvládnete ji hned na první pokus?
Nejkrásnější mobil na českém trhu nestojí ani 5 000 Kč. Z designu přechází zrak, navíc skvěle fotí
Motorola Edge 50 Fusion spadla z téměř 8 000 Kč pod 4 500 Kč. Vzal jsem ji domů a zkusil, jestli je to trhák, nebo past. Spoiler: je to pecka.