Z nenápadného souboru se během chvíle stane špión i vyděrač. Jaká jediná chyba otevírá útočníkům dveře do telefonu?
Nový virus v mobilech ukradne PIN a ještě tajně pořídí vaše fotky
Lukáš Marek
dnes 19:05 •
4 min. čtení
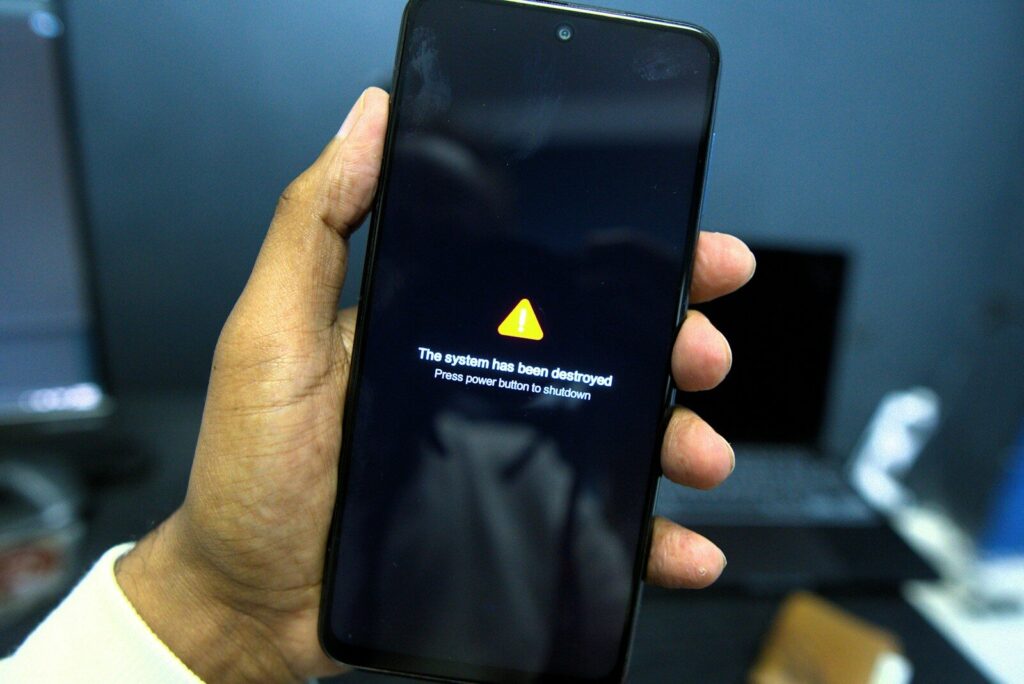
Paradox, který zná každý bezpečnostní expert
Nejlepší zámek na světě nepomůže, pokud majitel sám otevře dveře. U mobilních hrozeb to platí dvojnásob. Žádná prolomená hradba, žádná chyba v systému, jen jediné povolení, které uživatel odklepne s pocitem, že dělá něco rozumného.
Bezpečnostní tým zLabs společnosti Zimperium zveřejnil 9. září 2026 analýzu nového hybridního škodlivého kódu. Kombinuje špionážní software, vyděračský nástroj, trojského koně pro vzdálenou správu i phishing. Podle stop v kódu, včetně indonéských výzev, míří především na uživatele v Indonésii.
K nákaze přitom nedochází přes oficiální obchod Google Play. Šíří se ručně instalovanými soubory s příponou .apk z neoficiálních zdrojů, přes klamavé odkazy a úložiště třetích stran. Útočníci sázejí na lidskou zvědavost a spěch.
Jak může nákaza proběhnout
Typický scénář vypadá nevinně. V chatovací aplikaci přijde zpráva s odkazem na „nutnou aktualizaci přehrávače“ nebo „ověření pro banku“. Uživatel klikne, v nastavení povolí instalaci z neznámých zdrojů a soubor spustí.
Aplikace pak začne žádat o práva správce zařízení a hlavně o přístup ke Službám přístupnosti. Jakmile je uživatel potvrdí, nad telefonem prakticky ztrácí kontrolu. Škodlivý kód si z platformy GitHub dynamicky stáhne adresu řídicího serveru a zaregistruje unikátní ID zařízení.
Následuje odchytávání SMS s ověřovacími kódy a sledování komunikace ve WhatsAppu či Telegramu. Zobrazí se klamavá uzamykací obrazovka. Po zadání PINu ho kód uloží a tajně aktivuje přední kameru, aby pořídil snímek obličeje oběti.
Jeho jméno je Mantax Otax
Hrozba, o které je řeč, nese označení Mantax Otax. Přes Služby přístupnosti čte obsah obrazovky, simuluje kliknutí a podvrhuje systémová okna. Pomocí rozhraní MediaProjection API nahrává obrazovku do formátu MP4 a pořizuje snímky.
Bez vědomí majitele také fotí předním i zadním fotoaparátem. Sbírá historii prohlížeče, polohu, kontakty, protokoly hovorů i seznam nainstalovaných aplikací. Komunikační infrastruktura je promyšlená: první verze využívala k vestavěnému chatu službu Firebase, novější přešla na protokol WebSockets.
„Lidé si pořád nedají říct a klikají na neznámé odkazy v SMS zprávách. Dokud budou bezmyšlenkovitě povolovat aplikacím přístup k Accessibility a správci zařízení, takové malwary budou mít pré,“ píše jeden z diskutujících v technologických diskusích.
Vyděračská složka a limity, na které narazí
Mantax Otax umí i zašifrovat data. Na zařízeních s Androidem 9 a starším prohledá úložiště a soubory zašifruje šifrou AES. Dostanou příponu .enc a jsou vázány na klíč z řídicího serveru. Útočníci pak změní tapetu a otevřou chat pro vyžadování výkupného.
U novějších telefonů ale malware naráží na překážku. Od Androidu 10 funguje ochrana Scoped Storage, která mu brání masově šifrovat fotografie a dokumenty na sdíleném úložišti. Zašifruje jen soubory ve vlastním izolovaném adresáři.
Analytici hodnotí situaci jasně: Mantax Otax je nebezpečná taktická evoluce, protože v jediném balíčku spojuje špionážní nástroje s ransomwarem. Ochrana Scoped Storage však dopad šifrovací části účinně tlumí. Největším rizikem zůstává zneužití Služeb přístupnosti ke krádežím PINů a jednorázových kódů.
Jak se chránit
Hlavní obrana je v rukou uživatele. Nepovolujte instalaci aplikací z neznámých zdrojů a neudělujte Služby přístupnosti nástrojům, které neznáte. Je to nejspolehlivější způsob, jak se tomuto hybridnímu kódu vyhnout.
Nejnovější články
Toto jsou nejlepší sluchátka na českém trhu. V případě nouze slouží i jako nabíječka na mobil. (Jsou levná.)
Anker Soundcore P41i za 1 533 Kč: ANC, až 192 hodin hudby a pouzdro, které v nouzi dobije telefon. Vzal jsem je na cesty a mám jasno.
Past na unavenou mysl. Logická hádanka s vodou ukáže, jak moc spoléháte na první dojem
Dokážete vyřešit tento logický hlavolam za 15 sekund? Zjistěte, kdo z dvojice A a B je v zaplavované místnosti chytřejší, a odhalte správnou logiku, na které je hádanka založena.
Pozor, WhatsApp skrývá past. Neklikejte na tuto přílohu, nebo bude zle
Dvě zranitelnosti dokázaly zmást i opatrné uživatele. Stačilo jedno kliknutí na důvěryhodně vypadající soubor či náhled.
WhatsApp chytá dvě novinky. Skvělou pro Android, pro iPhone ještě lepší
Android dostane ochranu před nevítanými voláními, iPhone možnost nechat chat otevřený. Co WhatsApp testuje a co zatím nikdo nepotvrdil?
Jak udělat z mobilu Geigerův měřič? Prozkoumali jsme, zda mobil změří radioaktivitu a elektromagnetické záření
Aplikace, která z mobilu dělá Geigerův čítač, láká ke zkoušení všeho možného. Jenže senzor v telefonu měří něco jiného, než by se z názvu dalo čekat. Pojďme si srovnat, co aplikace umí, kde končí a jak číst její čísla, aby vás nepletla.
Nekupujte novou skládačku od iPhone. Samsung vyrobil mnohem lepší telefon za výhodnější cenu
Fold8 váží kolem 200 g, má Snapdragon 8 Elite a s výkupním bonusem padá cena na 34 690 Kč. Vzal jsem ho domů a zkusil, jestli to není jen reklama.
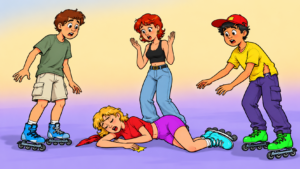
Bleskový test postřehu: Kdo ze 3 stojících shodil na zem dívku na kolečkových bruslích? Chytří ho odhalí do 10 sekund
Dnešní detektivní hádanka je skvělým tréninkem pro vaši pozornost. Procvičte si logické myšlení a najděte drobný detail. Odhalíte pravdu za 10 vteřin? Otestujte svůj postřeh.
Nové podmínky Googlu vyvolaly poplach: Co se od podzimu 2026 skutečně změnilo?
Sítěmi se šíří zpráva o prodeji soukromých e-mailů a fotek. Pravda je jiná a týká se jedné nové funkce.
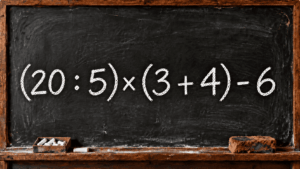
Matematický oříšek rozděluje lidi na dva tábory. Jste v tom lepším? 3 vteřiny na vyřešení by Vám měly stačit
Na staré školní tabuli dnes čeká příklad, který dokonale otestuje váš mozek. Tato matematická výzva ukáže, zda počítáte podle pravidel. Zvládnete ji hned na první pokus?
Nejkrásnější mobil na českém trhu nestojí ani 5 000 Kč. Z designu přechází zrak, navíc skvěle fotí
Motorola Edge 50 Fusion spadla z téměř 8 000 Kč pod 4 500 Kč. Vzal jsem ji domů a zkusil, jestli je to trhák, nebo past. Spoiler: je to pecka.
Jak udělat z mobilu odpuzovač hmyzu? Je to snadné, funguje v přírodě i na nočním stolku
Ultrazvuk z mobilu proti komárům? Podívali jsme se, co tomu říká fyzika, výzkum i baterie.
Každý, kdo má telefon Samsung, má obrovské štěstí. Musí ale změnit jedno nastavení při nabíjení
Ráno černý displej, budík mlčí a času je málo. Jedno nastavení v systému tomu umí předejít.