Bezpečnostní tým Googlu odhalil masivní podvod: přes 1,3 milionu televizních přijímačů obsahuje škodlivý kód přímo ve firmwaru. Výrobce vydělával na pronájmu přístupu hackerům.
Máte doma tento TV box? Okamžitě jej odpojte, jsou infikované Číňany, varuje Google
Jakub Gottwald
dnes 15:54 •
5 min. čtení
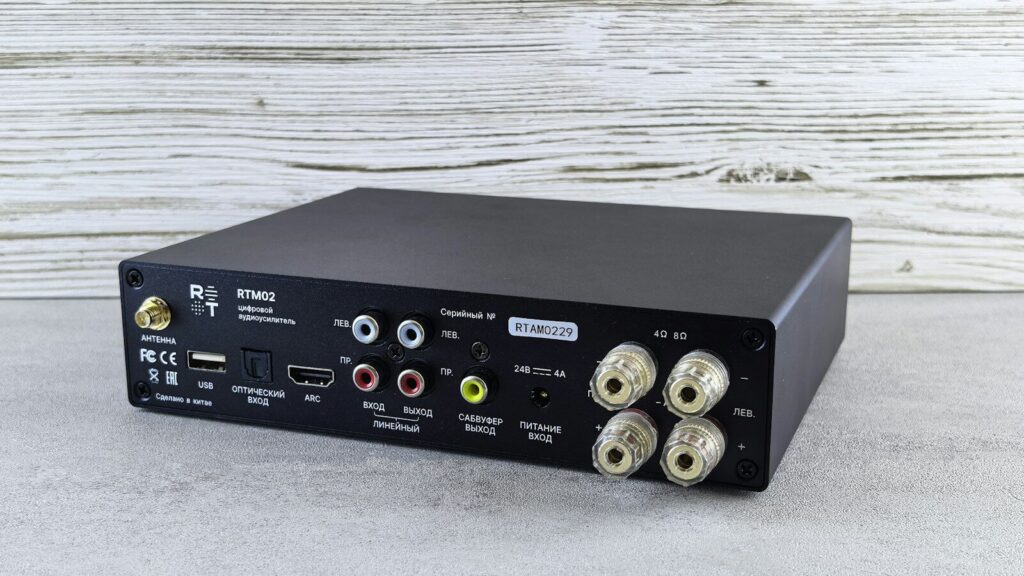
Skrytá hrozba v obývacím pokoji
Představte si, že váš televizní box sleduje každý váš krok. Pořizuje snímky obrazovky, sbírá přihlašovací údaje a bez vašeho vědomí instaluje cizí software. Přesně to se dělo více než 1,3 milionu majitelů Android TV zařízení ve dvou stech zemích světa. A nejhorší? Nebyla to chyba systému ani náhodná bezpečnostní trhlina.
Čínská firma Videostrong Technology záměrně zabudovala do svých produktů zadní dvířka, která proměnila běžná domácí zařízení v součást globálního botnetu XCPE. Škodlivý kód se skrýval přímo v systémovém oddílu firmwaru – tam, kam běžný uživatel nemá přístup a kam by se běžný malware nikdy nedostal.
Jak výrobce obešel bezpečnostní kontroly
Videostrong zvolil rafinovanou strategii. Při certifikačních testech kompatibility a bezpečnosti předložil čistou verzi systému. Škodlivý zavaděč s označením x.cpe se do zařízení nahrál až po prvním spuštění uživatelem, když už bylo pozdě na jakoukoliv kontrolu.
Po dokončení úvodní konfigurace navázal backdoor trvalé spojení přes protokol MQTT a začal přijímat příkazy od operátorů. Díky systémovým oprávněním získali útočníci prakticky neomezenou kontrolu nad každým napadeným přístrojem.
Bezpečnostní analytici ze společnosti Synthient objevili tyto zadní vrátka při testování modelu MECOOL KM9PRO Max – přitom MECOOL je nejznámější spotřebitelskou značkou přímo od Videostrong Technology. Škodlivý kód se ale nenašel jen v televizních boxech. Narazili na něj také v karaoke stanicích, zdravotnických přístrojích nebo digitálních informačních panelech.
Byznys model postavený na zločinu
Videostrong nevytvořil botnet pro vlastní potřebu. Firma na infikovaných zařízeních systematicky vydělávala prodejem přístupu dalším zločineckým skupinám. Zároveň do boxů nahrávala vlastní škodlivé moduly zaměřené na reklamní podvody a instalaci dalšího malwaru.
Napadená zařízení byla také zapojena do rezidenčních proxy sítí. Přes internetové připojení nic netušících majitelů se přesměrovával cizí provoz, takže navenek vypadal, jako by pocházel z legitimní adresy běžného uživatele. Vaše domácí připojení mohlo sloužit k zakrývání stop kyberzločinců po celém světě.
Schopnosti malwaru byly děsivé. Dokázal vypnout ochranu Google Play Protect, na dálku simulovat stisky kláves, spouštět systémové příkazy a sbírat parametry zařízení, seznamy aplikací i systémové protokoly. Všechno v tichosti, bez jediného varování.
Google zasáhl, ale problém zůstává
Bezpečnostní tým Googlu společně s firmami HUMAN Security, Lumen, Plume, TrendAI a japonskou policií 2. listopadu 2026 narušil řídicí infrastrukturu botnetu. Americká společnost ukončila spolupráci s Videostrong a zakázala této firmě i jejím budoucím dceřiným a přidruženým společnostem vyrábět a prodávat certifikovaná zařízení s Androidem nebo dodávat software dalším výrobcům.
Google také změnil bezpečnostní kontroly a posílil ověřování integrity firmwaru zařízení s Android TV. Vyřazením řídicích domén odřízl provozovatele partnerských modulů od nejméně deseti milionů dalších infikovaných zařízení.
Problém je ale hlubší. Škodlivý kód XCPE byl do firmwaru různých modelů zařazován po dobu několika let, nejméně od roku 2024. A co je nejhorší – samotné vyřazení infrastruktury infekci ze zařízení neodstraní.
Proč nestačí reset ani aktualizace
I po ručním vymazání se backdoor při každém restartu opět sám nainstaluje ze systémové složky /oem/. K nápravě by byl zapotřebí zásah výrobce, ověřený čistý firmware nebo výměna zařízení.
Protože společnost Videostrong pravděpodobně nikdy nevydá čistou verzi firmwaru pro tyto TV boxy a běžný uživatel nemá možnost vymazat kód ze systémového oddílu, jediným bezpečným řešením je odpojit podezřelý přístroj od sítě a vyhodit jej.
Případ odhaluje temnou stránku globálního trhu s elektronikou. Zařízení, která denně používáme ve svých domovech, mohou skrývat hrozby, o nichž nemáme ani tušení. A někdy je vytváří přímo ti, kteří by měli garantovat jejich bezpečnost.
Nejnovější články
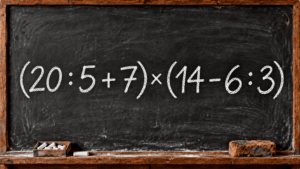
Mnoho lidí zapomíná na základní pravidla aritmetiky, což dokazuje i tento chyták. Dáte ho na poprvé?
Tabule popsaná křídou dnes nabízí příklad, který potrápí i zkušené počtáře. Zapomeňte na slepé počítání zleva doprava a dokažte, že máte v malíčku všechna skrytá pravidla.
Geniální elektronická vychytávka do peněženky. Mohou ji používat všichni, kdo mají Android i iPhone
Tenká jako platební karta, chytrá jako špión. Nové zařízení propojuje dva nepřátelské světy a vejde se vám do peněženky.
Zapomínáte klíče nebo peněženku? Už se to nestane. Google má teď geniální funkci pro mobily
Zapomněli jste někdy klíče v restauraci a uvědomili si to až po hodině cesty domů? Google právě spustil chytrou novinku, která vás varuje ve chvíli, kdy se váš telefon vzdálí od věcí s Bluetooth trackerem.
Každý, kdo hodně fotí svým telefonem Samsung, by tuto funkci měl znát. Hrozně vám uleví
Upravujete fotky přímo v mobilu? Váš Galaxy si k nim potichu ukládá neviditelné zálohy, které vám můžou sežrat i desítky gigabajtů úložiště.
Samsung Galaxy chce zpoplatnit část funkcí. Češi by měli platit až 110 Kč/měsíc za mobil
Korejský gigant připravuje tarif Galaxy AI Premium. Základní nástroje si zachovají bezplatný přístup, ovšem s měsíčním stropem využití. Kdo ho překročí, bude si muset dokoupit kredity nebo přejít na placený balíček.
Zapomeňte na iPhone. Nejlepší mobil na českém trhu je teď na Alze v brutální akci
Špičkový fotomobil OPPO Find X9 Ultra dorazil na Alza.cz v akční slevě. Vyplatí se?
4 telefony s brutálním poměrem cena/výkon. Neplaťte za mobil víc než 5 000 Kč
Špičkový displej, dva dny výdrže nebo fotoaparát jako z vyšší ligy. Tohle všechno můžete mít za cenu dvou víkendových nákupů.
Unikly tajné informace: Apple chystá levný iPhone. Má přijít v dubnu 2027
Apple připravuje na jaro 2027 nástupce letošního iPhonu 17e. Novinka dostane výkonnější čipset a vylepšenou selfie kameru, zůstane ale u základního 60Hz displeje a jednoho zadního foťáku.
Na trh přijde nová značka chytrých telefonů. Superkvalitní mobily určené pro normální lidi
Čínský gigant Huawei vstupuje na trh s zcela novou značkou chytrých telefonů. Zařízení ponese v Číně název Xingmang, na mezinárodních trzích pak Osta. První dva modely mají být střední třídou s čipy Kirin, ale bez služeb Google.
Česko bere Lidl útokem: Vydrží 30 000 hodin a teď ji zlevnili o 48 %. Můžete si vybrat barvu
Když jsem v letáku Lidlu narazil na stylovou LED lampičku za 129 korun, byl jsem skeptický. Může za takovou směšnou cenu fungovat pořádné osvětlení? Vzal jsem ji domů a výsledek mě příjemně šokoval.
Chytré hodinky s mapami za 2 590 Kč trhají rekordy. Češi vykupují sklady
Když jsem na tohle kouzlo narazil v letáku Alzy, nevěřil jsem vlastním očím. Hodinky s offline mapami, NFC platbami a AI asistentem za cenu dvou pizz? Musel jsem to vyzkoušet na vlastní kůži.
Den se promění v absolutní noc. Blíží se úchvatné vesmírné představení, které do konce století nezažijeme
Slunce bude vysoko nad hlavou, přesto uprostřed dne přijde tma. Na některých místech se na dlouhé minuty téměř vytratí denní světlo a citelně se ochladí. Mimořádná nebeská podívaná dorazí už příští léto a zasáhne i Česko.