Na displeji naléhavá připomínka, která vypadá jako oficiální hlášení telefonu. Za ní se skrývá rafinovaný trik.
Česká pošta a DHL varují: Přijde-li vám tato SMS, hlavně nic neplaťte. Jde o sprostý podvod
Jakub Gottwald
dnes 14:36 •
5 min. čtení
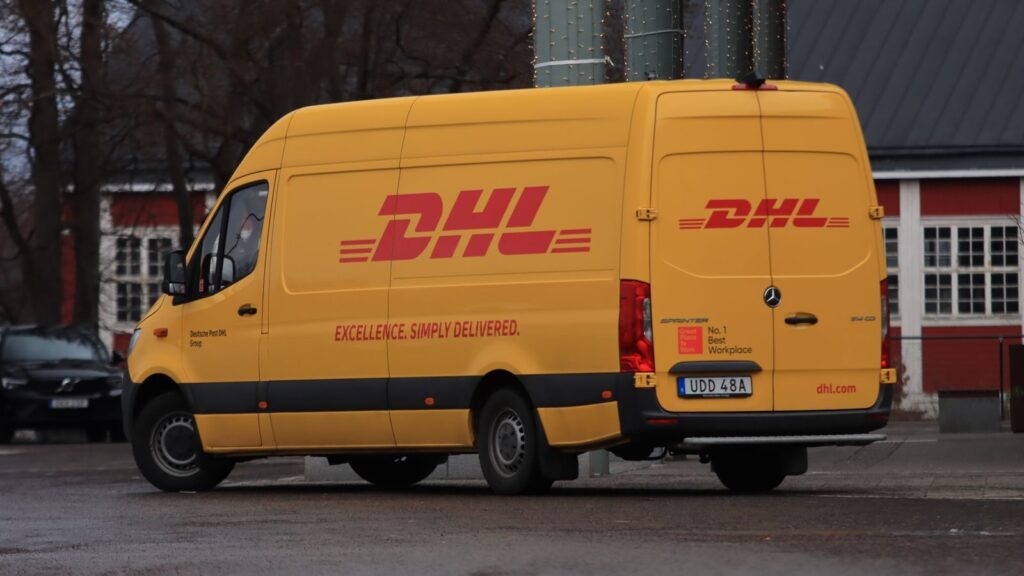
Telefon cinkne a na displeji naskočí stručná připomínka: zásilka je pozastavena, zbývá uhradit drobný poplatek. Žádná podezřelá SMS od cizího čísla, žádný divný odkaz v e-mailu. Upozornění vypadá, jako by ho vygenerovalo samo zařízení. Právě v tom je celá léčka.
Zpráva nemusí přijít hned. Někdy dorazí až o několik dní později, když už si na původní SMS nikdo nevzpomene. A právě takový odstup z ní dělá nebezpečnou past.
Nenápadná zpráva, která spustí tichou past
Podvodné SMS zprávy známé jako smishing zaplavují telefony uživatelů v České republice. Útočníci se v nich nejčastěji vydávají za známé doručovací společnosti, například Českou poštu nebo DHL Express. Záminky bývají přesvědčivé: údajné neuhrazené clo, chybějící podpis, chyba v adrese či nezastižený příjemce.
Ve zprávách se objevují výzvy k úhradě drobných i vyšších částek. Útočníci požadují například 216,99 Kč, 220,99 Kč, 3 000 CZK nebo 220,99 EUR. Skutečné nebezpečí ale spočívá v novém triku, který zneužívá systémové kalendáře v iOS a Google Kalendáři.
Jak funguje trik s mobilním kalendářem
Odkaz v SMS nevede rovnou na podvržený web. Místo toho nabídne stažení souboru s příponou .ics nebo kalendářovou pozvánku. Když uživatel výzvu potvrdí, udělá zásadní chybu: útočníkovi tím umožní posílat automatické notifikace přímo do svého zařízení.
Průběh útoku vypadá nenápadně. Uživatel dostane SMS s textem: „Česká pošta: Vaše zásilka byla pozastavena z důvodu chybějícího čísla domu. Aktualizujte údaje: [odkaz]“. Po kliknutí se v telefonu objeví výzva k odběru externího kalendáře. Oběť ji potvrdí a původní zprávu smaže.
O čtyři dny později mobilní kalendář vygeneruje systémové upozornění: „Připomínka: Zásilka stornována! Uhraďte poplatek 220,99 Kč, jinak bude balík vrácen odesílateli: [podvržený web]“. Oběť v domnění, že jde o legitimní připomínku vlastního telefonu, klikne a zadá údaje z platební karty. Tím předá útočníkům přístup ke svým financím.
Vyvrácení mýtů: Unikla data z pošty?
Veřejností se šíří představa, že útočníci museli získat osobní údaje z databází České pošty nebo DHL, protože zpráva dorazila přesně ve chvíli, kdy oběť čekala balík. Ve skutečnosti jde o plošný, automatizovaný smishing rozesílaný na tisíce náhodných čísel. Útočníci prostě statisticky zasáhnou lidi, kteří shodou okolností nějaký balík očekávají.
Mýtem je i představa, že samotné přečtení SMS dokáže napadnout telefon nebo samovolně změnit nastavení kalendáře. K přidání události či odběru je vždy nutný aktivní krok uživatele: kliknutí na odkaz a ruční potvrzení stažení .ics souboru nebo přijetí pozvánky.
Varování úřadů a reakce odborníků
Na rostoucí riziko reagují oficiální instituce. Policie ČR a NÚKIB tyto podvodné kampaně monitorují od srpna 2022. Trvale vysokou intenzitu útoků potvrdil ve své monitorovací zprávě za 1. čtvrtletí 2026 také Český telekomunikační úřad (ČTÚ).
Česká pošta, s.p. kvůli masivnímu zneužívání své značky podala trestní oznámení na neznámého pachatele. V období od března do října 2026 vydala nejméně 7 oficiálních bezpečnostních varování před podvodnými SMS a e-maily.
Bezpečnostní analytici upozorňují na nebezpečný posun v technikách sociálního inženýrství: „Událost v kalendáři vnímá uživatel jako autoritativní systémové upozornění svého vlastního zařízení, nikoli jako příchozí spam zvenčí. Nejdůležitější zásadou prevence je stav zásilky ověřovat výhradně manuálním zadáním sledovacího čísla na oficiálních stránkách přepravce a nikdy neklikat na odkazy v SMS.“
Na obezřetnost apelují i sami uživatelé. Jeden z nich popisuje svou zkušenost: „Přišla mi přesně tato SMS o problému s doručením balíku od Pošty. Protože jsem nic neobjednával, odkaz jsem neotvíral a zprávu jsem rovnou přeposlal na číslo 7726 operátorovi. Pošta ani kurýři nikdy neposílají výzvy k zadávání údajů z karty přes zkrácené odkazy v esemesce.“
Jak se účinně bránit a kam podvody hlásit
Základem je opatrnost. Oficiálními doménami České pošty jsou výhradně ceskaposta.cz a postaonline.cz. Jakékoli jiné adresy v SMS jsou podezřelé. Podvodné e-maily můžete nahlašovat na [email protected] a [email protected].
Pokud narazíte na zprávy zneužívající značku DHL Express, oficiální adresa pro hlášení phishingu je [email protected].
Podezřelé SMS můžete také přeposlat mobilním operátorům na bezplatné číslo 7726. Pomůžete tak blokovat podvodné kampaně a chránit další uživatele před finančními ztrátami.
Nejnovější články
Nemáte na telefonu WhatsApp? Takto se připojíte k videohovoru pouze pomocí prohlížeče. Je to snadné
Meta rozšiřuje WhatsApp o novinku, díky které se do videochatu dostane i člověk, který aplikaci nikdy neměl.
Škoda zveřejnila zdarma návody: Nyní si můžete vytisknout autopříslušenství na 3D tiskárně úplně sami
Výrobce pustil mezi majitele soubory, které promění domácí tiskárnu v malou dílnu. Co všechno z ní vyjede?
Teleskop Jamese Webba zachytil záhadný signál z místa, kde není vůbec nic. Vědci netuší, co se děje
V jedné z nejprozkoumanějších oblastí vesmíru se objevil signál bez zjevného původce. Co ho vyslalo, zatím nikdo neví.
Google udělal na uživatele podraz. Měl by všem vrátit peníze
Lidé si zvykli na každodenní pomoc chytré AI za malý měsíční poplatek. Pak přišla změna, která je zaskočila.
U pokladen se tvoří dlouhé fronty. Velká banka má problémy a nefungují jí karty, ani platby mobilem
Úterní ráno, terminál odmítl kartu a aplikace mlčela. Lidé v několika zemích zůstali bez přístupu k penězům.
Tohle je nejlepší mobilní telefon na českém trhu do 3000 Kč. Češi se zbláznili a vykupují obchody
Moderní 5G telefon s 120Hz displejem, NFC a eSIM pod tři tisíce korun? Vzal jsem Motorolu Moto G35 domů a vyzkoušel. Je to král poměru cena/výkon.
Českem se šíří extrémně nebezpečný bankovní podvod. Okradli už spoustu lidí. Naletí každý druhý
Na displeji známé číslo, ve sluchátku klidný a profesionální hlas. Právě v tu chvíli selhává sluch i zdravý rozum.
Nejlepší mobil na českém trhu v poměru cena/výkon stojí 3 700 Kč a válcuje telefony o 20 000 Kč dražší
Xiaomi Redmi Note 13 jsem vzal domů za necelé čtyři tisíce a čekal kompromisy. Dostal jsem AMOLED, 120 Hz a výdrž na celý den. Král poměru cena/výkon?
Bez vašeho vědomí a souhlasu: Google nově propisuje telefonní číslo do všech přihlášených profilů
Stačil jeden e-mail z neznámé adresy a pro tisíce lidí přestala být jejich anonymita samozřejmostí.
Jak získat Apple TV za 100 Kč/měsíc: Stačí jedno kliknutí navíc a máte ho za polovinu
Předplatné streamovací služby od Applu může být levnější, než ukazuje ceník. Nabídka ale vyskočí jen v jednom konkrétním okamžiku.
Stojí 6 500 Kč a fotí lépe než iPhone 18. Češi to zjistili a úplně vykoupili sklady
Google Pixel 8a se zlevnil na zhruba 8 000 Kč. Dostanete top fotky, 120Hz OLED a podporu do roku 2030. Vzal jsem ho domů a vyzkoušel.
Objevil se vám na mobilu tento vykřičník? Nepanikařte! Je to nová skvělá věc od Google
Někteří uživatelé Androidu objevili aplikaci, kterou si nestáhli. Nejde o vir, ale o první krok k velké změně.