Bezpečnostní výzkumníci odhalili sofistikovaný virus, který nejen krade citlivá data z počítače, ale pomocí AI automaticky třídí, co má pro hackery největší hodnotu.
Nový virus ti ukradne hesla, účty i osobní údaje. Potom se sám rozhodne, co všechno prodá
Martin Procházka
dnes 09:52 •
6 min. čtení
Když virus přemýšlí za útočníka
Představ si, že se ti do počítače dostane škodlivý program, který nejen vykrade tvá hesla a přístupy, ale zároveň sám rozhodne, které z ukradených dat mají pro zločince nejvyšší cenu. Přesně tak funguje nově odhalený malware, který kombinuje tradiční metody krádeže údajů s moderními možnostmi umělé inteligence.
Bezpečnostní tým Cisco Talos zveřejnil 31. října detailní analýzu hrozby, kterou pojmenovali VOLTA-AUTODOXER. Výzkumník Ryan Fetterman v rámci iniciativy CAIRN popsal, jak tento virus systematicky prochází napadený počítač a sbírá vše cenné – od hesel uložených v prohlížečích přes aktivní přihlášení až po údaje o platebních kartách.
Co ale dělá VOLTA výjimečnou? Po sběru dat vytvoří kompletní profil oběti a odešle ho jazykovému modelu, který vyhodnotí, které účty a přístupy se útočníkovi nejvíc vyplatí zpeněžit. Virus přitom funguje zcela bez vlastní řídicí infrastruktury – veškerá komunikace probíhá přes legitimní služby třetích stran.
Od hesel v prohlížeči až po seed fráze kryptopeněženek
VOLTA cílí na 64bitové systémy Windows a její appetit po datech je enormní. Virus vytahuje hesla a cookies z prohlížečů postavených na jádru Chromium, prohledává Firefox i Thunderbird, prochází profily Outlooku a nekončí ani u pracovních nástrojů jako Slack.
Zvlášť nebezpečná je metoda, kterou se snaží obejít ochranu App-Bound Encryption v prohlížeči Chrome. Spouští totiž Chrome v takzvaném headless režimu, což jí umožňuje dostat se k údajům chráněným tímto bezpečnostním mechanismem. Cisco Talos proto firmám doporučuje omezit, které procesy mohou tento režim vůbec aktivovat.
Malware ale nekrade jen přihlašovací údaje. Sbírá aktivní relace ze služeb Discord, Telegram, Steam, Battle.net nebo Roblox, vytahuje Microsoft OAuth tokeny, SSH klíče i konfigurační soubory cloudových služeb a VPN. Ukradená relace přitom útočníkovi otevře dveře do účtu bez nutnosti znát heslo – podobný princip se objevil už při útocích na Gmail či WhatsApp.
Zvláštní pozornost věnuje VOLTA kryptoměnovým peněženkám. Nejen že hledá jejich soubory a seed fráze, ale obsahuje i vlastní cracker, který se pokouší prolomit chráněné trezory nalezených peněženek. K tomu přidává ještě uložená hesla k Wi-Fi sítím a průběžně pořizuje snímky obrazovky napadeného počítače.
Umělá inteligence vytvoří seznam toho, co se vyplatí zpeněžit
Po dokončení sběru dat nastává klíčový moment, který VOLTU odlišuje od běžných infostealer virů. Malware vytvoří soubor s názvem Identity_Report.txt a přes službu OpenRouter ho odešle přímo k jazykovému modelu. Požadavek přitom odchází z napadeného počítače.
Prompt přikazuje AI připravit detailní hodnocení konkrétní oběti. Výstup musí obsahovat sekci „WHAT THEY’RE WORTH
Model zároveň analyzuje bezpečnostní návyky oběti v sekci „THEIR OPSEC„.
Pokud první pokus selže nebo AI odmítne požadavek kvůli etickým filtrům, VOLTA automaticky zkouší další modely. V analyzované verzi je jako první nastaven Claude Opus 4.6, následuje Kimi K2 a nakonec Gemini 2.5 Flash. Virus přitom kontroluje odpovědi a vyhledává typické formulace odmítnutí.
Výsledek analýzy uloží do souboru AI_Analysis.txt. Prompt modelu zároveň přikazuje hledat souvislosti mezi jednotlivými údaji – například propojování jmen, adres nebo univerzit spojených s obětí s výrazy, které používá ve svých heslech. Celý balík dat pak odchází přes Telegram v několika archivech: volta_log.zip s ukradenými údaji, volta_dox.zip s profilem oběti a případně volta_doxnet.zip s daty z online služeb.
Virus ti prohledá Gmail a zjistí, kde bydlíš a co jíš
S ukradeným přístupem k Gmailu VOLTA aktivně prohledává e-mailovou schránku a cíleně hledá účtenky. Mezi sledovanými službami jsou Amazon, PayPal, Walmart, DoorDash, Uber Eats nebo Grubhub. Z nalezených zpráv dokáže vytáhnout i domácí adresu oběti.
Dostane-li se k účtu Uber Eats nebo DoorDash, načte celou historii objednávek. U Discordu znovu využívá ukradený token k získání dalších informací o účtu a u Robloxu přes službu Rolimons zjišťuje hodnotu virtuálního inventáře hráče.
Do finálního profilu pak zapisuje polohu a domácí adresu, zaměstnavatele, odhadovaný rok narození, poslední čtyři číslice platebních karet i informace o pracovních účtech. Vytváří tak komplexní obraz oběti, který útočníkovi umožní maximalizovat zisk z ukradeného.
Jak se VOLTA dostává do počítače a kdo za ní stojí
Cisco Talos zachytil analyzovaný vzorek poprvé 11. října 2024, ale způsob, jakým se virus dostává do počítačů, zůstává záhadou. Výzkumníci neidentifikovali žádnou phishingovou kampaň, škodlivou reklamu ani zneužitou zranitelnost jako konkrétní cestu prvotní infekce.
V malwaru našli také šablonu umožňující měnit API klíče a údaje pro komunikaci přes Telegram. Cisco Talos ji přirovnává k builder modelu, ze kterého lze vytvářet různé verze malwaru pro jednotlivé operátory. Autor ani skupina stojící za VOLTOU však známí nejsou.
Magazín WIRED upozornil, že Cisco Talos nesledoval využití VOLTU v reálných útocích na živé oběti, takže není známo, kolik lidí se už stalo terčem tohoto sofistikovaného viru. Není ani jasné, zda se VOLTA prodává jako služba nebo ji používá více útočníků.
Po dokončení činnosti se virus dokáže sám odstranit, takže jeho hlavní spustitelný soubor při pozdější kontrole počítače nemusí být na disku vůbec k nalezení. Cisco Talos proto upozorňuje na soubor %APPDATA%volta_debug.txt, který obsahuje časový záznam sběru údajů a může ukázat, co malware získal a zda spustil analýzu přes jazykový model.
Pokud se VOLTA dostala k aktivním relacím nebo tokenům, je třeba je okamžitě zrušit a následně změnit hesla dotčených účtů z čistého zařízení. Samotná změna hesla totiž nemusí zneplatnit každý již ukradený token. Při nalezené seed frázi uložené v počítači jako obyčejný text doporučují výzkumníci považovat kryptopeněženku za kompromitovanou a bezodkladně převést prostředky do nové peněženky s novou seed frází.
Nejnovější články
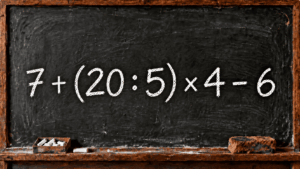
Tento příklad překvapil tisíce lidí na internetu. Většina pohoří na banálním pravidle
Školní tabule dnes vrací úder. Chybovali jste v lavici při určování priorit mezi znaménky? Tento zdánlivě nevinný zápis nemilosrdně vytrestá každého, kdo začne počítat slepě zleva doprava.
Kybernetičtí podvodnici našli díru v telefonech Samsung. Je nutné ihned zkontrolovat nastavení
Nenápadná aktualizace o velikosti pouhých 19 megabajtů může výrazně ovlivnit bezpečnost a stabilitu vašeho telefonu. Přesto ji řada uživatelů přehlíží.
Zapomeňte na iPhone. Samsung přichystal velké překvapení. Přijde král mobilních telefonů
Korejský gigant chystá revoluci ve výdrži svých telefonů střední třídy. Nový model přinese kapacitu, která dosud patřila jen vlajkovým lodím konkurence.
Google nachystal uživatelům Chromu velkou delikatesu. Tohle nadchne každého
Prohlížeč od Googlu testuje chytré řešení pro ty, kdo mají otevřeno desítky stránek najednou. Nová funkce slibuje, že už nikdy neztratíte přehled.
Zapomeňte na Ctrl+V. Existuje lepší klávesová zkratka, která vám ušetří hodiny práce
Vložíte text do dokumentu a najednou máte chaos plný divných písem, mezer a barev. Ruční úpravy vás stojí nervy i čas. Přitom existuje jednoduchý trik, který tento problém vyřeší okamžitě.
PIN k bankovní kartě: Jsou 4 číslice opravdu dostatečnou ochranou v bankomatech?
Zatímco vaše online účty chrání biometrie a složitá hesla, k penězům v bankomatu stačí čtyři číslice. Důvod není technický – jde o rodinnou dohodu z 60. let minulého století.
Každý, kdo nerad myje okna, měl by v pondělí navštívit Lidl. Prodává úžasnou vychytávku
Mytí oken patří mezi nejméně oblíbené domácí práce, ale v Lidlu se objevil dostupný pomocník, který slibuje tuto rutinu jednou provždy změnit. Za cenu pouhých 1 999 Kč přichází SILVERCREST® Robotický čistič oken SFSR 72 A1, který vyvolal obrovské pozdvižení.
Můžete telefonovat, když nabíjíte mobil? Toto nikdy nedělejte
Ruka na srdce: kolikrát jste slyšeli varování, že jakýkoliv dotyk displeje během nabíjení vede k jisté zkáze akumulátoru? Desítky let zažitá obava děsí miliony uživatelů po celém světě. Dnešní technologie však ukazují zcela jinou realitu.
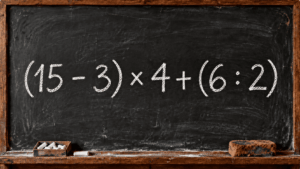
Optická past dokonale otestuje váš unavený mozek. Kdo to spočítá na poprvé, je frajer
Křída na staré tabuli dnes kreslí past na nepozorné. Školní klasika klame tělem - stačí jediný krok vedle a správný výsledek vám uteče. Máte dostatečně bystrou mysl na to, abyste odhalili její tajný řád?
Rudý kruh na kůži pod vybitými hodinkami? Smart Watch mohou způsobit popáleniny nebo dermatitidu
Sundáte hodinky a pod senzorem svítí rudý kruh. Zařízení je mrtvé, nereaguje. Popálenina z vadné baterie, nebo něco úplně jiného?
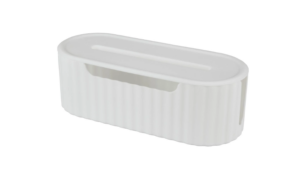
Hyzdí vám byt změť kabelů? Lidl prodává za 122 Kč vychytávku, která řeší problém většiny domácností v Česku
Všichni to známe – spleť zamotaných kabelů, prachu a černých trafo adaptérů povalující se pod pracovním nebo nočním stolkem. Prodejce Lidl však přišel s jednoduchou novinkou v podobě kabelového boxu LIVARNO home za pouhých 122 Kč. Dokáže tato levná drobnost skutečně nahradit drahá designová řešení a udělat v obýváku dokonalý pořádek, nebo jde jen o další obyčejný plastový výstřelek?
Samsung nečekaně zpřísnil pravidla. Kdo udělá tuto chybu na telefonu, přijde nenávratně o všechny fotky a data
Majitelé telefonů Galaxy čelí radikální změně. Nová verze One UI 9 zavádí bezprecedentní opatření – třináctý nesprávný pokus o odemčení spustí tovární reset a nenávratně smaže veškerý obsah telefonu.