Rezervace uživatelských jmen na WhatsAppu slibuje větší soukromí. Bezpečnostní experti i vlády varují před vlnou podvodů, kdy se útočníci maskují za úřady a známé osobnosti.
Policie varuje: WhatsApp otevřel dveře podvodníkům. Na toto nikdy nereagujte
Petra Dvořáková
včera 20:56 •
4 min. čtení
Konec června 2026 přinesl uživatelům WhatsAppu možnost zarezervovat si vlastní uživatelské jméno ve formátu @Jmeno123. Místo telefonního čísla stačí předat textový identifikátor a ochránit tak své soukromí. Jenže právě tento krok otevřel prostor, ve kterém se podvodníci cítí jako doma.
Důvěra se přesouvá od čísla k textu. A textové jméno lze napodobit. Stačí přidat podtržítko, číslici nebo změnit jediné písmeno. Útočník si nastaví profilovou fotku banky, policie nebo celebrity, napíše naléhavou zprávu a oběť vidí kontakt, který vypadá naprosto legitimně.
Když soukromí otevírá dveře útoku
Ayten Öksüzová z německé spotřebitelské organizace Verbraucherzentrale NRW v rozhovoru pro ZDF upozornila na dvě zásadní hrozby. „Volitelná jména otevírají nové riziko klamání, protože útočník se může vydávat za známou osobu, firmu nebo úřad“, říká Öksüzová. Druhý problém vidí v propojení platforem Meta: kdo použije stejné uživatelské jméno jako na Instagramu nebo Facebooku, vytváří snadno rozpoznatelný identifikátor napříč sítěmi.
WhatsApp sice tvrdí, že chrání jména nejexponovanějších veřejných osobností a ověřených účtů Meta. Tvůrci, značky a firmy si mohou přednostně rezervovat své stávající uživatelské jméno z Instagramu nebo Facebooku, pokud mají profily propojené v Centru účtů Meta. Úplný seznam rezervací ale firma nezveřejnila. A právě ten „dlouhý ocas
Indie zareagovala okamžitě. Ministerstvo elektroniky a informačních technologií 1. července 2026 vyzvalo WhatsApp, aby zavádění funkce v zemi pozastavil do dokončení konzultací. Podle serveru The Indian Express vládní oznámení varovalo před nárůstem phishingu, podvodů a vydávání se za někoho jiného. Ministerstvo chtělo vysvětlení do tří dnů.
Redakce TechCrunch při vlastním testování na začátku července zjistila, že řada uživatelských jmen připomínajících jména politiků a celebrit byla stále volná k rezervaci. Ochrana funguje jen částečně.
Jak útok vypadá v praxi a proč funguje
Mechanismus je překvapivě prostý. Útočník si zvolí uživatelské jméno blízké skutečnému názvu úřadu nebo jménu celebrity – třeba s jedním písmenem navíc, podtržítkem nebo číslem. Nastaví si odpovídající zobrazované jméno, nahraje profilovou fotku a pošle naléhavou zprávu. Oběť vidí „správně vypadající“ WhatsApp s tímto scénářem počítá. V oficiálním FAQ k uživatelským jménům přiznává, že blokuje některá klíčová slova – konkrétně výrazy jako „bank“.
V Česku WhatsApp už dávno slouží jako kanál pro podvody založené na vydávání se za někoho jiného. Policie ČR letos v únoru popsala případy, kdy se podvodníci vydávali za příbuzné v nouzi a přes WhatsApp žádali o peníze. V dubnu pak pražská policie řešila případ, kdy se oběť dostala do kontaktu s falešným policistou a falešným „pracovníkem ČNB
Uživatelská jména na messengerech nejsou novinka. Srovnání s konkurencí ale ukazuje, jak odlišně lze stejný nástroj navrhnout.
Telegram je nejotevřenější: uživatelské jméno je veřejné, objevuje se v globálním vyhledávání a kdokoli vám může napsat bez znalosti čísla. Pohodlné, ale rizikové.
Signal je nejpřísnější: uživatelské jméno není veřejný identifikátor, neexistuje adresář, pro kontakt je potřeba přesné jméno a každé uživatelské jméno musí obsahovat alespoň dvě číslice na konci, což ztěžuje podvržení identity.
WhatsApp se pohybuje mezi oběma: nemá veřejný adresář, vyžaduje přesnou znalost uživatelského jména a nabízí volitelný „username key“.
Nejnovější články
Z Německa se řítí hrozba. Jste další na řadě a můžete přijít o vše, varují Čechy
Ze Švýcarska přes Německo se valí sofistikovaný kyberútok, který oběť okrade bez jediného hesla. Podvodníci útočí ve dvou vlnách – nejprve nenápadně sesbírají vaše údaje a pak udeří telefonátem, který působí až děsivě důvěryhodně.
Muž z Kolínska klikl na reklamu na Facebooku a přišel o 2 500 000 Kč
Šestačtyřicetiletý muž z Kolínska potvrdil dvacet plateb ze dvou bankovních účtů během jediného dne. Podvodníci ho přesvědčili k instalaci aplikace pro vzdálený přístup a následně mu diktovali převody, které sám autorizoval. Policie varuje, že obětí se může stát kdokoli.
Policie varuje: WhatsApp otevřel dveře podvodníkům. Na toto nikdy nereagujte
Rezervace uživatelských jmen na WhatsAppu slibuje větší soukromí. Bezpečnostní experti i vlády varují před vlnou podvodů, kdy se útočníci maskují za úřady a známé osobnosti.
Manželka ani kolegové už vás šmírovat nebudou. WhatsApp zavedl chytrou funkci. Zapněte ji, než bude pozdě
Stačí chvilka nepozornosti u sdíleného monitoru a osobní zpráva je na světě. Novinka to chce změnit.
Kdy AI zničí lidstvo? Zásadní zlom přijde příští rok
Vedení technologických gigantů jako OpenAI a Anthropic v utajení simuluje scénáře masového odporu občanů. Spouštěčem má být devastující kybernetický útok.
Vybíjí se vám rychle mobil? Stačí vypnout dvě funkce a stane se zázrak
Baterie chytrého telefonu mizí rychleji, než byste čekali? Problém nemusí být jen ve stáří akumulátoru. Skryté systémové služby mohou na pozadí spotřebovávat energii, aniž byste o tom věděli.
Toto je největší nevychovanost, které se Češi dopouštějí při telefonování. Děláte to také?
Sedíte v kavárně, povídáte si s přítelem a on najednou sáhne po telefonu. Scrolluje, píše, smaje se něčemu na displeji - jen ne vám. Přesně tahle situace rozčiluje Čechy nejvíc ze všech mobilních prohřešků. Průzkum ukázal, že ignorování druhých kvůli telefonu považuje za nejhorší nešvar celých 47 procent lidí. Překvapivé? Možná. Ale když se nad tím zamyslíte hlouběji, dává to smysl.
KVÍZ: Víte, jak z Google dostat přesné výsledky bez reklam a spamu? Otestujte své digitální minimum
Google není jen obyčejný vyhledávač. Je to komplexní ekosystém nástrojů, které nám usnadňují život každý den. Víte, jak využít jeho plný potenciál? Otestujte si své znalosti v našem kvízu a zjistěte, zda Google opravdu používáte správně.
KVÍZ: Falešné SMS, podvodné e-maily a AI. Poznáte pasti kyberzločinců dřív, než bude pozdě?
V digitálním světě číhají nástrahy. Víte, jak se bránit internetovým podvodům a ochránit své peníze i citlivá data? Otestujte své znalosti v našem kvízu a zjistěte, zda byste rozpoznali hrozbu dříve, než bude pozdě. Buďte o krok napřed.
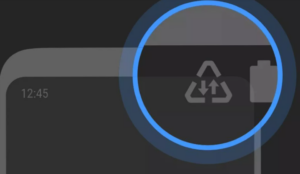
V horním rohu telefonu se objevil trojúhelníček se dvěma šipkami? Skvělé znamení. Ušetříte peníze i baterii
Záhadný symbol v horní liště displeje vyvolává u mnoha lidí nejistotu. Přitom jde o užitečný nástroj, který chrání váš datový tarif a prodlužuje výdrž telefonu.
Zvedne telefon a nikdo na druhé straně nemluví. Mlčte! Pravděpodobně volají podvodníci, chtějí vám ukrást hlas a znovu zaútočit
Telefonujete a zatímco čekáte na spojení, bavíte se s kolegy? Pozor – váš mikrofon může být aktivní dřív, než si myslíte. A podvodníci dnes potřebují jen pár vteřin záznamu k dokonalému naklonování hlasu.
Telefony Samsung mají úžasnou vychytávku pro ty, co potřebují brýle. Zapnete ji jednoduše
Zapnete jedno nastavení a babička už nemůže nic pokazit. Tak to mnoho rodin čeká. Pravda je složitější.