Zdánlivě neškodná aplikace na čtení PDF z oficiálního obchodu Google Play skrývala nebezpečný bankovní malware Anatsa. Zjisti, jak útok probíhal a co zkontrolovat ve svém Androidu.
Tuto PDF čtečku okamžitě odstraňte z telefonu: Šíří bankovní trojský kůň Anatsa, už si ji stáhly desetitisíce lidí
Ctirad Veselý
včera 22:13 •
5 min. čtení
Když si stáhnete aplikaci z oficiálního obchodu Google Play, očekáváte, že je bezpečná. Realita je bohužel často jiná. Bezpečnostní experti z týmu Zscaler ThreatLabz nedávno odhalili PDF čtečku, která se do telefonu dostala legální cestou, ale měla mnohem temnější účel. Pod povrchem obyčejného nástroje na prohlížení dokumentů se skrýval nebezpečný bankovní trojský kůň Anatsa, známý také pod jménem TeaBot.
Aplikace si našla cestu k více než 10 tisícům uživatelů, kteří netušili, že instalují hrozbu přímo do svého zařízení. Google ji sice po upozornění výzkumníků z obchodu odstranil, ale otázka zní: Kolik telefonů už je infikovaných? A není náhodou mezi nimi i ten váš?
Jak poznáš nebezpečnou aplikaci ve svém telefonu
Výzkumníci zveřejnili přesný identifikátor škodlivé aplikace: com.railforge.footplate.documentreader_pdfviewer. Pokud tento název balíčku objevíš v nastavení svého Androidu, máš problém. Aplikace totiž fungovala jako takzvaný dropper – neškodná nástraha, která prošla automatizovanými kontrolami Google Play, ale po instalaci si do telefonu stáhla skutečný malware ze vzdáleného serveru útočníků.
Trik je jednoduchý, ale účinný. Aplikace nejprve zkontrolovala, zda splňuje podmínky pro útok – například zda se dokáže spojit se serverem hackerů. Pokud ne, jednoduše fungovala jako běžná čtečka PDF. Pokud ano, tiše si stáhla Anatsu a maskovala ji třeba jako systémovou aktualizaci. Uživatel nic netušil.
Samotné odstranění PDF čtečky přitom nemusí stačit. Pokud aplikace stihla stáhnout a nainstalovat Anatsu jako samostatný program, ten v telefonu zůstane i po smazání původní čtečky. Proto je nutné provést důkladnou kontrolu celého systému přes Google Play Protect a projít seznam všech nainstalovaných aplikací.
Co dělá Anatsa s tvými bankovními údaji
Anatsa není žádný nováček. Poprvé se objevila už v roce 2020 a od té doby prošla několika vylepšeními. Její autoři ji neustále zdokonalují, aby obcházela bezpečnostní opatření a získávala co nejvíce citlivých dat. Hlavním cílem jsou bankovní aplikace a kryptoměnové peněženky.
Malware nejprve zjistí, jaké finanční aplikace máš v telefonu nainstalované. Pak si ze serveru útočníků stáhne falešnou přihlašovací obrazovku přesně pro tu tvou banku. Když otevřeš mobilní bankovnictví, Anatsa přes něj přehodí vlastní formulář, který vypadá naprosto identicky. Zadáváš přihlašovací jméno a heslo, ale místo do banky je posíláš přímo hackerům.
Kromě falešných přihlašovacích oken používá Anatsa i keylogging – zaznamenává vše, co na klávesnici napíšeš. Starší verze si navíc pomáhaly službami přístupnosti Androidu, přes které získávaly další oprávnění. Dokázaly si tak zpřístupnit SMS zprávy (včetně ověřovacích kódů od banky) nebo povolení zobrazovat obsah nad jinými aplikacemi. Pro PDF čtečku naprosto nesmyslná oprávnění, pro bankovního trojana klíčová výbava.
V srpnu 2025 našli výzkumníci v konfiguraci Anatsy seznam 831 sledovaných finančních aplikací. Oproti starším verzím přibylo více než 150 nových cílů, mezi nimiž výrazně narostl podíl kryptoměnových peněženek a burz. Falešné přihlašovací obrazovky sice nebyly připravené pro všechny aplikace, ale seznam ukazuje, jak ambiciózní útočníci jsou.
Co udělat, když máš podezření na infekci
Nejdřív zkontroluj, zda v telefonu nemáš balíček com.railforge.footplate.documentreader_pdfviewer. Pokud ano, okamžitě ho odstraň a spusť kontrolu přes Google Play Protect. Pak si otevři seznam všech nainstalovaných aplikací a hledej cokoli, co jsi sám neinstaloval nebo co ti přijde podezřelé.
Důležitý krok: Zkontroluj služby přístupnosti v nastavení Androidu. Pokud k nim má přístup PDF čtečka, správce souborů nebo jiná aplikace, u které to nedává smysl, okamžitě oprávnění zruš. Stejně tak projdi oprávnění ke čtení SMS zpráv a zobrazování obsahu nad ostatními aplikacemi – právě tyhle možnosti Anatsa aktivně zneužívá.
Pokud jsi měl aplikaci nainstalovanou v době, kdy jsi používal mobilní bankovnictví, projdi si transakce a upozornění z banky. Při jakékoli neznámé platbě nebo podezřelé aktivitě kontaktuj banku a heslo změň z jiného zařízení. Nikdy ne z telefonu, který mohl být infikovaný.
Když kontrola odhalí další škodlivý software nebo si nejsi jistý, co všechno se do telefonu dostalo, zbývá poslední možnost: obnovení zařízení do výrobního nastavení. Předtím si ale nezapomeň zálohovat fotografie, kontakty a další důležitá data.
Tahle kampaň není ojedinělá. V červnu 2024 měla podobná falešná čtečka dokumentů s Anatsou přes 100 tisíc stažení, v lednu téhož roku jiná varianta nasbírala více než 50 tisíc instalací. Útočníci mění názvy aplikací i balíčků, takže když Google jednu odstraní, zkusí dostat do obchodu další. A všechny se dostaly k uživatelům přes oficiální Google Play, ne přes pochybné weby.
Ochrana začíná u tebe. Dávej pozor, jaké aplikace instaluješ, jaká oprávnění jim udělíš a co se děje v tvém telefonu. Ani oficiální obchod není stoprocentní zárukou bezpečnosti.
Nejnovější články
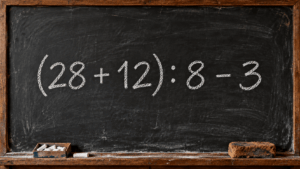
Zvládnete to spočítat? 95 % lidí v tomto matematickém chytáku udělá školáckou chybu
Čísla v závorce se sčítají snadno, jenže pak přijde dělení a odčítání. Dnešní příklad z tabule vypadá přímočaře, ale prověří, jestli umíte udržet pozornost až do posledního kroku.
Tuto PDF čtečku okamžitě odstraňte z telefonu: Šíří bankovní trojský kůň Anatsa, už si ji stáhly desetitisíce lidí
Zdánlivě neškodná aplikace na čtení PDF z oficiálního obchodu Google Play skrývala nebezpečný bankovní malware Anatsa. Zjisti, jak útok probíhal a co zkontrolovat ve svém Androidu.
KVÍZ: Myslíte si, že vás na Facebooku nic nepřekvapí? Otestujte se, jak moc (ne)ovládáte jeho nastavení
Myslíte si, že Facebook ovládáte levou zadní? Znáte jeho zákoutí, nastavení soukromí i pokročilé funkce? Otestujte se v našem kvízu a zjistěte, zda jste skutečný mistr této sociální sítě, nebo zda se máte ještě co učit.
Nejlpší mobil pro seniory? Vyrábí ho Češi a stojí 1000 Kč. Teď mají velké slevy
Hledáte spolehlivý telefon pro své rodiče či prarodiče, který nezruinuje vaši peněženku, a přitom nabídne bezpečnostní prvky dražších zařízení? Na českém trhu se objevil nenápadný fenomén za neuvěřitelných 888 Kč, který trhá prodejní žebříčky u prodejců jako Alza či DATART.
Stojí zlomek iPhonu, ale fotí a šlape úplně stejně. Tyhle neznámé levné telefony si kupují IT specialisté
Když se rozhodnete vyměnit iPhone za telefon s čistým Androidem, nejde jen o cenu. Jde o filosofii, kterou Apple postupně opustil. O systém bez zbytečností, který vás nenechá čekat na aktualizace a nepřemýšlí za vás. Přesně tohle hledají lidé, kteří dávají přednost kontrole nad leskem.
Nová metoda krádeže peněz. Podvodníci po vás chtějí, abyste předložili platební kartu
Falešná bankovní aplikace se šíří mimo Google Play a pomocí bezkontaktní technologie dokáže zachytit nejen čísla platebních karet, ale i PIN kódy. Polský finanční úřad varuje před nebezpečným schématem.
Vaše intimní konverzace s ChatGPT čte reálný člověk. Takto tomu zabráníte
Svěřujete jí tajemství, zdravotní trable i rodinné spory. Kdo se k vašim zprávám může dostat, je ale jiná věc.
IPhone i Samsung sesazeni z trůnu. Nejlepší mobil Evropy je levný a může si do dovolit každý
Říjnová čísla analytiků ukazují nečekaný posun sil. Apple poprvé předehnal Samsung v operátorských prodejích a čínské Vivo zaznamenalo explozivní růst navzdory celkovému poklesu trhu.
WhatsApp spustí úžasnou věc. Tohle potěší každého Čecha
Jedno klepnutí a hned víte, kdo je zrovna na příjmu. Novinka v Androidu ale vyvolala vlnu obav o soukromí.
Z Německa se řítí hrozba. Jste další na řadě a můžete přijít o vše, varují Čechy
Ze Švýcarska přes Německo se valí sofistikovaný kyberútok, který oběť okrade bez jediného hesla. Podvodníci útočí ve dvou vlnách – nejprve nenápadně sesbírají vaše údaje a pak udeří telefonátem, který působí až děsivě důvěryhodně.
Muž z Kolínska klikl na reklamu na Facebooku a přišel o 2 500 000 Kč
Šestačtyřicetiletý muž z Kolínska potvrdil dvacet plateb ze dvou bankovních účtů během jediného dne. Podvodníci ho přesvědčili k instalaci aplikace pro vzdálený přístup a následně mu diktovali převody, které sám autorizoval. Policie varuje, že obětí se může stát kdokoli.
Policie varuje: WhatsApp otevřel dveře podvodníkům. Na toto nikdy nereagujte
Rezervace uživatelských jmen na WhatsAppu slibuje větší soukromí. Bezpečnostní experti i vlády varují před vlnou podvodů, kdy se útočníci maskují za úřady a známé osobnosti.