Podvodníci na WhatsAppu zneužívají důvěru k tvým kontaktům. Místo hlasování v soutěži jim předáváš klíč od celého účtu.
Českem se na WhatsAppu šíří nový podvod. Je důvěryhodný a útočí na city
Lukáš Marek
včera 08:00 •
6 min. čtení
Prosba od kamaráda, která skrývá past
Zpráva dorazí z profilu někoho, koho dobře znáš. Kamarád, kolegyně nebo příbuzný tě prosí o drobnost – klikni na odkaz a hlasuj pro jeho dceru v taneční soutěži. Nic nenasvědčuje tomu, že by šlo o útok. Žádné podezřelé formulace, žádná výzva k platbě. Jen prosba o podporu blízkého člověka.
Právě tohle dělá novou vlnu podvodů na WhatsAppu tak nebezpečnou. Útočníci se neschovávají za cizí čísla, ale píšou z účtů lidí z tvého seznamu kontaktů. Bezpečnostní tým CERT-AGID varuje před kampaní, která se v Česku rychle šíří a dokáže obejít i ostražité uživatele.
Problém začíná ve chvíli, kdy po kliknutí na hlasovací web zadáváš telefonní číslo a následně potvrzuješ údajné ověření přes WhatsApp. Osmiznakový kód, který aplikace vygeneruje, není potvrzením hlasu. Je to autorizace pro připojení cizího zařízení k tvému účtu.
Web vypadá důvěryhodně, ale kód otevírá zadní vrátka
Po otevření odkazu se zobrazí stránka s fotografiami dvou finalistek, jejich jmény a průběžným počtem hlasů. Nechybí ani zmínka o pražské taneční škole. Celý web působí jako běžná internetová anketa. Fotografie soutěžících jsou přitom často generovány umělou inteligencí, takže reverzní vyhledávání obrázků nepomůže odhalit podvod.
Teprve po výběru jedné ze soutěžících stránka požádá o telefonní číslo a nabídne „ověření“ přes WhatsApp. V tuto chvíli se hlasování mění v pokus o krádež účtu. Podvodníci zneužívají legitimní funkci WhatsAppu pro propojení účtu s dalším zařízením – stejnou možnost používáš třeba při otevření aplikace na počítači.
K jednomu hlavnímu účtu lze připojit až čtyři další zařízení. Při párování přes telefonní číslo WhatsApp vytvoří osmiznakový jednorázový kód. Zadáním tohoto kódu na falešné stránce ve skutečnosti schvaluješ připojení zařízení, které ovládá útočník. Aplikace sice může ukázat název a přibližnou polohu připojovaného zařízení a podle nastavení telefonu si vyžádat biometrii nebo PIN, ale pokud uživatel věří, že jde o hlasování, tyto kontroly snadno potvrdí.
Meta proti podobným útokům přidala v březnu 2025 nová upozornění. Při podezřelém požadavku může WhatsApp uživatele varovat, že se někdo pokouší k jeho účtu připojit další zařízení. Ne všichni ale varování zaregistrují, zvlášť když zpráva přišla od důvěryhodného kontaktu.
Tvůj WhatsApp funguje dál, ale útočník vidí vše
Na rozdíl od starších podvodů, kdy útočníci vylákali šestimístný registrační kód ze SMS a přeregistrovali číslo na nový telefon, tady se z WhatsAppu neodhlásíš. Podvodník nepřevádí tvé číslo jinam, ale přidá si vlastní zařízení k již existujícímu účtu. Tvůj WhatsApp proto zůstane otevřený a na první pohled se nezmění vůbec nic.
Cizí zařízení však zůstane zapsáno mezi propojenými zařízeními v nastavení aplikace. Po spárování se na něj přenese část nedávné historie a začnou mu chodit i nové zprávy. Kolik starší komunikace se načte, závisí na způsobu připojení – desktopová aplikace WhatsApp například synchronizuje více historie než WhatsApp Web.
Útočník tak může číst tvou komunikaci a zároveň používat účet k odesílání dalších zpráv pod tvým jménem. Šifrování WhatsAppu při tomto útoku nikdo neprolomil. Problém vzniká tím, že aplikace po autorizaci začne cizí zařízení brát jako jedno z tvých.
Po získání přístupu už podvodník nemusí oslovovat lidi z cizího čísla. Stejnou prosbu o hlasování může poslat přímo z účtu, který patří jejich známému. Tak se vysvětluje, proč tento typ podvodu působí důvěryhodněji než běžný phishing. Zpráva přijde ve stávajícím chatu, pod známým jménem a často s profilovou fotografií člověka, se kterým jsi už dříve komunikoval.
Účet lze využít i na jiné scénáře. Namísto hlasování může útočník později požádat rodinu nebo známé oběti o peníze či jinou pomoc. V zahraničí se tento konkrétní útok označuje jako „truffa della ballerina„.
Pokud sis při podobném hlasování zadával kód přímo ve WhatsAppu, zkontroluj si Propojená zařízení (Linked devices). Na Androidu je najdeš přes menu v pravém horním rohu, na iPhone v nastavení aplikace. V seznamu si všimni zejména zařízení nebo polohy, kterou neznáš. Pokud se tam objeví neznámá relace, stačí na ni kliknout a zvolit Odhlásit se. Útočník tím okamžitě ztratí přístup k účtu.
CERT-AGID doporučuje i dvoustupňové ověření. WhatsApp jej v roce 2025 postupně mění a na některých účtech původní šestimístný PIN nahrazuje heslem. Tato ochrana se hodí zejména při pokusu o novou registraci čísla, nikoli u zařízení, které sis již dříve sám povolil. Další možnosti ochrany včetně passkeys najdeš mezi bezpečnostními funkcemi WhatsAppu.
Pokud z tvého účtu už odešly zprávy, ozvi se i lidem, kterým mohly přijít. Útočník může pokračovat stejným odkazem na hlasování nebo zkusit úplně jinou prosbu. Pokud tě podobná stránka požádá o párovací kód, QR kód nebo připojení dalšího zařízení, hlasování ukonči. Tyto kroky patří ke správě WhatsApp účtu, ne k internetové anketě.
Pokud zprávu poslal někdo, koho znáš, ověř si ji raději mimo WhatsApp. Krátký telefonát často stačí k tomu, abys zjistil, jestli prosbu skutečně poslal on.
Nejnovější články
Nová metoda podvodu na WhatsAppu. Podvodníci pošlou fakturu, neklikejte na ni
Jeden soubor z neznámého čísla, jedno rychlé otevření a počítač začne poslouchat někoho jiného. Proč nepomůže ani antivirus?
Placení mobilem teď bude vypadat úplně jinak. Google mění peněženku
Tvůj Android se právě proměnil, aniž by ti přišla velká aktualizace. Google totiž posílá změny napřímo – bez čekání na Samsung nebo Xiaomi.
Českem se na WhatsAppu šíří nový podvod. Je důvěryhodný a útočí na city
Podvodníci na WhatsAppu zneužívají důvěru k tvým kontaktům. Místo hlasování v soutěži jim předáváš klíč od celého účtu.
Všichni běží do Lidlu. Co jinde stojí tisíce, zlevnili teď na 269 Kč
Když jsem na letáku Lidlu narazil na elektrickou strunovku za 269 korun, říkal jsem si, že to musí být chyba v tisku. Parkside PERT 300 D2 ale skutečně stojí míň než dvě pizza a slibuje, že vám dočistí okraje trávníku tam, kam se velká sekačka nedostane. Vzal jsem si ji domů a vyzkoušel na vlastní kůži – tady je brutálně upřímná zpráva z terénu.
Rusové se provrtali 12 kilometrů do Země. V hloubce narazili na něco, s čím absolutně nepočítali
Sovětští inženýři chtěli dosáhnout 15 kilometrů pod povrch a nahlédnout do míst, která lidstvo znalo jen z nepřímých měření. Jenže v hloubce přes 12 kilometrů narazili na překážku, kterou nikdo nečekal.
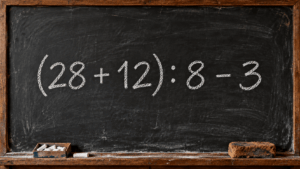
Zvládnete to spočítat? 95 % lidí v tomto matematickém chytáku udělá školáckou chybu
Čísla v závorce se sčítají snadno, jenže pak přijde dělení a odčítání. Dnešní příklad z tabule vypadá přímočaře, ale prověří, jestli umíte udržet pozornost až do posledního kroku.
Tuto PDF čtečku okamžitě odstraňte z telefonu: Šíří bankovní trojský kůň Anatsa, už si ji stáhly desetitisíce lidí
Zdánlivě neškodná aplikace na čtení PDF z oficiálního obchodu Google Play skrývala nebezpečný bankovní malware Anatsa. Zjisti, jak útok probíhal a co zkontrolovat ve svém Androidu.
KVÍZ: Myslíte si, že vás na Facebooku nic nepřekvapí? Otestujte se, jak moc (ne)ovládáte jeho nastavení
Myslíte si, že Facebook ovládáte levou zadní? Znáte jeho zákoutí, nastavení soukromí i pokročilé funkce? Otestujte se v našem kvízu a zjistěte, zda jste skutečný mistr této sociální sítě, nebo zda se máte ještě co učit.
Nejlpší mobil pro seniory? Vyrábí ho Češi a stojí 1000 Kč. Teď mají velké slevy
Hledáte spolehlivý telefon pro své rodiče či prarodiče, který nezruinuje vaši peněženku, a přitom nabídne bezpečnostní prvky dražších zařízení? Na českém trhu se objevil nenápadný fenomén za neuvěřitelných 888 Kč, který trhá prodejní žebříčky u prodejců jako Alza či DATART.
Stojí zlomek iPhonu, ale fotí a šlape úplně stejně. Tyhle neznámé levné telefony si kupují IT specialisté
Když se rozhodnete vyměnit iPhone za telefon s čistým Androidem, nejde jen o cenu. Jde o filosofii, kterou Apple postupně opustil. O systém bez zbytečností, který vás nenechá čekat na aktualizace a nepřemýšlí za vás. Přesně tohle hledají lidé, kteří dávají přednost kontrole nad leskem.
Nová metoda krádeže peněz. Podvodníci po vás chtějí, abyste předložili platební kartu
Falešná bankovní aplikace se šíří mimo Google Play a pomocí bezkontaktní technologie dokáže zachytit nejen čísla platebních karet, ale i PIN kódy. Polský finanční úřad varuje před nebezpečným schématem.
Vaše intimní konverzace s ChatGPT čte reálný člověk. Takto tomu zabráníte
Svěřujete jí tajemství, zdravotní trable i rodinné spory. Kdo se k vašim zprávám může dostat, je ale jiná věc.