Obchod Google Play hostil aplikaci, která se tvářila jako známý komunikátor. Lidé ji instalovali po stovkách tisíc.
Na falešný WhatsApp naletělo 500 000 lidí. Nejste mezi nimi?
Lukáš Marek
včera 16:09 •
4 min. čtení
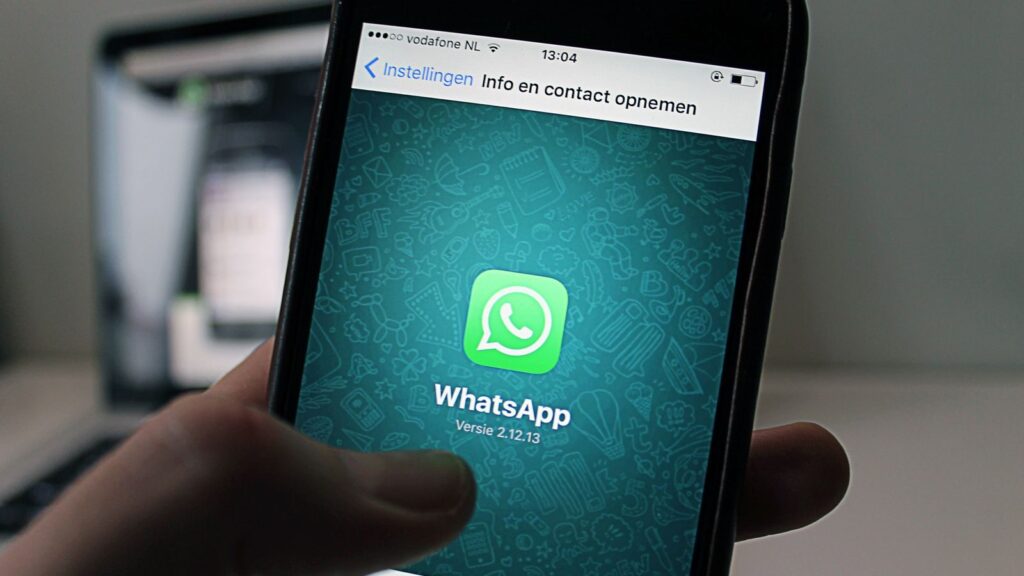
Ikona vypadá povědomě, popis také a nad výsledky vyhledávání stojí štítek s reklamou. Stačí jedno klepnutí. Právě takhle mohli skončit stovky tisíc uživatelů Androidu, kteří si do telefonu nainstalovali něco jiného, než zamýšleli.
Co všechno mohlo uživatele zmást
Na podezřelou aplikaci upozornil uživatel Redditu vystupující pod přezdívkou 2ne1cheese. Podle údajů v obchodě měla přes 500 tisíc stažení a působila jako nabídka oblíbeného komunikátoru. Za ní stál vývojářský účet Agment Assets sallu.
Záznam převzal screenshoty i popisné texty od originálu, takže k záměně stačil jediný letmý pohled. Některým lidem se navíc podvrh ukazoval mezi sponzorovanými výsledky, tedy dokonce nad skutečnou aplikací. Placená pozice přitom o důvěryhodnosti nevypovídá nic.
Podle serveru Android Authority byla napodobenina v obchodě od září do 16. října a ještě poté ji šlo najít. Při naší kontrole 18. října už původní odkaz vracel chybu 404. Přesné datum odstranění ani to, kdo záznam stáhl, potvrzené nemáme.
Nešlo prý o osamocený případ. Krátce předtím se přes sponzorované výsledky šířil i falešný prohlížeč Google Chrome, který si stáhlo přes 100 tisíc lidí.
Trik, který zakryl varovné signály
Napodobenina využila režim Early Access, určený pro aplikace, které jsou teprve ve vývoji. V tomto režimu se u záznamu nezobrazují veřejná hodnocení ani recenze. Zájemce tedy nemohl nahlédnout, na co si stěžovali lidé před ním.
Na zneužívání téhle funkce upozornil už v září bezpečnostní web Bitdefender. Jeho rozbor popisuje podezřelé aplikace, které slibují odměny, nabízejí zavádějící nástroje nebo kopírují známé značky. Chybějící recenze podle výzkumníků rozpoznání takových nabídek značně ztěžují.
Označení Early Access samozřejmě používají i poctiví vývojáři, takže samo o sobě poplachem být nemusí. U známé služby je ale rozumné zkontrolovat vydavatele a použít odkaz z oficiálního webu.
Rozdíl je znát i v technických detailech. Originál se v systému hlásí identifikátorem com.whatsapp, zatímco podvrh používal označení com.AgmentAssetssallu.DeadPixelTriPulse. Skutečný WhatsApp Messenger má navíc přes 10 miliard stažení, odznak Volba redakce a stovky milionů recenzí.
Co dělat, když podvrh máte v telefonu
Oficiální WhatsApp Messenger vydává společnost WhatsApp LLC. Nejjistější cestou je otevřít ověřený záznam nebo se do obchodu proklikat přes web samotné služby. Název i logo totiž lze zkopírovat bez problémů.
Dostupné zdroje neobsahují technickou analýzu, která by prokázala krádež zpráv, fotografií nebo bankovních kódů. Rozsah případného zneužití dat proto neznáme. Samotná instalace také automaticky neznamená přístup ke všem funkcím telefonu.
Pokud napodobeninu najdete, odinstalujte ji a spusťte kontrolu Google Play Protect. Kdyby šlo o heslo používané i jinde, změňte ho u příslušných služeb. Prohlédněte také oprávnění, která jste aplikaci mezitím povolili.
Kolik dalších podobných záznamů se v obchodě právě skrývá a kolikrát stačí jediná reklama, aby nás zmátla? Zkuste si příště před instalací ověřit vydavatele.
Nejnovější články
KVÍZ: Patříte už do starého železa? 10 moderních emoji a zkratek odhalí, jak moc stíháte dnešní dobu
Online komunikace se neustále vyvíjí a emoji s internetovými zkratkami jsou její nedílnou součástí. Rozumíte jim? Náš kvíz prověří, zda jste v obraze a umíte dešifrovat moderní digitální jazyk, nebo zda vám unikají trendy.
Tohle je nejlepší mobil na českém trhu do 5 000 Kč. Češi zešíleli a vykupují sklady
Vzal jsem domů Xiaomi Redmi Note 17 4G za zhruba 4 600 Kč. Obří baterie 7 700 mAh a AMOLED displej z něj dělají krále poměru cena/výkon.

Kde koupit nejnovější iPhone úplně nejlevněji. Nenaleťte, rozdíly jsou v tisících
Nižší cena u iPhonu často znamená víc než jen ušetřenou tisícovku. Záruka, servis, rozdíly mezi trhy i daně rozhodují o tom, kolik zařízení skutečně stojí. Podívejte se, na co se zaměřit dřív, než kliknete na tlačítko Koupit.
Alza zlevnila skvělý robotický vysavač na historické minimum. Je to nejlepší dírek k Vánocům
Roomba 115 Combo s laserovou navigací a sáním 15 000 Pa seženete za 3 149 Kč. Vzal jsem ho domů a zjistil, proč je to král poměru cena/výkon.
Lidl ode dneška zlevnil úžasnou elektronickou vychytávku na 79 Kč. Češi ji kupují po mnoha kusech
Nástěnné hodiny LIVARNO z Lidlu za 79,90 Kč ukážou čas, teplotu i vlhkost. Sklo, baterie v balení a žádná aplikace. Král poměru cena/výkon?
Podvodníci napadají Google Kalendář. Jedna falešná pozvánka vám může vybílit účet
Mezi běžnými schůzkami vám naskočí záznam o neznámé platbě. E-mail filtr zablokoval, past v kalendáři zůstala.
Nejlepší chytré hodinky pro seniory na českém trhu: Jsou jednoduché, měří tlak a celé je hradí pojišťovna
Internet slibuje hodinky na zdraví téměř zadarmo. Jak to je doopravdy?
Jsou lepší Google Map, nebo Waze? Prozkoumali jsme to a došli k jednoznačnému závěru
Miliony řidičů denně řeší, kterou aplikaci zapnout. Kdo za nimi doopravdy stojí, tuší jen málokdo.
Jak poznat, že vám manžel(ka) vlezla do mobilu. Existuje jednoduchý fígl
Cizí návštěvu v mobilu žádná aplikace neohlásí, stopy ale zůstávají. A jedno nastavení zastaví slídila za minutu.
Banky bijí na poplach. Podvodníci naše klienty obrali o téměř 2 miliardy korun. Českem se šíří nový podvod
Banky evidují desítky tisíc útoků a škody jdou do miliard. Policie ukázala, jak snadno lze naletět.
Naivní Češi dělají s Wi-Fi routerem tuto věc. Zdravý rozum to nepochopí
Po internetu kolují návody na zrychlení domácí sítě bez nákupu nového vybavení. Co z nich opravdu funguje a co je jen mýtus?
Přes WhatsApp se šíří nový podvod. Kdo jezdí na dovolenou, měl by si dát pozor
Pár dní před odjezdem vám pípne telefon. Zpráva zná vaše jméno i datum příjezdu a spěchá. Nepodléhejte jí.