Jeden soubor z neznámého čísla, jedno rychlé otevření a počítač začne poslouchat někoho jiného. Proč nepomůže ani antivirus?
Nová metoda podvodu na WhatsAppu. Podvodníci pošlou fakturu, neklikejte na ni
Lukáš Marek
dnes 18:25 •
4 min. čtení
Zpráva, která nevypadá jako hrozba
Na ploše naskočí upozornění z chatovací aplikace. Neznámé číslo, krátký text a příloha s číselným názvem, který připomíná finanční výpis: Statement-846143734.zip. Žádné překlepy, žádný křiklavý nápis. Jen naléhavá prosba o rychlou kontrolu.
Kdo takovou zprávu dostane v hektickém pracovním dni, často neváhá. Archiv se rozbalí, uvnitř leží jediný soubor a poklepání na něj trvá zlomek vteřiny. Na obrazovce se přitom nestane vůbec nic. Žádné okno, žádná chyba, žádné varování.
A právě to ticho je znepokojivé. Zatímco uživatel čeká, že se objeví dokument, v paměti počítače už běží něco úplně jiného.
Co se děje za zavřenými dveřmi systému
Škodlivý kód se nejdřív rozhlédne po okolí. Zjišťuje verzi systému, velikost paměti, typ procesoru i rozlišení obrazovky a hledá známky analytických laboratoří a bezpečnostních sandboxů. Pokud mu něco nesedí, okamžitě se stáhne a skončí.
Pokud je prostředí v pořádku, rozbalí se výhradně v operační paměti RAM. V první fázi se na disk nezapisují žádné spouštěcí soubory, a tak je co zachytit jen velmi těžko. Zvenčí to připomíná dokonalý zločin bez stop.
Následně se pokročilou technikou vpraví do systémové služby, která plánuje úlohy ve Windows. Odtud získá nejvyšší možná oprávnění. Zbytek řetězce už tato práva zdědí automaticky.
Další krok je ještě drzejší. Do systému se dostane ovladač s platným digitálním podpisem, který pomůže vypnout ochranné programy přímo v jádře systému. Strážci jsou oslepeni dřív, než stihnou zareagovat.
Jméno hrozby: VulcanRAT207.A
Tady se opona zvedá. Jde o trojského koně pro vzdálený přístup s označením VulcanRAT207.A. Jeho podrobný popis zveřejnil bezpečnostní tým Morphisec v říjnu 2026. Šíří se přes WhatsApp a nespoléhá na žádnou chybu v aplikaci. Spoléhá na člověka.
Jde o klasické sociální inženýrství. Útočník potřebuje jediné: aby uživatel přílohu přijal, archiv rozbalil a soubor Statement-846143734.exe sám spustil.
Pro trvalý přístup malware využívá techniku DLL Side-Loading. Vytvoří naplánovanou úlohu USOPrivate Kit, která pod účtem LocalSystem spouští legitimní nástroj vulkaninfo-64.exe. Ten ale načte podvrženou knihovnu vulkan-1.dll a datový soubor vulkan-1.bin.
Spojení s řídicím serverem útočníka probíhá přes protokol WebSocket. Od té chvíle může útočník zachytávat stisky kláves, sledovat schránku, pořizovat snímky obrazovky nebo ovládat myš a klávesnici. Dokáže také vytvořit skrytý administrátorský účet, upravit síťová pravidla a smazat protokoly událostí.
Co říkají odborníci a uživatelé
Analytik týmu Morphisec Research popisuje zlomový bod útoku takto: „Klíčovým momentem celého řetězce je brzké předání řízení do procesu Windows Task Scheduleru. Díky tomu všechny následující škodlivé komponenty automaticky zdědí systémový token LocalSystem.“
Podle něj útočníci kombinují techniky, které nezapisují na disk, se zneužitím legitimně podepsaného ovladače GoFly. Tak odstaví ochranu z jádra systému a obejdou běžné detekční nástroje.
Podobně to vidí uživatelé v internetových diskusích. Jeden z nich píše: „Už léta se opakuje to samé, lidé si pletou ikonu dokumentu se spouštěcím souborem .exe schovaným v ZIPu.“ Podle něj nepomůže ani antivirus, dokud si lidé nezapnou zobrazování přípon a nepřestanou otevírat pracovní věci z osobního WhatsAppu.
Jak se nenechat napálit
- Zapněte zobrazování přípon souborů ve Windows, aby faktura nemohla být ve skutečnosti souborem .exe. | Neotevírejte archivy z neznámých čísel, ani když zpráva zní naléhavě. | Ověřte odesílatele jiným kanálem, například telefonátem nebo e-mailem. | Oddělte pracovní a osobní komunikaci, aby se firemní dokumenty nepřenášely přes soukromý messenger.
Pravidlo zůstává pořád stejné: nikdy nespouštějte neznámé soubory z neověřených zpráv, ať se tváří jakkoli důležitě.
Nejnovější články
Nová metoda podvodu na WhatsAppu. Podvodníci pošlou fakturu, neklikejte na ni
Jeden soubor z neznámého čísla, jedno rychlé otevření a počítač začne poslouchat někoho jiného. Proč nepomůže ani antivirus?
Placení mobilem teď bude vypadat úplně jinak. Google mění peněženku
Tvůj Android se právě proměnil, aniž by ti přišla velká aktualizace. Google totiž posílá změny napřímo – bez čekání na Samsung nebo Xiaomi.
Českem se na WhatsAppu šíří nový podvod. Je důvěryhodný a útočí na city
Podvodníci na WhatsAppu zneužívají důvěru k tvým kontaktům. Místo hlasování v soutěži jim předáváš klíč od celého účtu.
Všichni běží do Lidlu. Co jinde stojí tisíce, zlevnili teď na 269 Kč
Když jsem na letáku Lidlu narazil na elektrickou strunovku za 269 korun, říkal jsem si, že to musí být chyba v tisku. Parkside PERT 300 D2 ale skutečně stojí míň než dvě pizza a slibuje, že vám dočistí okraje trávníku tam, kam se velká sekačka nedostane. Vzal jsem si ji domů a vyzkoušel na vlastní kůži – tady je brutálně upřímná zpráva z terénu.
Rusové se provrtali 12 kilometrů do Země. V hloubce narazili na něco, s čím absolutně nepočítali
Sovětští inženýři chtěli dosáhnout 15 kilometrů pod povrch a nahlédnout do míst, která lidstvo znalo jen z nepřímých měření. Jenže v hloubce přes 12 kilometrů narazili na překážku, kterou nikdo nečekal.
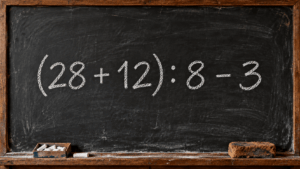
Zvládnete to spočítat? 95 % lidí v tomto matematickém chytáku udělá školáckou chybu
Čísla v závorce se sčítají snadno, jenže pak přijde dělení a odčítání. Dnešní příklad z tabule vypadá přímočaře, ale prověří, jestli umíte udržet pozornost až do posledního kroku.
Tuto PDF čtečku okamžitě odstraňte z telefonu: Šíří bankovní trojský kůň Anatsa, už si ji stáhly desetitisíce lidí
Zdánlivě neškodná aplikace na čtení PDF z oficiálního obchodu Google Play skrývala nebezpečný bankovní malware Anatsa. Zjisti, jak útok probíhal a co zkontrolovat ve svém Androidu.
KVÍZ: Myslíte si, že vás na Facebooku nic nepřekvapí? Otestujte se, jak moc (ne)ovládáte jeho nastavení
Myslíte si, že Facebook ovládáte levou zadní? Znáte jeho zákoutí, nastavení soukromí i pokročilé funkce? Otestujte se v našem kvízu a zjistěte, zda jste skutečný mistr této sociální sítě, nebo zda se máte ještě co učit.
Nejlpší mobil pro seniory? Vyrábí ho Češi a stojí 1000 Kč. Teď mají velké slevy
Hledáte spolehlivý telefon pro své rodiče či prarodiče, který nezruinuje vaši peněženku, a přitom nabídne bezpečnostní prvky dražších zařízení? Na českém trhu se objevil nenápadný fenomén za neuvěřitelných 888 Kč, který trhá prodejní žebříčky u prodejců jako Alza či DATART.
Stojí zlomek iPhonu, ale fotí a šlape úplně stejně. Tyhle neznámé levné telefony si kupují IT specialisté
Když se rozhodnete vyměnit iPhone za telefon s čistým Androidem, nejde jen o cenu. Jde o filosofii, kterou Apple postupně opustil. O systém bez zbytečností, který vás nenechá čekat na aktualizace a nepřemýšlí za vás. Přesně tohle hledají lidé, kteří dávají přednost kontrole nad leskem.
Nová metoda krádeže peněz. Podvodníci po vás chtějí, abyste předložili platební kartu
Falešná bankovní aplikace se šíří mimo Google Play a pomocí bezkontaktní technologie dokáže zachytit nejen čísla platebních karet, ale i PIN kódy. Polský finanční úřad varuje před nebezpečným schématem.
Vaše intimní konverzace s ChatGPT čte reálný člověk. Takto tomu zabráníte
Svěřujete jí tajemství, zdravotní trable i rodinné spory. Kdo se k vašim zprávám může dostat, je ale jiná věc.