Tvůrci na YouTube dostávají nabídky na placené spolupráce. Za nimi se skrývá past, která může skončit ztrátou celého účtu.
Podvodníci našli geniálně jednoduchý způsob, jak ukrást Google účet. Naletěly už tisíce Čechů
Jana Nováková
dnes 12:16 •
5 min. čtení
Zkusíš se přihlásit do Google účtu a heslo selže. Při obnově se objeví telefonní číslo, které nepoznáváš, recovery e-mail patří někomu jinému a záložní kódy, které sis pečlivě uschoval pro nouzi, jsou k ničemu. Přesně v této situaci skončila jedna z obětí kampaně, jejíž průběh popsali bezpečnostní experti ze společnosti ESET.
Když se účet ztratí dřív, než si všimneš, co se stalo
Cílem útoku jsou především tvůrci na YouTube. Všechno začíná zdánlivě nevinně, nabídkou placené spolupráce od známé značky. Analytici zachytili podvodníky, kteří se vydávali například za výrobce audiotechniky Hollyland, a objevily se i varianty se jmény Nike nebo Spotify. Společnost Hollyland už před těmito falešnými nabídkami sama veřejně varovala.
Útočníci nespěchají. Komunikace se může protáhnout na několik zpráv, v nichž zmíní konkrétní video z kanálu, probírají podmínky kampaně a domluví se s tvůrcem i na odměně. Odkaz nepošlou hned. Teprve když je důvěra vybudovaná, přijde další krok.
Tvůrce dostane adresu platformy, která vypadá jako profesionální nástroj. Najde na ní statistiky kampaně, loga značek, kalkulačku výdělku i sekce pro smlouvy a platby. Podvodníci použili názvy jako MATCHY či SCOUTY. Stránka navíc čerpá z veřejných údajů YouTube, takže po zadání kanálu ukáže jeho skutečná data, což působí velmi přesvědčivě.
Pak přijde požadavek potvrdit vlastnictví kanálu přihlášením přes Google. A právě tady se past zavře.
Falešné přihlášení, které krade heslo i ověřovací kód
Přihlašovací formulář ve skutečnosti patří útočníkům. Heslo i jednorázový ověřovací kód, které oběť zadá, tak nikdy nedorazí ke Googlu, ale přímo k podvodníkům. Skutečné přihlášení přes Google uživatele přesměruje na adresu accounts.google.com. Web obchodního partnera tvé heslo nevidí a nemá důvod se na něj ptát ve vlastním formuláři.
Po převzetí účtu útočníci rychle zamezí návratu majitele. Změní recovery telefon na své číslo, přepíšou recovery e-mail a vygenerují novou sadu záložních kódů, čímž ty původní zneplatní. Původní kontaktní údaje mohou zůstat pro obnovu účtu použitelné ještě sedm dní a Google může při podezřelé aktivitě zablokovat i některý ze způsobů přihlášení. ESET neuvedl, kolik času útočníkům tyto kroky zabraly.
Pokud je kanál na YouTube navázaný na stejný účet, útočník se nezastaví u Gmailu. Může měnit název kanálu, profilový obrázek, popis, oprávnění dalších uživatelů i nastavení AdSense. S využitím existujícího publika může nahrávat vlastní videa, spouštět podvodné livestreamy nebo posílat diváky na škodlivé odkazy. Když nahraje obsah porušující pravidla, kanál může dostat strike nebo být zrušen. Při obnově hacknutého kanálu navíc Google nejdřív žádá získat zpět kontrolu nad samotným účtem.
Hrozba přitom přesahuje YouTube. Z napadeného Gmailu snadno vyčte, kde všude máš registraci, třeba ze starých uvítacích zpráv, faktur či upozornění na přihlášení. Pak zkusí na těchto službách obnovit heslo. Pokud reset funguje jen přes e-mail, odkaz přistane ve schránce, kterou už ovládá. Útočník si také může zapnout automatické přeposílání zpráv nebo vytvořit filtr, který mu bude posílat vybranou poštu. Změna hesla tato pravidla sama neodstraní.
Jak se bránit a co zkontrolovat po útoku
Nejspolehlivější prevencí je přechod na přístupové klíče (passkeys). Bezpečnostní experti upozorňují, že jsou vůči tomuto typu phishingu imunní, protože se nedají napsat do podvržené stránky jako heslo.
Pokud už se něco stalo, nestačí změnit heslo. Google doporučuje prověřit delegovaný přístup, POP a IMAP, blokované adresy i nastavení odesílání pošty. Smysl má zkontrolovat aplikace třetích stran s přístupem k účtu a projít zařízení přihlášená do účtu, přičemž všechna neznámá je potřeba odhlásit. Stejné heslo je nutné vyměnit i na dalších službách, včetně těch, jejichž hesla byla uložena v napadeném účtu.
Zůstává otázka, jak moc by si dnes měl každý tvůrce ověřovat, zda je lákavá nabídka opravdu od značky, která se za ni vydává. Nestálo by za to domluvit se s partnerem na jiném kanálu, než je e-mail?
Nejnovější články
KVÍZ: Myslíte si, že ovládáte WhatsApp? Těchto 10 tajných vychytávek vás zaručeně vyvede z omylu
WhatsApp se stal neodmyslitelnou součástí naší každodenní komunikace. Myslíte si, že znáte všechny jeho triky a funkce? Otestujte své znalosti v našem kvízu a zjistěte, zda vám některé užitečné vychytávky stále unikají. Možná budete překvapeni, co všechno tato populární aplikace umí.
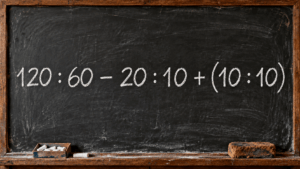
Tohle průměrný mozek nedá. Spočítáte příklad, u kterého většina lidí tápe?
Tři dělení, jedno odčítání, jedno sčítání a závorka na konci. Dnešní příklad nabízí spoustu příležitostí udělat chybu a zároveň odmění každého, kdo si zachová chladnou hlavu.
5 úžasných věcí, které umí Wi-fi Router, a ty to nejspíš vůbec nevíš
Krabička u televizoru skrývá výbavu, kterou málokdo využije. Jedna z funkcí ti dokonce může ušetřit instalaci aplikací.
Podvodníci našli geniálně jednoduchý způsob, jak ukrást Google účet. Naletěly už tisíce Čechů
Tvůrci na YouTube dostávají nabídky na placené spolupráce. Za nimi se skrývá past, která může skončit ztrátou celého účtu.
Tisíce levných telefonů má předinstalovaný virus. Týká se to i vás?
Bezpečnostní tým narazil na tisíce telefonů, v nichž číhá skrytý nepřítel. Nikdo ho neinstaloval a nejde smazat.
Českem se šíří zákeřný telefonní podvod. Toto je seznam předvoleb, na které nesmíte zavolat zpět, nebo se nedoplatíte
Zmeškané volání z neznámého čísla vypadá nevinně. Právě na zvědavosti stojí trik, který cílí na tvoji peněženku.
Hackeři napadli chladící boxy v sedmi stech supermarketech. Udělali z nich pece s teplotou 50 °C
Stovky obchodů ve Francii řešily zkažené zboží i požáry. Útočníci šli po technickém zázemí prodejen.
Jak v Google Mapách zapnout: Vyhnout se místu. Je to snadné a ušetříš čas i peníze
Navigace nehledí na peněženku. Ukážeme, kde se skrývá volba, která řidiči ušetří za mýtné.
Českem se šíří nový podvod. Prvně pošlou 250 Kč. Naletělo už tisíce lidí
Automat nabídne výdělek a pošle tě na WhatsApp. První peníze skutečně dorazí, jenže pak přijde zvrat.
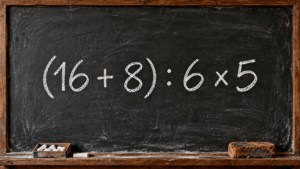
Kdo spočítá rovnici do 5 vteřin, má IQ nad 130 bodů. 70% Čechů u tohoto příkladu totálně pohoří
Závorka, dělení i násobení v jedné řadě. Dnešní příklad nepotřebuje velká čísla, aby vás postavil před dilema. Stačí jedna nenápadná otázka: kterou operaci provést dřív?
Spotify nově přidává do nabídky i audioknihy v češtině
Oblíbená hudební aplikace otevírá dveře do světa mluveného slova. Pozor ale na pravidla, která mohou nepřipraveného posluchače zaskočit.
Toto jsou nejlepší chytré hodinky pro seniory. Neustále měří tlak a celých 10 000 Kč proplatí pojišťovna
Tichý nepřítel dlouho nebolí. Některé pojišťovny dnes pomáhají s hodinkami, jenže podmínky jsou jiné, než slibují titulky.