Bezpečnostní analytici odhalili hrozbu, která se k penězům nedostává oklikou, ale přes výměnu aplikace.
Ukradne vám bankovní aplikaci a nahradí ji zlodějskou kopií. Osm bank varuje před novým podvodem
Katka Fejková
dnes 17:48 •
4 min. čtení
Na displeji nic nepoznáte. Stejná ikona, stejné barvy, stejné přihlášení. A přesto už aplikace, do které den co den zadáváte PIN, není ta, kterou jste si kdysi stáhli.
Právě tuhle nenápadnou záměnu popsali bezpečnostní analytici v říjnu 2026. Dosavadní mobilní trojští koně se spokojili s falešným oknem přes skutečnou aplikaci. Tahle nová hrozba zvolila radikálnější cestu.
Dvě fáze, jeden cíl
Šíření probíhá potichu a ve dvou krocích. Uživatel si nejprve stáhne zdánlivě užitečnou nebo zábavnou aplikaci z neoficiálního zdroje mimo Google Play. Může jít o nákupního rádce Shopora, hru 1V1 X nebo aplikace na sledování videí jako KoiShort či ZoyaTV.
Takzvaný dropper se po instalaci chová bezchybně a plní, co slíbil. Na pozadí ale zjišťuje, jaké bankovní aplikace má telefon nainstalované. Jakmile najde cíl, přichází druhá fáze.
Zobrazí výzvu k „povinné aktualizaci“ a požádá o schválení Služeb usnadnění. Po udělení oprávnění původní bankovní aplikaci smaže a nainstaluje její podvržený klon. Majitel telefonu přitom věří, že jen něco aktualizuje.
Odhalení: jmenuje se Hirudo
Tím škodlivým kódem je Android malware Hirudo. Místo běžného překrývání obrazovky (overlay attack) využívá techniku In-app Patching a Hooking s nástroji YAHFA nebo Dobby. Kód se vpraví přímo do struktury bankovní aplikace a její bezpečnostní prvky vypíná zevnitř.
Útočníkům se tak daří obcházet kontrolu digitálního podpisu, prověrku Google Play Integrity i systémový prvek FLAG_SECURE, který brání snímání obrazovky. Modifikovaná aplikace dokáže potlačit i detekci samotných Služeb usnadnění.
Výzkumná zpráva společnosti ThreatFabric z října 2026 to shrnuje takto: „Místo pouhého překrývání legitimní aplikace falešnou přihlašovací obrazovkou se Hirudo pokouší nahradit bankovní aplikaci jako takovou modifikovanou kopií, která potichu deaktivuje vlastní bezpečnostní kontroly banky přímo zevnitř,“ uvádí Eward Driehuis, viceprezident pro fraud engineering.
Co všechno malware získá
Ke svému fungování potřebuje dvě zásadní oprávnění: Služby usnadnění (Accessibility Services) a Přístup k oznámením (Notification Access). Pokud je získá, rozsah odcizených dat je velký.
Hirudo dokáže odeslat přihlašovací údaje do bankovnictví, PIN kódy i SMS zprávy pro dvoufázové ověření (2FA). Odchytává také gesta a hesla pro odemykání displeje. Podle analytiků zvládá i živý přenos obrazovky přes protokol WebRTC a má přístup ke kameře a mikrofonu.
Když pak uživatel otevře podvržené bankovnictví, aplikace potlačí bezpečnostní hlášení, odešle útočníkům PIN i SMS kód a na displeji klidně ukáže, že platba proběhla v pořádku.
Bankovní servery prolomeny nebyly
V médiích se objevují formulace, že malware „zasáhl či napadl minimálně osm bank“. Takové tituly vyvolávají dojem, že došlo k prolomení bankovních serverů. Ve skutečnosti útočníci vytvořili podvržené kopie klientských mobilních aplikací. Samotné bankovní systémy zasaženy nebyly.
Upravené klony byly v primárním výzkumu identifikovány pro 8 konkrétních bankovních aplikací ze 7 indonéských bankovních domů. Další skriptový kód zaměřený na získávání dat cílí na uživatele v Indonésii, Číně, Indii, Mexiku, Maroku, Malajsii a Thajsku.
Co z toho plyne pro české uživatele
Pro Česko je zpráva uklidňující. V primárním bezpečnostním výzkumu nebyly identifikovány žádné upravené aplikace českých bank ani cílené kampaně v České republice.
Poučení uživatelé v diskusních fórech situaci shrnují slovy: „A proto si instaluju aplikace výhradně z Google Play a mám v nastavení zakázanou instalaci z neznámých zdrojů. Pořád ale nechápu, jak může někdo udělit oprávnění ke Službám usnadnění nějakému pochybnému přehrávači videí nebo nákupnímu rádci.“
Dodržování těchto základních pravidel zůstává nejlepší ochranou: instalovat jen z oficiálních zdrojů a nikdy nepovolovat Služby usnadnění aplikaci, která je k práci nepotřebuje.
Nejnovější články
Bleskový test postřehu: Kdo ze 3 stojících shodil na zem dívku na kolečkových bruslích? Chytří ho odhalí do 10 sekund
Dnešní detektivní hádanka je skvělým tréninkem pro vaši pozornost. Procvičte si logické myšlení a najděte drobný detail. Odhalíte pravdu za 10 vteřin? Otestujte svůj postřeh.
Nové podmínky Googlu vyvolaly poplach: Co se od podzimu 2026 skutečně změnilo?
Sítěmi se šíří zpráva o prodeji soukromých e-mailů a fotek. Pravda je jiná a týká se jedné nové funkce.
Matematický oříšek rozděluje lidi na dva tábory. Jste v tom lepším? 3 vteřiny na vyřešení by Vám měly stačit
Na staré školní tabuli dnes čeká příklad, který dokonale otestuje váš mozek. Tato matematická výzva ukáže, zda počítáte podle pravidel. Zvládnete ji hned na první pokus?
Nejkrásnější mobil na českém trhu nestojí ani 5 000 Kč. Z designu přechází zrak, navíc skvěle fotí
Motorola Edge 50 Fusion spadla z téměř 8 000 Kč pod 4 500 Kč. Vzal jsem ji domů a zkusil, jestli je to trhák, nebo past. Spoiler: je to pecka.
Jak udělat z mobilu odpuzovač hmyzu? Je to snadné, funguje v přírodě i na nočním stolku
Ultrazvuk z mobilu proti komárům? Podívali jsme se, co tomu říká fyzika, výzkum i baterie.
Každý, kdo má telefon Samsung, má obrovské štěstí. Musí ale změnit jedno nastavení při nabíjení
Ráno černý displej, budík mlčí a času je málo. Jedno nastavení v systému tomu umí předejít.
Jak udělat z mobilu detektor kovů? Je to snadné, najdete ztracené klíče i trubky ve zdi
Aplikace slibují z telefonu udělat detektor pokladů i skrytých trubek. Skutečnost je jiná a může být i nebezpečná.
Kolik stojí oprava prasklého displeje u nejnovějšího iPhone? Spadne vám brada, jak se zachovají
Drahá novinka, nedočkaví majitelé a zvuk, který nikdo nechtěl slyšet. Co se skrývá pod ohebným displejem?
Optický klam, který odhalí vaši pozornost. Najděte ženu, která těhotenství pouze předstírá
Na oslavě se sešly tři ženy s těhotenským bříškem, jedna z nich ale těhotenství pouze předstírá. Vaším úkolem je najít podvodnici dřív, než vám to prozradíme my.
KVÍZ: Znáte Google Mapy opravdu dobře? Tyto užitečné funkce vám mohou usnadnit cestování
Chcete otestovat své znalosti Google Map? Tento kvíz prověří, jak dobře ovládáte nejpoužívanější navigační aplikaci světa. Odhalte, které užitečné funkce vám zatím možná unikaly a jak si usnadnit každodenní cestování.
Kdo má telefon Samsung, by měl by okamžitě změnit toto nastavení Wi-Fi
Stačí vstoupit do dveří a mobil přestane chtít otisk i PIN. Pohodlný trik má háček, o kterém se mlčí.
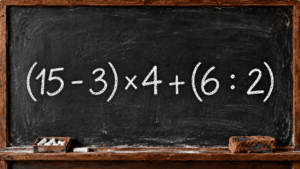
Noční můra z hodin matematiky je zpět. Tento příklad prověří vaši odolnost vůči stresu. Máte na něj 5 vteřin
Prachem ošlehaná tabule dnes nabízí skvělý trénink pro vaši mysl. Tento matematický oříšek dokonale prověří logické myšlení. Spočítáte výsledek správně hned na první pokus?