Většina domácností má router, který už dávno nedostává aktualizace. Co to znamená pro vaši bezpečnost a jak zjistit, jestli je ten váš ještě chráněný?
Jak zjistím, jestli můj Wi-Fi router ještě dostává bezpečnostní aktualizace?
Jana Nováková
dnes 18:28 •
5 min. čtení
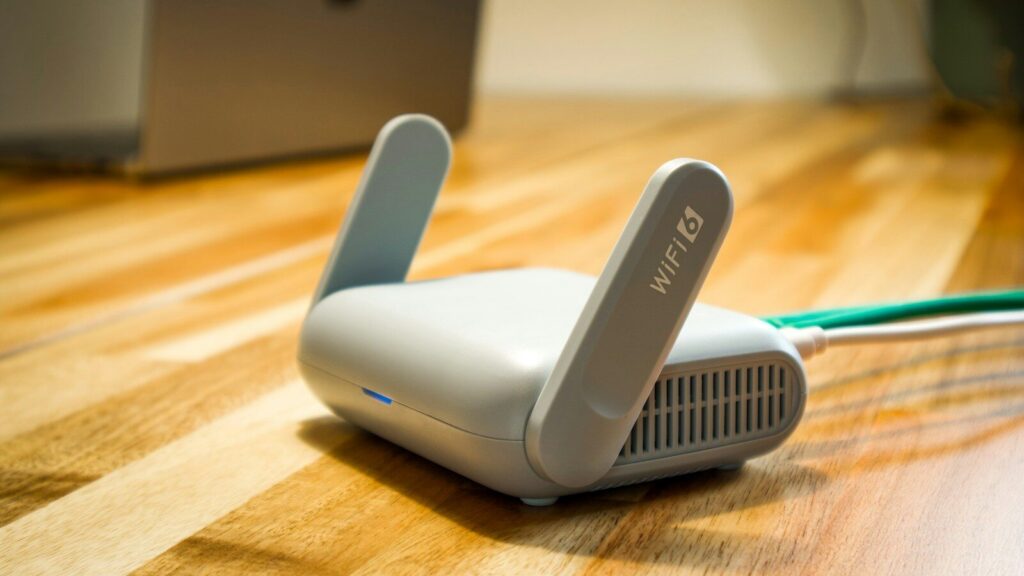
Ten nenápadný plastový kvádr s anténami, který tiše bliká někde za televizí nebo na poličce v předsíni, je pro většinu z nás jen nutným zlem. Zapojíme ho, nastavíme heslo k Wi-Fi a pak na něj roky nesáhneme. Jenže právě v tom spočívá problém, který si málokdo uvědomuje – a který může mít překvapivě vážné důsledky.
Běžné domácí routery mají softwarovou podporu v rozmezí pouhých dvou až pěti let. To znamená, že zařízení, které jste si koupili třeba v roce 2020, už dnes může být bez jakékoli ochrany proti novým bezpečnostním hrozbám. Zatímco firemní síťová řešení se pyšní desetiletou podporou s garantovanými aktualizacemi, domácí uživatelé často zůstávají na ocet.
Detektivka jménem hardwarová revize
Zjistit, jestli je váš router ještě chráněný, není vůbec jednoduché. Výrobci totiž pod stejným názvem modelu prodávají několik hardwarových verzí s diametrálně odlišnou délkou podpory. Koupíte si „nejnovější model XYZ“, ale pod kapotou se může skrývat hardware, který už je na seznamu nepodporovaných.
Jediným vodítkem bývá malá, sotva čitelná nálepka na spodní straně zařízení. Za označením modelu hledejte písmeno „v“ následované číslem – tedy v1, v2, v3. Někdy se tento údaj skrývá i v administračním rozhraní routeru. Bez znalosti přesné hardwarové revize nemáte šanci zjistit, jestli se váš router už neocitl na digitálním hřbitově.
„Měl jsem doma router tři roky a vůbec mě nenapadlo, že už rok nedostává žádné aktualizace. Zjistil jsem to náhodou, když jsem hledal návod na něco jiného,“ popisuje svou zkušenost uživatel z jednoho českého technického fóra.
Evropa táhne za delší provázek
Naděje na změnu přichází z Bruselu. Evropský Akt o kybernetické odolnosti (Cyber Resilience Act), schválený v březnu 2024, má potenciál celý trh proměnit. Výrobci budou muset transparentně uvádět minimální dobu podpory a zajistit pravidelné bezpečnostní aktualizace po celou předpokládanou životnost produktu.
Konkrétní pravidla a jejich vynucování sice teprve přijdou, ale směr je jasný. Éra jednorázových routerů se blíží ke konci – alespoň pro evropské spotřebitele. Evropská agentura pro kybernetickou bezpečnost (ENISA) bude hrát klíčovou roli v dohledu nad dodržováním těchto pravidel.
Záchrana jménem OpenWrt
Co ale dělat, když už vlastníte router, na který výrobce zapomněl? Existuje cesta, která není pro každého, ale může vdechnout nový život i odepsaným zařízením. Jmenuje se OpenWrt – komunitní firmware, který poskytuje moderní bezpečnostní záplaty i funkcionalitu, o které byste si od původního výrobce mohli jen zdát.
Háček je v technických limitech. Starší procesory a malé množství operační paměti mohou znamenat omezený výkon nebo nemožnost využít všechny funkce. A pokud se instalace nepovede, můžete zařízení nenávratně poškodit. Je to cesta pro odvážné kutily, ale často jediná možnost, jak starší router udržet v bezpečném stavu.
Falešný pocit bezpečí
Častý argument zní: „Svůj starý router používám jen jako přístupový bod, bez routování a firewallu je přece neškodný.“ Jenže to je nebezpečný omyl. I router v režimu přístupového bodu stále vysílá Wi-Fi signál, je připojen k lokální síti a má vlastní IP adresu.
Zranitelnosti v bezdrátových protokolech, v administračním rozhraní nebo v síťových službách mohou být zneužity útočníkem v dosahu vaší Wi-Fi. Neaktualizovaný přístupový bod se může stát vstupním bodem pro malware do celé vaší domácí sítě. Je to jako nechat otevřené zadní dveře domu, když si myslíte, že máte zamčeno.
Proč si nemůžete pomoct sami
Možná vás napadlo – proč prostě nenahraju vlastní bezpečnostní záplatu, když mě výrobce opustil? Odpověď je prostá: výrobci vám v tom aktivně brání. Hlavním mechanismem je uzamčený bootloader – software, který se spouští jako první po zapnutí a kontroluje, zda je firmware podepsán platným certifikátem výrobce.
K tomu přidejte absenci veřejně dostupného zdrojového kódu a specifické hardwarové ovladače, které nejsou volně k dispozici. Výrobci se tímto brání neoprávněným modifikacím, ale zároveň zamykají uživatele do pasti, když podporu ukončí.
Kde hledat informace
Existují databáze, které mohou pomoci. National Vulnerability Database (NVD) spravovaná americkým NISTem agreguje informace o zranitelnostech z celého světa. Program CVE (Common Vulnerabilities and Exposures) přiděluje unikátní identifikátory každé objevené slabině. Mnoho výrobců má také vlastní stránky s informacemi o konci životnosti produktů.
Tyto zdroje nejsou vždy uživatelsky přívětivé, ale existují nástroje a webové služby, které pomohou vyhledat informace o konkrétním zařízení. Pro technicky zdatnější uživatele jsou tu nástroje jako Nmap pro skenování portů nebo Wireshark pro analýzu síťového provozu.
Router je vstupní bránou do digitálního života celé domácnosti. Možná je čas podívat se na ten svůj trochu pozorněji – a zjistit, jestli vás ještě chrání, nebo jestli se z něj mezitím stal jen další potenciální problém.
Nejnovější články
Lidl prodává jeden z největších hitů roku 2026 za 899 Kč. Jinde stojí přes i přes 20 000 Kč
Maloobchodní řetězec Lidl opět šokuje milovníky dobrého jídla. Na pulty a e-shop uvedl multifunkční udírnu Grillmeister Kansas 3 v 1 za těžko uvěřitelnou cenu 899,90 Kč. Zatímco profesionální zařízení stojí desítky tisíc korun, tento nenápadný plechový pomocník slibuje, že vám zprostředkuje autentický zážitek z domácího uzení a grilování za zlomek ceny.
Mám při výpadku elektřiny nebo bouřce vytáhnout počítač ze zásuvky?
Máte přepěťovou ochranu a UPS, takže se bouřky bát nemusíte? Realita je složitější. Podívali jsme se na to, co se skutečně děje s elektronikou během bouřky - a proč i ta nejlepší ochrana má své limity.
V zahraničí se šíří nový podvod, brzy s jistotou dorazí i do Česka. Začíná telefonátem a pokračuje přes WhatsApp
Podvodníci se vydávají za pracovníky plynárenských společností a přes WhatsApp posílají škodlivé aplikace. Stačí jeden klik a tvůj účet může být prázdný.
Jak si v Google Mapách označím, kde jsem zaparkoval auto, abych ho našel?
Moderní navigace umí zaznamenat místo, kde jste zaparkovali. Ale co se děje v momentě, kdy telefon ztratí signál v podzemní garáži? A jak vlastně aplikace pozná, že jste přestali řídit?
Jak zjistím, jestli můj Wi-Fi router ještě dostává bezpečnostní aktualizace?
Většina domácností má router, který už dávno nedostává aktualizace. Co to znamená pro vaši bezpečnost a jak zjistit, jestli je ten váš ještě chráněný?
Jak zjistím, jestli se někdo cizí dostal do mého mailu a čte mé zprávy?
Útočník ve vaší schránce nemusí zanechat žádnou zjevnou stopu. Žádné podezřelé přihlášení, žádný varovný e-mail. Přesto čte každou zprávu. Jak takový průnik odhalit?
Jak zlepším kvalitu hovorů v Android telefonu, když špatně slyším já nebo druhá strana?
Hlas jako z podzemí a věčné „slyšíš mě?“. Řešení bývá jednodušší, než čekáte, a často nestojí ani korunu.
Jak moc se vyplatí pořídit si v Česku Starlink místo běžného internetu? Zde je přehled cen
Satelitní internet Starlink od SpaceX dorazil do Česka s příslibem rychlého připojení i tam, kde optika nikdy nebude. Jenže za slibnou fasádou se skrývají otázky, na které zatím nikdo nemá jasné odpovědi. Co se stane, když se k síti připojí tisíce dalších lidí? A vydrží nízké ceny navždy?
Krok za krokem: Jak nastavit telefon Samsung, aby v noci nežral energii
Večer 80 %, ráno skoro prázdno. Příčina bývá jinde, než čekáte, a náprava zabere pár minut.
Koukáme na něj stokrát denně. Nenápadný černý puntík v displeji skrývá skvělé funkce
Černý výřez kamery většina z nás ignoruje. Jedno klepnutí na něj ale může rozsvítit svítilnu i vyfotit displej.
Ani iPhone, ani Samsung. Nejlepší telefon na českém trhu je opomíjený a stojí 2000 Kč
Redmi A5 nabízí 120Hz displej a 5200mAh baterii za cenu dvou káv týdně. Jenže nízká cena má svůj důvod – a ten se skrývá v tom, co se děje po nákupu.
Proč si v Česku nepořizovat balkonovou fotovoltaiku
V Německu ho zavěsí na zábradlí a zapojí. U nás vás čeká úřední maraton a hrozba sankce.