Pár dní před odjezdem vám pípne telefon. Zpráva zná vaše jméno i datum příjezdu a spěchá. Nepodléhejte jí.
Přes WhatsApp se šíří nový podvod. Kdo jezdí na dovolenou, měl by si dát pozor
Lukáš Marek
včera 20:59 •
4 min. čtení
Dva dny před odjezdem
Kufr je napůl sbalený, letenky stažené v mobilu a v hlavě už se vám převalují vlny italského pobřeží. Pak pípne WhatsApp. Neznámé zahraniční číslo, v profilovce logo hotelu, kde máte zaplacený pobyt. Zpráva vás oslovuje jménem, zná přesný termín i číslo rezervace.
Text je stručný a naléhavý: „Vaše platební karta byla zamítnuta při garanci pobytu. Pro zamezení stornování rezervace do 2 hodin ověřte kartu na níže uvedeném odkazu.“ Dvě hodiny. Žádný prostor na rozmyšlenou.
Právě o to jde. Odkaz vede na podvrženou platební bránu a kdo do ní vyplní údaje o kartě, riskuje, že mu útočníci z účtu okamžitě stáhnou peníze. Odkud ale cizí lidé znají podrobnosti o vaší rezervaci?
Odkud mají podvodníci vaše data
Kyberzločinci opouštějí klasické SMS a stěhují se na WhatsApp. Používají takzvaný spear phishing, tedy vysoce zacílený útok, při kterém oběť manipulují pomocí jejích skutečných osobních dat. Terčem jsou zákazníci rezervačních portálů, hlavně Booking.com, kteří mají aktivní rezervaci.
Mezi diskutujícími na internetu koluje tvrzení, že útočníci prolomili celou databázi portálu a ukradli čísla karet. K prolomení platebního systému ale nedošlo. Útočníci mají jen kontaktní a rezervační detaily. Údaje z karty se snaží vylákat až podvodným odkazem.
Zdroj úniku je jinde: v převzetí účtu ubytovatele (Account Takeover). Útočníci nejprve infikují počítače na hotelových recepcích malwarem, například typy XWorm nebo VenomRAT. Šíří je přes phishingové e-maily a techniky ClickFix či Fake CAPTCHA.
Tak získají přihlašovací údaje do správcovského rozhraní ubytování na Booking.com. V dubnu 2026 pak došlo k neoprávněnému přístupu třetích stran k části rezervačních dat: jmen, e-mailů, telefonních čísel, názvů ubytování a přesných termínů pobytu.
Zkušenost cestovatele a slova odborníků
Jeden z cestovatelů popisuje zkušenost takto: „Přišly mi dvě zprávy na WhatsApp od hotelu, kde mám rezervaci. Měli moje přesná data o pobytu, ale chyběly jim platební údaje. Vypadalo to neuvěřitelně věrohodně. Naštěstí jsem neklikal na odkaz v chatu a zavolal přímo do hotelu, kde mi potvrdili, že jim někdo napadl účet.“
Varuje i britská organizace Action Fraud. Její zástupce vedoucího Adam Mercer uvedl: „Pokud obdržíte neočekávanou žádost z účtu hotelu, u kterého jste si zarezervovali pobyt přes Booking.com, požadující bankovní údaje nebo detaily platební karty, může jít o podvodníka, který převzal účet ubytovacího zařízení. Žádná legitimní transakce na Booking.com nevyžaduje zadávání údajů o kartě přímo v chatu nebo přes externí odkazy z neznámých zpráv.“
Škody v milionech a reakce úřadů
Čísla ukazují rozsah problému. Action Fraud zaregistroval od června 2023 do září 2024 celkem 532 oznámení s evidovanou škodou 370 000 GBP, tedy přibližně 11 milionů korun.
Belgická kyberbezpečnostní platforma Safeonweb vydala výstrahy v dubnu 2026 (zneužití rezervačních dat) a v červnu 2026 (falešné platební požadavky přes WhatsApp).
Reagují i české instituce. Český telekomunikační úřad ve své monitorovací zprávě 1/2026 upozornil na přesun podvodných aktivit ze SMS do aplikací typu WhatsApp. NÚKIB situaci označuje za přesně zacílený spear phishing, který zneužívá osobní data z úniků a kompromitovaných účtů. Ministerstvo pro místní rozvoj v roce 2026 varovalo před podvody s ubytováním na velkých rezervačních portálech a nárůstem neoficiální komunikace.
Jak se bránit
Booking.com na incidenty reagoval. Po dubnovém úniku vydal 5. června 2026 oficiální varování před phishingem přes WhatsApp, změnil PIN kódy dotčených rezervací a od 1. června 2026 zavedl pro ubytovací zařízení povinné vícefaktorové ověření.
Pro vás platí jedno pravidlo: nikdy nezadávejte údaje o kartě přes odkaz z chatu. Platby řešte jen v oficiální aplikaci rezervačního portálu, případně zavolejte hotelu na ověřené telefonní číslo. Dvě hodiny na rozmyšlenou nechte klidně uplynout.
Nejnovější články
Jsou lepší Google Map, nebo Waze? Prozkoumali jsme to a došli k jednoznačnému závěru
Miliony řidičů denně řeší, kterou aplikaci zapnout. Kdo za nimi doopravdy stojí, tuší jen málokdo.
Jak poznat, že vám manžel(ka) vlezla do mobilu. Existuje jednoduchý fígl
Cizí návštěvu v mobilu žádná aplikace neohlásí, stopy ale zůstávají. A jedno nastavení zastaví slídila za minutu.
Banky bijí na poplach. Podvodníci naše klienty obrali o téměř 2 miliardy korun. Českem se šíří nový podvod
Banky evidují desítky tisíc útoků a škody jdou do miliard. Policie ukázala, jak snadno lze naletět.
Naivní Češi dělají z Wi-Fi routerem tuto věc. Zdravý rozum to nepochopí
Po internetu kolují návody na zrychlení domácí sítě bez nákupu nového vybavení. Co z nich opravdu funguje a co je jen mýtus?
Přes WhatsApp se šíří nový podvod. Kdo jezdí na dovolenou, měl by si dát pozor
Pár dní před odjezdem vám pípne telefon. Zpráva zná vaše jméno i datum příjezdu a spěchá. Nepodléhejte jí.
Jak mobilem nahradit dálkový ovladač od televize
Ztracený ovladač nemusí znamenat konec večera. Existuje záchrana v kapse, jenže má svá pravidla.
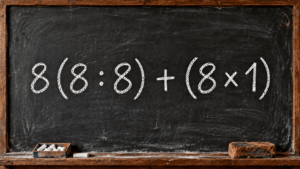
Myslíte si, že umíte počítat? Tento záludný příklad 70 % Čechů nezvládne, protože naletí na maličkost
Na první pohled jen hromádka osmiček a závorek. Dnešní příklad ale schovává jeden detail, který snadno přehlédnete, a právě ten rozhoduje o tom, zda dojdete k cíli, nebo skončíte úplně jinde.
KVÍZ: Myslíte si, že ovládáte WhatsApp? Těchto 10 tajných vychytávek vás zaručeně vyvede z omylu
WhatsApp se stal neodmyslitelnou součástí naší každodenní komunikace. Myslíte si, že znáte všechny jeho triky a funkce? Otestujte své znalosti v našem kvízu a zjistěte, zda vám některé užitečné vychytávky stále unikají. Možná budete překvapeni, co všechno tato populární aplikace umí.
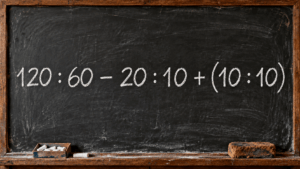
Tohle průměrný mozek nedá. Spočítáte příklad, u kterého většina lidí tápe?
Tři dělení, jedno odčítání, jedno sčítání a závorka na konci. Dnešní příklad nabízí spoustu příležitostí udělat chybu a zároveň odmění každého, kdo si zachová chladnou hlavu.
5 úžasných věcí, které umí Wi-fi Router, a ty to nejspíš vůbec nevíš
Krabička u televizoru skrývá výbavu, kterou málokdo využije. Jedna z funkcí ti dokonce může ušetřit instalaci aplikací.
Podvodníci našli geniálně jednoduchý způsob, jak ukrást Google účet. Naletěly už tisíce Čechů
Tvůrci na YouTube dostávají nabídky na placené spolupráce. Za nimi se skrývá past, která může skončit ztrátou celého účtu.
Tisíce levných telefonů má předinstalovaný virus. Týká se to i vás?
Bezpečnostní tým narazil na tisíce telefonů, v nichž číhá skrytý nepřítel. Nikdo ho neinstaloval a nejde smazat.