Každý den přijde tisíce podvodných zpráv. Většina lidí je pozná, ale stačí jeden nepozorný okamžik. A pak už nerozhoduje, jestli jste opatrní – rozhoduje zákon.
Kdy banka nevrátí peníze po podvodu? Tři běžné chyby vás mohou připravit o celý účet
Lucie Svobodova
21. srpna 2026 22:10 •
7 min. čtení
Když zákon stojí proti vám
Představte si, že vám z účtu zmizí padesát tisíc. Zavoláte do banky, zablokujete kartu, podáte oznámení na policii. Uděláte všechno správně. A pak přijde odpověď: peníze vám nevrátíme, protože jste jednal z hrubé nedbalosti.
Není to zlá vůle banky. Je to zákon o platebním styku, konkrétně paragraf 182, který přenáší odpovědnost na klienta v okamžiku, kdy škodu způsobil úmyslně nebo z hrubé nedbalosti. Banka má povinnost napravit neautorizovanou transakci – ale jen tehdy, pokud klient dodržel bezpečnostní pravidla.
A právě tady začíná problém. Protože tři konkrétní chyby se opakují tak často, že je bezpečnostní experti i samotné banky označují za nejčastější vstupní bránu pro podvodníky. Nejde o technické detaily, které by pochopil jen IT specialista. Jde o běžné návyky, kterých se dopouští statisíce lidí denně.
Jen za první čtvrtletí roku 2025 zaznamenala Česká bankovní asociace téměř 23 tisíc útoků na klienty bank. Škody přesáhly 364 milionů korun. O rok později, v prvním kvartálu 2026, se situace ještě zhoršila – ztráty vyšplhaly téměř na dvojnásobek, k 799 milionům.
Heslo, které používáte všude
První chyba vypadá nevinně: stejné heslo do e-mailu, na e-shop i do internetového bankovnictví. Podle průzkumu Google a Morning Consult stále velká část uživatelů spoléhá na starší metody založené na heslech – a právě opakování je jejich největší slabinou.
Stačí, aby unikla databáze jednoho obchodu, a útočník má klíč ke všemu. Zákon o platebním styku v paragrafu 165 ukládá klientům chránit osobní bezpečnostní prvky – hesla, PINy, přístupové kódy – a bez odkladu hlásit jejich ztrátu nebo zneužití. Pokud tohle pravidlo poruší, banka za škodu neodpovídá.
Policie ČR v únoru 2026 popsala případ, kdy žena po falešné SMS vyplnila údaje k internetovému bankovnictví na podvržené stránce. Pachatel je zneužil k založení bankovního účtu na její jméno a čerpání úvěru. Stačilo jedno heslo zadané na špatném místě.
Ještě horší je situace, kdy klient potvrdí operaci v mobilní aplikaci, aniž by ji sám vyvolal. Česká národní banka upozorňuje, že i odsouhlasení silného ověření může být posouzeno jako hrubá nedbalost. V tu chvíli banka podle paragrafu 182 za ztrátu neodpovídá.
Kavárna, letiště, hotel – a prázdný účet
Druhá chyba se odehrává na místech, kde se cítíme v bezpečí. Připojení k veřejné Wi-Fi a kontrola zůstatku na účtu – co by se mohlo pokazit?
Riziko nespočívá jen v odposlechu dat. CERT Polska upozorňuje především na falešné hotspoty, které mohou uživatele přesměrovat na phishingové přihlašovací stránky. Člověk si myslí, že se přihlašuje do banky, a přitom zadává údaje útočníkovi.
NÚKIB ve svých doporučeních říká jasně: přes veřejnou Wi-Fi se do internetového bankovnictví raději nepřihlašujte. Pokud musíte, použijte VPN – vytvoříte si šifrovaný tunel mezi vaším zařízením a serverem a ztížíte tak odposlech.
Ale pozor: VPN neochrání před phishingem. I přes VPN můžete kliknout na falešný odkaz a zadat údaje na podvrženou stránku. Technické řešení nenahradí pozornost.
Jeden klik, který stojí celý účet
Třetí chyba je nejnebezpečnější, protože kombinuje techniku s psychologickým tlakem. Přijde SMS: „Vaše zásilka čeká na zaplacení cla.
Nebo: „Policie ČR, ověřte svou totožnost.
Odkaz vede na stránku, která vypadá jako web banky nebo státní instituce. Oběť zadá údaje, potvrdí operaci v aplikaci – a peníze jsou pryč.
NÚKIB ještě 20. května 2026 vydal varování před aktuální smishingovou kampaní cílenou na české uživatele. Útočníci se vydávali za Policii ČR a pod záminkou smyšlené pokuty za dopravní přestupek – například překročení rychlosti – lákali z lidí platební údaje.
CERT Polska ve své analýze kampaně NGate, kterou původně objevila a pojmenovala bezpečnostní společnost ESET v srpnu 2024, popsal ještě sofistikovanější variantu: po phishingu oběť nainstalovala falešnou aplikaci, přiložila platební kartu k telefonu, zadala PIN – a útočník na druhém konci vybral hotovost z bankomatu, aniž kartu fyzicky držel. Celý řetězec od SMS po výběr trval několik minut.
Policie ČR to shrnuje jednoduše: „Stačí jediný telefonát.
A připomíná pravidlo 3Z: zastavit se, zamyslet se, zavolat zpět na oficiální číslo banky.
Co když jste podnikatel? Riziko je ještě vyšší
Pro OSVČ a drobného podnikatele je tohle téma ještě palčivější. Vyšší částky na účtu, častější platby, práce z mobilu na cestách. Stejná chyba, která běžného klienta připraví o pár tisíc, může podnikateli zastavit provoz firmy.
Právní rámec je pro všechny české banky stejný. Zákon o platebním styku v paragrafu 181 ukládá bance napravit neautorizovanou transakci nejpozději do konce následujícího pracovního dne. Ale paragraf 182 říká, že klient nese ztrátu v plném rozsahu, pokud ji způsobil podvodně, úmyslně nebo z hrubé nedbalosti. A paragraf 188 stanoví lhůtu: oznámení musí přijít bez zbytečného odkladu, nejpozději do 13 měsíců.
Česká spořitelna to má ve svých všeobecných obchodních podmínkách napsané natvrdo: porušení bezpečnostních pravidel může být posouzeno jako hrubá nedbalost a banka pak za škodu neodpovídá. Raiffeisenbank staví ochranu na denních online limitech a notifikacích. Fio nabízí hlásiče s push upozorněními zdarma.
Má smysl držet denní limit co nejníž a zvyšovat ho jen na dobu konkrétní platby – třeba Raiffeisenbank to umožňuje přímo v aplikaci.
Pět kroků, které zaberou pět minut
Přihlašujte se jen přes oficiální aplikaci nebo ručně zadanou adresu banky. Nikdy přes odkaz v SMS nebo e-mailu.
Čtěte, co v aplikaci potvrzujete. Pokud vidíte operaci, kterou jste sami nezadali, nepotvrzujte ji.
Zapněte si push notifikace. U Fio přes hlásiče, u Raiffeisenbank v nastavení notifikací, u České spořitelny v aplikaci George. Konkrétní postup se liší podle banky.
Snižte denní limity. Zvyšujte je jen tehdy, když víte, že budete platit vyšší částku.
Na veřejné Wi-Fi bankovnictví neřešte. Pokud musíte, použijte VPN, ale ani ta nenahradí zdravý rozum.
Pokud potřebujete nahlásit podezřelou transakci, jednejte okamžitě: kontaktujte banku, zablokujte kartu i přístup, zastavte další pohyby na účtu a podejte oznámení na policii.
Tři chyby, které vypadají nevinně. Zákon, který v takové chvíli může stát na straně banky. A podvodníci, kteří přesně vědí, že většina lidí si přečte varování – a stejně klikne.
Nejnovější články
Moderní auta se mění v mobilní kina. Řidiči dostanou přístup k videím, ale jen za jedné podmínky
Palubní systémy v nových vozech nabízejí stále více zábavy. Majitelé škodovek i dalších značek si brzy spustí filmy přímo na displeji. Jenže technologie má přísný bezpečnostní zámek.

Jak nabít telefon při výpadku proudu: 5 osvědčených metod, které vás nezradí
Bouřka, porucha sítě nebo plánovaná odstávka – a vy zíráte na červenou ikonku baterie. Přitom právě teď potřebujete zavolat, najít informace nebo se spojit s rodinou. Naštěstí existuje hned několik způsobů, jak udržet mobil v chodu i bez elektřiny v zásuvce.
Skutečně mince na WiFi routeru zlepší signál: Funguje zázračný trik, nebo ne? Toto je pravda
Slabý signál domácího internetu trápí tisíce domácností. Na sociálních sítích se proto šíří podivuhodná rada: položte na router minci a připojení se zlepší. Jenže realita je úplně jiná.
Jak připojit mobilní telefon k WiFi bez zadávání hesla: je to snadné a trvá to jen vteřinu
Přijde návštěva a vy složitě diktujete nekonečnou řadu písmen, čísel a speciálních znaků. Přitom stačí jediný pohyb prstem a během dvou sekund je hotovo. Zatímco moderní telefony nabízejí geniálně jednoduché cesty, jak se připojit bez jediného klepnutí na klávesnici, miliony lidí stále věří nebezpečnému mýtu, který jim může otevřít dveře do soukromí.
Seznam telefonů, na kterých přestane letos fungovat internetové bankovnictví. Patří sem i ten Váš?
Desítky tisíc lidí v Česku letos zjistí, že jejich funkční telefon najednou odmítne otevřít bankovní aplikaci. Důvod? Zastaralý systém, který už výrobce neaktualizuje.
Telefon hlásí plné úložiště? Jednoduchý trik uvolní místo bez mazání aplikací ztráty jediné fotky
Displej mobilu svítí červeně, fotoaparát odmítá službu a aktualizace aplikací stojí. Paměť je plná. Většina lidí v panice maže vzpomínky nebo odinstalovává programy, které denně používají. Přitom existuje způsob, jak okamžitě získat zpět několik gigabajtů prostoru, aniž byste přišli o jediný soubor.
Správný postup, jak nakoupit elektroniku. 90 % Čechů se nechá oškubat
Nablýskaná výloha. Červená cedulka se slevou. Pocit, že děláte skvělý obchod. A pak zjištění, že soused koupil totéž o čtyři tisíce levněji. Jak je možné, že stále padáme na stejné triky?
Google oznámil důležité změny, majitelé zařízení s Androidem se na ně musí připravit
Miliony lidí po celém světě brzy přijdou o spolehlivého pomocníka, na kterého se léta spoléhali při každodenních činnostech. Od 4. září 2026 začne technologický gigant postupně odpojovat klasického hlasového asistenta a nahradí ho pokročilou umělou inteligencí. Tato zdánlivě revoluční modernizace však skrývá nečekaný háček, který může mnoha uživatelům zkomplikovat i tak jednoduchou věc, jako je obyčejný telefonát za volantem.
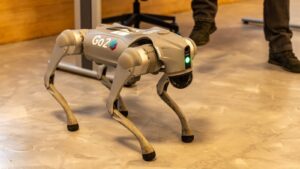
Vědci chystají na Mars vypustit robotické psy
Čtyřnohé roboty s umělou inteligencí mají v budoucnu prozkoumat místa na Rudé planetě, kam se dosud žádný rover neodvážil. Jejich cílem jsou strmé svahy, podzemní dutiny a lávové trubice.
Nový projekt Samsungu by mohl nahradit počítače s umělou inteligencí
Jihokorejský gigant se chystá k nečekanému návratu na scénu, kde kdysi utrpěl tvrdou porážku. Nový čip slibuje vyřešit největší bolest moderních notebooků, aniž by vaše data musela opustit zařízení.
Dobrá zpráva pro miliony uživatelů ChatGPT, limit textového chatu je pryč
Konec nuceného čekání a přepínání modelů. OpenAI odstraňuje zásadní překážku pro miliony uživatelů, kteří dosud naráželi na frustrující limity zpráv.
Svět se za 10 let změní k nepoznání: Umělá inteligence bude zachraňovat 150 000 životů denně
V roce 2003 udělal mladý student na prestižním MIT něco tak extrémního, že univerzita musela okamžitě změnit svá pravidla. Dnes tvrdí, že lidstvo stojí na prahu největšího zlomu v dějinách – éry, kdy umělá inteligence během několika dní vyřeší nemoci, které nás sužují po staletí.