Přes 10 000 lidí si stáhlo oblíbený typ aplikace. Bezpečnostní analytici teď varují, co se v ní doopravdy děje.
Banka ani policie vám nepomůže. Kdo si stáhne do mobilu toto, může potichu přijít o všechny peníze
Jakub Gottwald
dnes 17:29 •
4 min. čtení
Čtečka dokumentů patří k nástrojům, které v telefonu nikoho nepřekvapí. Otevřete s ní fakturu, jízdenku nebo smlouvu a hned na ni zapomenete. Právě na tuhle důvěru a nenápadnost sázejí autoři škodlivých programů. Podle bezpečnostních analytiků společnosti Zscaler ThreatLabz se jedna taková aplikace dostala do oficiálního obchodu a získala přes 10 000 instalací.
Aplikace, která se tváří poctivě
Nebezpečné je především to, jak trpělivě si počíná. Po instalaci se chová zcela běžně a plní, co slibuje. Podle analytiků navíc umí poznat testovací prostředí, v nichž ji zkoumají odborníci, takže tam žádné podezřelé chování neukáže. Škodlivou část si stáhne až později, a to pod záminkou běžné aktualizace.
Nejde o první případ. Podvodníci umísťují falešné aplikace do obchodu Google Play někdy dokonce tak, aby se zobrazily dříve než originály. Uživatel pak vidí hezké hodnocení, jednoduchý název a nemá důvod pochybovat. Obchod mezitím aplikaci odstranil, jenže z telefonů, kde už je nainstalovaná, nezmizela. Každý majitel ji musí smazat sám.
Odborníci proto radí zkontrolovat, jaké čtečky PDF v telefonu máte. Na přístrojích Samsung otevřete Nastavení, pak sekci Aplikace, klepnete na konkrétní položku a přes „Podrobnosti o aplikaci v obchodě“ zjistíte, kdo ji vydal. Pokud obchod žádné informace nenajde, je to varovný signál. Stejně tak by vás měl zarazit vývojář jménem Duka Zuri.
Anatsa: trojan, který se vydává za pomocníka
Ukrytý škodlivý kód se jmenuje Anatsa, v odborných kruzích je znám také jako TeaBot. Jde o bankovního trojského koně, tedy program určený ke krádeži přihlašovacích údajů k internetovému bankovnictví. Aplikace, o které je řeč, nese označení „PDF Reader“ a její balíček se jmenuje com.railforge.footplate.documentreader_pdfviewer. Právě podle tohoto identifikátoru ji v nastavení Androidu poznáte nejsnáze.
Trik stojí na funkcích usnadnění přístupu. Aplikace o toto oprávnění požádá a uživatel ho často odklepne, protože zní nevinně. Jakmile ho ale získá, může si sama přidělit další práva, například číst textové zprávy nebo zobrazovat okna přes jiné aplikace.
Výsledek je zákeřný. Když otevřete bankovní aplikaci, trojan přes ni položí falešnou přihlašovací stránku, která vypadá k nezaplacení stejně. Zadáte jméno a heslo, jenže ne bance, ale útočníkům. A díky přístupu k SMS může zachytit i ověřovací kódy.
Co dělat a komu věřit
Pokud čtečku s uvedeným názvem či vývojářem najdete, okamžitě ji odinstalujte a poté zkontrolujte pohyby na účtu. Případně změňte přístupové údaje a v případě podezření kontaktujte banku.
Německý Spolkový úřad pro informační bezpečnost (BSI) doporučuje mít v mobilu spuštěný antivirový program. Jednou z možností je například Norton 360, který v nedávném srovnání antivirů zvítězil v poměru cena a výkon. Za 19,99 € ročně nabízí VPN, správce hesel, antivirovou ochranu a 2 GB cloudového úložiště.
Zůstává otázka, kolik oprávnění jste ochotni dát aplikaci, která má jen otevřít jeden soubor. Opravdu potřebuje čtečka dokumentů přístup k funkcím usnadnění nebo ke zprávám? Podělte se v diskusi, zda před instalací kontrolujete, co aplikace chtějí.
Nejnovější články
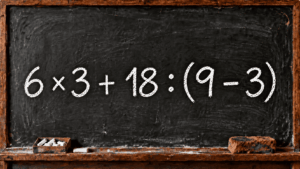
Základní škola, ve které dospělí hromadně propadají. Otestujte svou mysl na tomto příkladu
Tabule dnes ukazuje příklad, který je skvělým tréninkem pro vaši mysl. Tento matematický rébus prověří logické myšlení, protože správné pořadí kroků tu rozhoduje o všem. Zvládnete ho?
Toto jsou 3 nejlepší mobily na českém trhu do 5 000 Kč. Skvěle fotí a mají vše potřebné
Levný telefon se dnes neposuzuje jen podle ceny. Při srovnání Xiaomi, Samsungu Galaxy A17 a Motoroly Moto G35 5G rozhoduje displej, fotky za šera, software i nabíjení. Ukážeme, kde se rozdíly skutečně skrývají.
Češi berou IKEU útokem. Uvedla na trh digitální novinku za 549 Kč, která odvede práci za desetitisíce
Lampa IKEA FÖRLIG stojí 549 Kč a vypadá jako třikrát dražší designovka. Vzal jsem ji domů a ověřil, jestli to není jen líbivý obal.
Každý, kdo používá ChatGPT, by ho měl hned smazat
Aplikace ChatGPT budí obavy kvůli soukromí dat i chybám. Existují ale lokální, evropské a ekologičtější alternativy.
Zapomeňte na Ctrl+Alt+Del. Existuje geniální zkratka, která ušetří spoustu času
Když se Windows zasekne, každá vteřina se počítá. Existuje kombinace kláves, která vás zachrání rychleji než ta slavná.
Tento návod si uložte: Volá neznámé číslo? Takto volajícího odhalíte, aniž byste museli volat zpět
Zmeškaný hovor z čísla, které neznáte? Zpětné volání nemusí být nutné, pomůže pár triků.
Jak ze starého mobilu dostat fotky lepší, než fotí iPhone? Stačí změnit jedno nastavení
Stačí pár minut v nastavení a i starší telefon vykouzlí snímky, o kterých se mu dosud nesnilo.
KVÍZ: Využíváte mobilní fotoaparát na 100 %, nebo jen mačkáte spoušť? Poznejte skryté funkce vašeho iPhonu
Dnešní mobilní telefony jsou víc než jen komunikační zařízení - jsou to výkonné fotoaparáty, které máte neustále po ruce. Otestujte své znalosti v našem kvízu a zjistěte, jestli z vašeho smartphonu dostáváte maximum.
Stojí 4 999 Kč a umí víc, než nejdražší mobily. Chytrý Čech koupí tento nezničitelný telefon s legračním jménem
Odolný telefon s 12 GB RAM, nočním viděním a výdrží na několik dní za cca 5 000 Kč. Zkusil jsem ho a tvrdím: tohle je král poměru cena/výkon.
Toto jsou nejlepší sluchátka na českém trhu. V případě nouze slouží i jako nabíječka na mobil. (Jsou levná.)
Anker Soundcore P41i za 1 533 Kč: ANC, až 192 hodin hudby a pouzdro, které v nouzi dobije telefon. Vzal jsem je na cesty a mám jasno.
Past na unavenou mysl. Logická hádanka s vodou ukáže, jak moc spoléháte na první dojem
Dokážete vyřešit tento logický hlavolam za 15 sekund? Zjistěte, kdo z dvojice A a B je v zaplavované místnosti chytřejší, a odhalte správnou logiku, na které je hádanka založena.
Pozor, WhatsApp skrývá past. Neklikejte na tuto přílohu, nebo bude zle
Dvě zranitelnosti dokázaly zmást i opatrné uživatele. Stačilo jedno kliknutí na důvěryhodně vypadající soubor či náhled.