Jediná nenápadná zpráva prý stačí k tomu, aby se telefon s Androidem zacyklil. Jak útok funguje a kdo zůstane bez opravy?
„SMS smrti“: Jediná zpráva dokáže úplně zničit telefon. V ohrožení jsou hlavně majitelé Samsungů a dalších Androidů
Jakub Gottwald
dnes 19:04 •
5 min. čtení
Telefon zazvoní, hovor se náhle utne a displej zhasne. Za pár desítek vteřin se zařízení znovu rozběhne, jen aby hned spadlo znovu. Pro majitele to může vypadat jako závada baterie nebo softwaru. Podle bezpečnostního výzkumníka Marka Blaszczyka za tím ale může stát zpráva, která se vám nikdy nezobrazí.
Útok, u kterého oběť nemá šanci zasáhnout
Blaszczyk upozornil na zranitelnost přezdívanou „SMS smrti“. Podle jeho zjištění se týká Androidu 12 až 17. Označil ji za „dálkově ovládaný útok typu denial-of-service s nulovým kliknutím a trvalými následky“. Uživatel tedy nemusí nic otevřít, na nic kliknout ani nic stahovat. A podle výzkumníka tento scénář odpovídá i kategorii „destruktivního vzdáleného DoS“ v odměňovacím programu Googlu pro nálezce chyb (VRP).
Nebezpečí je v tom, že zpráva se ve schránce neobjeví. Telefon se přitom podle popisu restartuje zhruba každých 90 sekund. Přerušit může i probíhající hovory, včetně těch tísňových, a oběť se proti tomu nemá jak bránit. V režimu obnovení se navíc objeví nabídka smazat data, takže nezkušený člověk může sáhnout po tovární výchozí obnově a přijít o fotografie, zprávy i další obsah.
Výzkumník varuje, že problém se nekončí jedním pádem. Systém se po každém startu pokouší tutéž zprávu zpracovat znovu, a tak se pád opakuje. Podle jeho testů může už zhruba 20 takových zpráv udělat z telefonu prakticky nepoužitelný přístroj. Operátoři navíc nepotvrzené zprávy doručují opakovaně, takže jediná SMS dokázala v jeho pokusech vyřadit zařízení až na týden. Chybu prý zopakoval ve všech případech, mimo jiné na Pixelu 9 i na telefonech Samsung Galaxy.
Co se skrývá uvnitř zprávy a jak z pasti ven
Spouštěčem je speciální push zpráva přes WAP, starší technologii, kterou operátoři využívají k tichému posílání pokynů do telefonů. Díky ní se mohou například stáhnout MMS nebo přijmout nastavení sítě, a to bez zásahu uživatele. Podle výzkumníka je v hlavní roli nekontrolovaný typecast. Upravená hodnota délky v záhlaví WSP se promění v zápornou velikost pole, což vyvolá výjimku NegativeArraySizeException. Ta není ošetřena, a proto padá telefonní služba „com.android.phone“.
Podle doplňujících informací stačí útočníkovi zpráva o velikosti pouhých 8 bajtů. Problém sídlí v modulu WapPushOverSms, který datové WAP Push zprávy zpracovává odděleně od běžné aplikace pro SMS.
Obnova je možná, jen není pohodlná. Podle výzkumníka je potřeba telefon propojit s počítačem přes nástroj Android Debug Bridge (ADB). Při výzvě k obnovení by lidé za žádných okolností neměli volit „Vymazat data“. Existuje i další cesta: SIM kartu dočasně vložit do zařízení bez Androidu, třeba do tlačítkového mobilu. Ten zprávu přijme, potvrdí ji síti a operátor ji přestane doručovat dokola.
Na chybu měl výzkumník upozornit Google 5. května. Dnes nese označení CVE-2026-58882. Oprava vznikla 15. června, do systému byla podle dostupných údajů zaevidována 5. srpna a do veřejného kódu AOSP se dostala až v říjnu. Projekt GrapheneOS uvádí, že záplata byla dostupná v bezpečnostních náhledech už v červenci a sám ji zavedl ve stejném měsíci.
Kdo zůstane na holičkách
Google v říjnu vydal záplatu pro Android 14 až 17, v říjnovém bulletinu ale chybí. Očekává se, že se objeví v listopadovém a bude označena jako kritická. Jenže opravy obvykle k lidem doručují výrobci telefonů, a mnoho zařízení tak může zůstat zranitelných. Nejhůř jsou na tom Android 12 a 13, pro které už Google podporu neposkytuje. Tam oprava přijde, jen pokud ji vytvoří sám výrobce.
Zajímavý je i počátek případu. Google totiž hlášení původně uzavřel jako „Neopraví se“. GrapheneOS to na síti X komentoval slovy: „Google s hlášením o chybě naložil nesprávně. Pravděpodobně došlo k chybě interní komunikace a hlášení nebylo správně zpracováno. Problém již mohl být interně nahlášen a chtěli jej uzavřít jako duplikát, místo aby jej označili jako ‚Neopraví se‘. Uzavření hlášení vůbec mohla být chyba.“ („uvedl GrapheneOS“).
Zůstává otázka, jak dlouho by měli výrobci a platformy podporovat telefony, které lidé běžně používají. A kolik podobných hlášení se mezi týmy ztratí dřív, než o nich kdokoli veřejně zjistí?
Nejnovější články
Jak se pomocí mobilu ubránit agresivnímu psovi? Stačí mít v záloze jednoduchou věc
Aplikace slibují, že mobil zažene cizího psa neslyšitelným tónem. Fyzika malého reproduktoru, psí motivace i prostředí ale hrají do výsledku víc, než se zdá. Podívali jsme se, kde jsou hranice a kde se aplikace naopak může hodit.
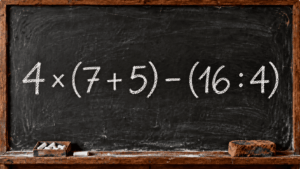
Vsadíme se, že se chytíte do pasti hned u první závorky. Tento příklad rozděluje internet na dva tábory
Křída na staré tabuli dnes kreslí past na nepozorné. Školní klasika klame tělem - stačí jediný chybný krok a výsledek vám uteče. Najdete správnou cestu skrz tento matematický labyrint?
Test osobnosti: Vyberte si na obrázku muže, který vás nejvíce přitahuje. Volba ukáže, co ve vztahu skutečně hledáte
Vaše podvědomí často ví dřív než vy, co od života a partnera skutečně očekáváte. První intuitivní volba ze tří mužských archetypů odhalí skryté touhy, které ve vztazích nosíte hluboko v sobě.
Hasič varuje: Nenechávejte staré chytré telefony v šuplících. Toto se může stát
Zdánlivě mrtvý přístroj v krabici skrývá nebezpečí, o kterém většina lidí neví. Hasič radí, co s ním.
Toto je nelepší volba mezi levnými telefony. Skvěle fotí a výdrž baterie má jako kráva
Xiaomi 15T s displejem 3 200 nitů, optikou Leica a baterií 5 500 mAh za zhruba 12 tisíc? Vyzkoušel jsem ho a jsem v šoku.
Tohle vás rozesměje: McDonald’s vyrobil myš k počítači, která vypadá jako její nejslavnější jídlo. Podívejte
Červená krabička s hranolky vedle monitoru nemusí být svačina. Skrývá se v ní překvapivý příběh recyklace.
WhatsApp brzy zakáže používání na některých telefonech – týká se to Androidu i iPhonu
Otevřete oblíbenou aplikaci a místo zpráv narazíte na zeď. Starý telefon ale nemusí do šrotu.
Lidl prodává kuriozitu za 12 000 Kč. Češi z ní šílí a vykupují sklady
Vzal jsem domů Monsieur Cuisine Smart z Lidlu. 8″ displej, 1 200 W a tisíc receptů za zlomek ceny značkových robotů. Na rovinu, překvapil mě.
10 nejčastějších dotazů, co dávají Češi umělé inteligenci. Některé jsou překvapivé. Odpovídají i vašemu zadání?
Většina z nás by tipovala práci, automatizaci a složité texty. Data ukazují něco jiného: z algoritmů se stal kuchař, rádce i korektor.
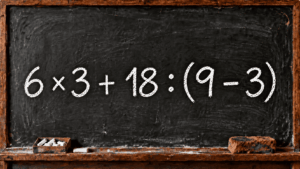
Základní škola, ve které dospělí hromadně propadají. Otestujte svou mysl na tomto příkladu
Tabule dnes ukazuje příklad, který je skvělým tréninkem pro vaši mysl. Tento matematický rébus prověří logické myšlení, protože správné pořadí kroků tu rozhoduje o všem. Zvládnete ho?
Toto jsou 3 nejlepší mobily na českém trhu do 5 000 Kč. Skvěle fotí a mají vše potřebné
Levný telefon se dnes neposuzuje jen podle ceny. Při srovnání Xiaomi, Samsungu Galaxy A17 a Motoroly Moto G35 5G rozhoduje displej, fotky za šera, software i nabíjení. Ukážeme, kde se rozdíly skutečně skrývají.
Češi berou IKEU útokem. Uvedla na trh digitální novinku za 549 Kč, která odvede práci za desetitisíce
Lampa IKEA FÖRLIG stojí 549 Kč a vypadá jako třikrát dražší designovka. Vzal jsem ji domů a ověřil, jestli to není jen líbivý obal.