Karta leží v peněžence, a přesto z účtu mizí peníze. Stačí jeden telefonát. Jak to funguje?
Zloději už nepotřebují vaši kartu, aby vás okradli u bankomatu. Českem se šíří nový druh podvodu
Jakub Gottwald
dnes 11:34 •
5 min. čtení
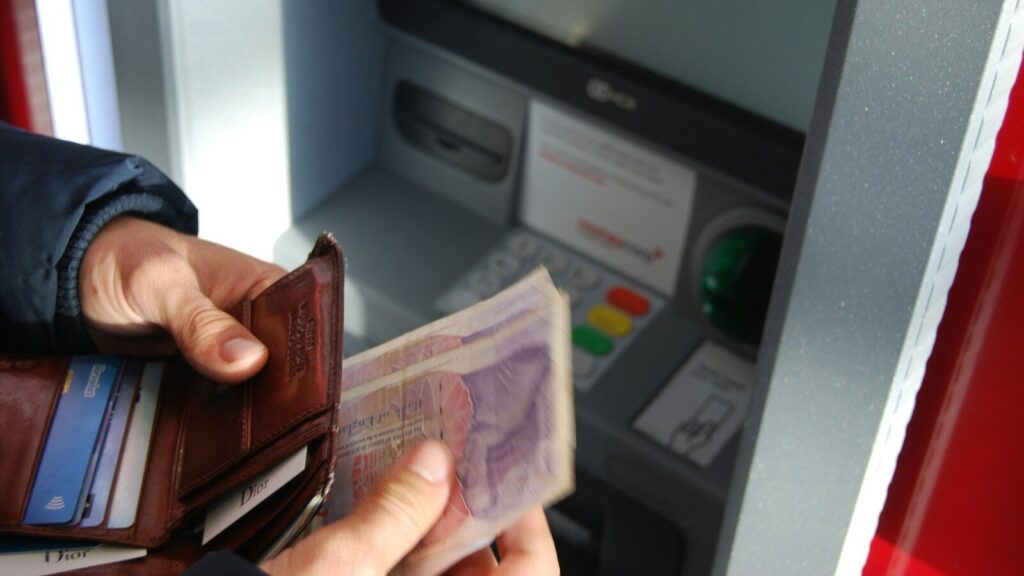
Čtvrtek, krátce po čtvrté odpoledne. Panu Janovi zazvoní telefon a na displeji naskočí číslo, které působí úředně. Hlas na druhém konci mluví klidně, věcně a s jistotou člověka, který to dělá denně.
Prý je jeho účet v ohrožení a jde o minuty. Čas hraje proti němu, říká hlas, a právě to je první kapka jedu.
Moderní bezkontaktní platby přitom patří k nejbezpečnějším. Útočníci ale našli cestu, jak obejít zámek, aniž by ho vypáčili. Nepotřebují vaši kartu. Potřebují vás.
Jak vypadá útok krok za krokem
Volající se vydává za pracovníka bezpečnostního oddělení banky, případně České národní banky. Panu Janovi tvrdí, že účet je nutné okamžitě zabezpečit. Pošle mu odkaz na údajnou „záchrannou aplikaci“, která vypadá jako oficiální nástroj typu George Klíč nebo ČSOB Klíč.
Pan Jan soubor APK nainstaluje. Aplikace ho pak vyzve, aby k zadní straně telefonu přiložil svou fyzickou debetní kartu a napsal PIN. Jedná se o poslední okamžik, kdy se dá podvod zastavit.
Data z čipu se v ten moment přes internet přenesou do telefonu komplice. Ten stojí u bezkontaktního bankomatu třeba o stovky kilometrů dál, přiloží telefon ke čtečce, zadá vymanipulovaný PIN a vybere maximální denní limit. Karta přitom celou dobu leží v Janově ruce.
Má to jméno: NGate a technika NFC Relay
Škodlivý kód se jmenuje NGate, objevuje se i pod názvy WindRelay nebo SuperCard X. Využívá útok typu NFC Relay, který přenáší data z platební karty v reálném čase přes internet. K tomu se přidává telefonní manipulace, odborně vishing, a podvržené instalační balíčky.
Původ kódu sahá do akademického prostředí. Je odvozen z open-source nástroje NFCGate, který původně vyvinula Technická univerzita v Darmstadtu v Německu pro výzkumné účely. Podle analýzy společnosti ESET stojí za přibližně 90 % zachycených aplikací v Česku jediná organizovaná skupina, která v regionu působí od listopadu 2023.
Chronologie ukazuje, jak rychle se věc rozjela. V březnu 2024 zadržela Policie ČR v Praze 1 dvaadvacetiletého cizince s hotovostí přes 160 000 Kč, vybranou bezkontaktně z bankomatů. V srpnu 2024 ESET poprvé veřejně popsal malware cílící na české banky.
Od května do července 2025 byly zdokumentovány případy se škodou přesahující 3 miliony Kč. V květnu 2026 pak ESET potvrdil patnáctinásobný (15×) meziroční nárůst detekcí v Česku a na Slovensku za první čtyři měsíce roku 2026 oproti stejnému období roku 2025.
Mýty a realita: co je pravda a co fáma
Internetem se šíří představa, že zloděj v metru či přeplněném autobuse tajně vysává peníze z kapes s terminálem v ruce. Takhle útok nefunguje. Vyžaduje aktivní součinnost oběti pod psychologickým nátlakem.
Uživatel musí sám stáhnout neoficiální balíček APK, zapnout NFC, přiložit kartu k telefonu a zadat PIN. Bez těchto kroků se k datům z čipu nikdo nedostane.
Dalším mýtem je, že telefon oběti musí být prolomený, tedy rootnutý. Není. Na zařízení oběti běží běžná aplikace čtoucí NFC data přes standardní rozhraní API. Rootnuté musí být až zařízení útočníka u bankomatu, aby mohlo cizí kartu emulovat.
Útoky v praxi cílí především na Android s technologií HCE (Host-based Card Emulation). Systém iOS je vůči nim odolný, protože aplikacím třetích stran neumožňuje nízkoúrovňový přístup k emulaci čipu bez autorizace Apple Pay a splnění přísných regulačních podmínek.
Hlas obětí a varování expertů
Bezmoc obětí vystihuje komentář jednoho z diskutujících na internetových fórech:
„Pořád se mluví o tom, jak jsou bezkontaktní platby bezpečné, a pak stačí jeden hovor a člověk přijde o všechno. Nejhorší je, že ta karta vám vůbec nechybí, takže na to přijdete, až když se podíváte na účet. Starší lidé nemají šanci tohle prokouknout, když ten podvodník mluví jako profík z banky.“
Bezpečnostní experti před lehkovážností důrazně varují. Lukáš Štefanko, analytik mobilního malwaru ze společnosti ESET, k mechanismu útoku uvádí:
„Útočníci stále častěji kombinují technicky vyspělé metody se sociálním inženýrstvím. U malwaru NGate vidíme spojení kódu schopného pracovat s NFC a příběhu, kterým oběť přimějí k akci. Pokud vám někdo volá a žádá instalaci aplikace nebo zadání PINu, je to vždy varovný signál. Bez aktivní spolupráce oběti se NGate do zařízení nedostane.“
Základní pravidlo ochrany je přitom jednoduché. Neinstalujte soubory APK z neznámých odkazů a nikdy nepřikládejte kartu k telefonu na pokyn neznámého volajícího, ať tvrdí cokoliv.
Nejnovější články
Má vaše dítě telefon Samsung? Brzy přijde velká změna, která vás donutí k akci
Od roku 2027 Samsung na dětských telefonech ve výchozím stavu zablokuje některé aplikace. Odemknout je budou muset rodiče.
Nejlepší sluchátka pro ženy: Vypadají jako šperk, netlačí a hrají fantasticky
Klipová sluchátka Samsung Galaxy Buds On slibují pohodlí bez tlaku v uších, 38 hodin výdrže a výbavu, která se v téhle třídě nevidí každý den.
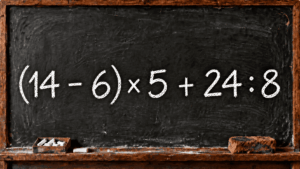
Učitelé ze základních škol jen nevěřícně kroutí hlavou. Aritmetický oříšek trestá zbrklé počítání. Dáte ho správně na poprvé?
Tabule dnes ukazuje zápis, který je skvělým tréninkem pro vaši mysl. Tato matematická výzva dokonale prověří logické myšlení. Zvládnete správně dodržet pořadí kroků až do konce?
Toto je nejlepší mobil pro muže: Žádná hračka, jen síla a čistý výkon
Samsung Galaxy S26 Ultra s výkupním bonusem klesá až na 30 699 Kč. Vyzkoušel jsem ho a na rovinu říkám: za tyhle prachy je to pecka.
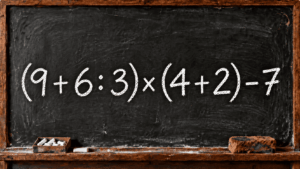
Chyták schovaný uvnitř závorky. Kdo vypočítá záludné zadání bez kalkulačky, je hlava otevřená
Tabule dnes nabízí příklad, který dokonale prověří vaši bystrost. Tato matematická hádanka ukáže, zda zvládnete bezchybně dodržet správné pořadí operací. Troufnete si na ni?
Past na chytré telefony: Proč je potřeba na cestách vypnout Wi-Fi a Bluetooth
Německý úřad pro bezpečnost varuje, že běžné nastavení telefonu může cizím lidem nevědomky předávat citlivé informace.
Bleskový test osobnosti: Vyberte si jednu ze tří květin. Vaše volba prozradí, jakým způsobem projevujete lásku
Rudá růže, zářivá slunečnice, nebo fialové tulipány? Květina, ke které vás oči zavedou jako první, může symbolicky napovědět, jak dáváte najevo náklonnost lidem, na kterých vám nejvíc záleží.
Toto je nelepší nabíječka na českém trhu. Kdo nabíjí mobil v noci vedle postele, měl by ji mít
Našel jsem 65W GaN nabíječku, která se vejde i za pohovku do mezery 2,5 cm. Dobije notebook i mobil a stojí kolem 650 Kč. Pecka, nebo past?
Zeptali jsme se AI na 3 nejkrásnější české herečky historie. Odpověď překivapila, ale dává smysl
Umělá inteligence vybírala nejkrásnější české herečky. Řídila se objektivním měřítkem, ne vkusem.
Drahá past: Nenaleťte na hovory přes WhatsApp zdarma. V těchto případech jsou tvrdě zpoplatněny
Hovory přes WhatsApp vypadají jako dar z nebes. Přesto existují situace, kdy se z nich stane nečekaný výdaj.
Halloween na WhatsAppu: Nejstrašidelnější kombinace emotikonů. Zkopírujte je a pošlete je pro pobavení blízkým
Halloweenská nálada v chatu stojí na správném složení symbolů. Víme, jak na to a co zkopírovat.
Hacker pronikl do televize Samsung a tvrdí, že objevil masivní šmírování uživatelů pomocí AI
Výzkumník si všiml reklam, které byly až příliš trefné. Rozebral televizor Samsung a tvrdí, že našel víc, než čekal.