Stovky obchodů ve Francii řešily zkažené zboží i požáry. Útočníci šli po technickém zázemí prodejen.
Hackeři napadli chladící boxy v sedmi stech supermarketech. Udělali z nich pece s teplotou 50 °C
Lukáš Marek
dnes 11:56 •
5 min. čtení
Šest hodin. Tak dlouho trvalo, než se v části francouzských prodejen přestaly vařit potraviny v chladicích boxech. Zasaženo bylo zhruba 700 z 10 000 prodejních míst, jak v Národním shromáždění uvedl ministr hospodářství Roland Lescure. Zásobování země potravinami podle něj ohroženo nebylo.
Cíl, který nikdo nehlídal jako pokladny
Útočníci nesáhli po platebních systémech ani po zákaznických databázích, tedy po tom, co si většina lidí s kybernetickým útokem spojí. Zajímalo je technické zázemí obchodů, kde stojí řídicí jednotky chladicích zařízení. Právě ony hlídají, aby mléko, maso a mražené zboží zůstaly v bezpečné teplotě.
Jediná taková jednotka přitom v prodejně často obsluhuje několik chladicích okruhů najednou. Přes její rozhraní technik nastavuje teploty, sleduje alarmy a spouští odmrazování. Výrobce Danfoss popisuje svůj model AK-SM 800A jako „mozek“ inteligentního obchodu a technik s ním zvládne obsloužit celou prodejnu, aniž by chodil od jednoho boxu ke druhému.
Dálkový přístup má svůj smysl. Šéf Coopérative U Dominique Schelcher vysvětlil, že internetové připojení dovoluje sledovat teploty nepřetržitě a při poruše zasáhnout, aniž by se čekalo na příjezd technika. Slabinou se stává ve chvíli, kdy je stejné administrační rozhraní dostupné z veřejného internetu a někdo najde způsob, jak obejít jeho ochranu. Takto vystavená zařízení lze vyhledat bez jediného kroku do prodejny.
Z mrazáku pec: co se dělo uvnitř prodejen
Hackeři po průniku neupravovali jen cílovou teplotu. Sáhli i na odmrazování, které chladicí systémy používají k odstranění námrazy z výparníků. Podle dokumentace výrobce umí jednotka odmrazování jednotlivých skupin zařízení centrálně plánovat i spouštět.
Nejhůře dopadlo přibližně 150 prodejen řetězce Intermarché. Podle agentury Reuters tam teplota v chladicích zařízeních stoupla až na 50 °C a potraviny po přerušení chladicího řetězu musely skončit v odpadu. Pařížská prokuratura v souvislosti s útoky evidovala také případy požárů.
Francouzský bezpečnostní tým CERT-FR později mezi dotčené modely přidal také Copeland XWEB a Dixell XWEB. Technik pracující se systémem Dixell popsal deníku Le Monde, že útočníci přepsali nastavení odmrazování i regulace. U mrazicího zařízení posunuli hodnotu z přibližně −22 °C až na 150 °C. Samotný mrazák se na takovou teplotu nedostal, ale změna rozhodila regulaci a zařízení přestalo fungovat, jak mělo.
Jak se útočníci dostali dovnitř a co dál
Danfoss po útocích potvrdil, že napadené jednotky běžely na zastaralém firmwaru. Konkrétní cestu průniku ale nezveřejnil. Zajímavě proto působí starší práce týmu Team82 ze společnosti Claroty. Výzkumníci přes vyhledávač Censys objevili 2 765 jednotek AK-SM 800A dostupných z veřejného internetu a našli v nich chyby, které umožňovaly převzetí systému.
Zranitelnost CVE-2025-41450 obcházela běžné přihlašování přes mechanismus „code-of-the-day“. Zpětným rozborem zjistili, jak se kód generuje, a dokázali si vytvořit administrátorský účet bez znalosti hesla. Oprava přišla od verze 4.2. Druhá chyba, CVE-2025-41451, dovolovala po získání přístupu vložit vlastní příkaz do polí pro e-mailové alarmy. Jednotka jej provedla ve svém operačním systému, takže útočník mohl spouštět příkazy přímo na zařízení. Danfoss ji opravil ve firmwaru 4.3.1.
Důkaz, že právě tyto dvě chyby otevřely útočníkům cestu do francouzských obchodů, však chybí. Claroty po incidentu uvedlo, že přesný způsob průniku se zatím nepodařilo potvrdit.
Reset nestačí, útoky mohou pokračovat
CERT-FR doporučuje, aby chladicí kontroléry nebyly dostupné přímo z internetu a vzdálená správa vedla přes VPN nebo jinou chráněnou síť. U napadených zařízení má následovat tovární reset, nová konfigurace a aktualizace firmwaru.
Francouzský úřad zároveň upozorňuje, že útoky na tyto systémy pravděpodobně pokračují. U starších jednotek s neopraveným firmwarem je samotný reset jen dočasným řešením. Pokud se zařízení po něm vrátí na internet bez záplaty, zranitelnost zůstává přesně tam, kde byla před útokem.
Otázka tak míří i za hranice Francie: kolik podobných ovladačů stojí zapomenutých v technických místnostech obchodů, skladů a restaurací a kdo se stará o jejich aktualizace?
Nejnovější články
KVÍZ: Myslíte si, že ovládáte WhatsApp? Těchto 10 tajných vychytávek vás zaručeně vyvede z omylu
WhatsApp se stal neodmyslitelnou součástí naší každodenní komunikace. Myslíte si, že znáte všechny jeho triky a funkce? Otestujte své znalosti v našem kvízu a zjistěte, zda vám některé užitečné vychytávky stále unikají. Možná budete překvapeni, co všechno tato populární aplikace umí.
Tohle průměrný mozek nedá. Spočítáte příklad, u kterého většina lidí tápe?
Tři dělení, jedno odčítání, jedno sčítání a závorka na konci. Dnešní příklad nabízí spoustu příležitostí udělat chybu a zároveň odmění každého, kdo si zachová chladnou hlavu.
5 úžasných věcí, které umí Wi-fi Router, a ty to nejspíš vůbec nevíš
Krabička u televizoru skrývá výbavu, kterou málokdo využije. Jedna z funkcí ti dokonce může ušetřit instalaci aplikací.
Podvodníci našli geniálně jednoduchý způsob, jak ukrást Google účet. Naletěly už tisíce Čechů
Tvůrci na YouTube dostávají nabídky na placené spolupráce. Za nimi se skrývá past, která může skončit ztrátou celého účtu.
Tisíce levných telefonů má předinstalovaný virus. Týká se to i vás?
Bezpečnostní tým narazil na tisíce telefonů, v nichž číhá skrytý nepřítel. Nikdo ho neinstaloval a nejde smazat.
Českem se šíří zákeřný telefonní podvod. Toto je seznam předvoleb, na které nesmíte zavolat zpět, nebo se nedoplatíte
Zmeškané volání z neznámého čísla vypadá nevinně. Právě na zvědavosti stojí trik, který cílí na tvoji peněženku.
Hackeři napadli chladící boxy v sedmi stech supermarketech. Udělali z nich pece s teplotou 50 °C
Stovky obchodů ve Francii řešily zkažené zboží i požáry. Útočníci šli po technickém zázemí prodejen.
Jak v Google Mapách zapnout: Vyhnout se místu. Je to snadné a ušetříš čas i peníze
Navigace nehledí na peněženku. Ukážeme, kde se skrývá volba, která řidiči ušetří za mýtné.
Českem se šíří nový podvod. Prvně pošlou 250 Kč. Naletělo už tisíce lidí
Automat nabídne výdělek a pošle tě na WhatsApp. První peníze skutečně dorazí, jenže pak přijde zvrat.
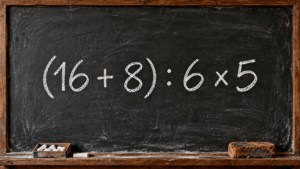
Kdo spočítá rovnici do 5 vteřin, má IQ nad 130 bodů. 70% Čechů u tohoto příkladu totálně pohoří
Závorka, dělení i násobení v jedné řadě. Dnešní příklad nepotřebuje velká čísla, aby vás postavil před dilema. Stačí jedna nenápadná otázka: kterou operaci provést dřív?
Spotify nově přidává do nabídky i audioknihy v češtině
Oblíbená hudební aplikace otevírá dveře do světa mluveného slova. Pozor ale na pravidla, která mohou nepřipraveného posluchače zaskočit.
Toto jsou nejlepší chytré hodinky pro seniory. Neustále měří tlak a celých 10 000 Kč proplatí pojišťovna
Tichý nepřítel dlouho nebolí. Některé pojišťovny dnes pomáhají s hodinkami, jenže podmínky jsou jiné, než slibují titulky.