Dlouhá léta platilo, že Mac je bezpečný a antivirus zbytečný. Červenec 2026 tuto iluzi definitivně rozbil. Sofistikovaný zloděj dat dokázal oklamat i samotný Apple, prošel jeho kontrolou s platným certifikátem a během minut vykradl obětem peněženky i správce hesel. Jak je možné, že škodlivý kód získal oficiální razítko technologického giganta?
Mýtus o nezranitelném Macu právě padl. Nový zloděj dat prošel kontrolou Applu a krade krypto i hesla
Blanka Roštovská
24. srpna 2026 22:58 •
5 min. čtení
Dokonalá past na důvěřivé
Hledáte novou práci. Přijde pozvánka na online pohovor přes moderní platformu pro videokonference. Vypadá profesionálně, legitimně. Přesně na tomhle staví nová kampaň šířící malware přes podvodnou aplikaci Werkbit.
Útočníci promysleli každý detail. Přístup na web werkbit.io chránili unikátním PIN kódem schůzky. Bez něj nic nestáhnete. Pro běžného uživatele to působí jako exkluzivní a bezpečné prostředí. Důvěra roste.
Jak zloděj oklamal samotný Apple
Největší šok přišel při analýze digitálního podpisu. První fáze útoku i instalační obraz DMG nesly platný certifikát Apple Developer ID na jméno Emil Grigorov (WWB7JA7AQV). Ještě horší: soubory měly oficiální notarizační lístek od Applu.
Systémová ochrana Gatekeeper byla bezmocná. Žádné varování. Žádná červená. Apple certifikát po nahlášení zneplatnil, pro první vlnu obětí už pozdě. Aktivní útoky se rozběhly začátkem července 2026, první podezřelý vzorek zachytili na VirusTotal už v květnu.
Cesta do digitálního pekla
Kryptoinvestor dostane pozvánku na pracovní pohovor. Připojí se přes werkbit.io, zadá PIN, stáhne Werkbit Setup. Platný certifikát, macOS aplikaci spustí bez problémů. Na pozadí se tiše rozběhne CrashStealer.
Na obrazovce vyskočí šedé okno se zámkem: „System Preferences want to make changes.„
Uživatel si myslí, že jde o standardní požadavek nové aplikace. Vyplní heslo k Macu. Osud zpečetěn.
Škodlivý kód heslo ověří příkazem dscl -authonly, uloží do skrytého souboru. Odemkne systémovou klíčenku, vykrade hesla z Chromu, přístupové klíče k MetaMasku a 1Password. Během minut jsou data zašifrována a odeslána útočníkům.
Technická rafinovanost skrytá v C++
Analytický tým Jamf Threat Labs pod vedením Thijse Xhaflairea zveřejnil detailní analýzu 13. července 2026. CrashStealer se zásadně liší od běžného macOS malwaru v AppleScriptu nebo Objective-C. Je napsaný v nativním C++ a využívá interní třídu MacOSData.
Doručovací řetězec CrashStealeru vykazuje mimořádnou pečlivost. Místo nepodepsané návnady útočníci předřadili podepsaný a notarizovaný dropper, který projde přes Gatekeeper, a teprve pak tiše stáhne, znovu podepíše a spustí samotný škodlivý kód. Od běžných zlodějů dat se liší především tím, jak je postaven – zejména klientským šifrováním AES-GCM, říká Thijs Xhaflaire, hlavní výzkumník hrozeb v Jamf Threat Labs.
Co všechno dokáže ukrást
Cílem je kompletní digitální identita a finanční prostředky oběti. Malware se zaměřuje na systémovou klíčenku macOS (login.keychain-db) a prohlížeče na bázi Chromium – Chrome, Brave, Edge, Opera, Vivaldi. Z nich doluje hesla, cookies, aktivní relace.
Tím to nekončí. CrashStealer má spadeno na přibližně 80 rozšíření pro kryptoměnové peněženky – MetaMask, Phantom, Coinbase Wallet, Trust Wallet, Rabby, OKX Wallet, Exodus, Keplr, Solflare. Dokáže kompromitovat 14 správců hesel včetně 1Password, Bitwarden, LastPass, Dashlane, Keeper, KeePassXC, NordPass a RoboForm.
Mýtus o bezpečí bez antiviru padl
Reakce veřejnosti jasně ukazují, že pohled na bezpečnost macOS se musí radikálně změnit. Jak píše uživatel v diskusi na Redditu: „Pořád dokola v diskusích čtu, že na Macu člověk nepotřebuje antivirus. Tahle rada je ale už tak tři roky úplně mimo realitu. Infostealery pro macOS se staly regulérním byznysem a vestavěná ochrana od Applu na tyhle triky prostě nestačí.“
Útočníci prokazují vysokou flexibilitu. Celá kampaň je multiplatformní. Internetem se šíří mýtus, že Cohezo představuje samostatnou variantu pro Windows, realita je jiná. Cohezo je pouze jednou z mnoha podvodných značek a domén (vedle Werkbit, Cordinex, Synerix), které útočníci používají jako návnadu. Celá infrastruktura sdílí stejný backend icky-lyrical.com.
Jak se chránit a na co si dát pozor
Pokud máte podezření na napadení, zkontrolujte indikátory kompromitace. Mezi podezřelé soubory patří ~/Library/LaunchAgents/com.apple.crashreporter.helper.plist nebo složka ~/Library/Caches/com.apple.crashreporter/CrashReporter.app. Škodlivý kód ukládá zašifrovaná data do skrytých ZIP archivů s prefixem .zx_ v adresáři ~/.cache/com.apple.crashreporter/ a odesílá je na řídicí server.
Bezpečnostní experti doporučují zvýšenou obezřetnost při instalaci komunikačních nástrojů, zejména pokud vyžadují PIN kód na webu nebo vykazují neobvyklé chování.
Varovným signálem je i text falešného dialogového okna. Na systémech macOS Ventura a novějších se standardně používá pojem „System Settings, zatímco podvodné okno malwaru stále používá starší označení „System Preferences. Tato drobná odchylka může pozornému uživateli zachránit digitální život.
Nejnovější články
Moderní auta se mění v mobilní kina. Řidiči dostanou přístup k videím, ale jen za jedné podmínky
Palubní systémy v nových vozech nabízejí stále více zábavy. Majitelé škodovek i dalších značek si brzy spustí filmy přímo na displeji. Jenže technologie má přísný bezpečnostní zámek.

Jak nabít telefon při výpadku proudu: 5 osvědčených metod, které vás nezradí
Bouřka, porucha sítě nebo plánovaná odstávka – a vy zíráte na červenou ikonku baterie. Přitom právě teď potřebujete zavolat, najít informace nebo se spojit s rodinou. Naštěstí existuje hned několik způsobů, jak udržet mobil v chodu i bez elektřiny v zásuvce.
Skutečně mince na WiFi routeru zlepší signál: Funguje zázračný trik, nebo ne? Toto je pravda
Slabý signál domácího internetu trápí tisíce domácností. Na sociálních sítích se proto šíří podivuhodná rada: položte na router minci a připojení se zlepší. Jenže realita je úplně jiná.
Jak připojit mobilní telefon k WiFi bez zadávání hesla: je to snadné a trvá to jen vteřinu
Přijde návštěva a vy složitě diktujete nekonečnou řadu písmen, čísel a speciálních znaků. Přitom stačí jediný pohyb prstem a během dvou sekund je hotovo. Zatímco moderní telefony nabízejí geniálně jednoduché cesty, jak se připojit bez jediného klepnutí na klávesnici, miliony lidí stále věří nebezpečnému mýtu, který jim může otevřít dveře do soukromí.
Seznam telefonů, na kterých přestane letos fungovat internetové bankovnictví. Patří sem i ten Váš?
Desítky tisíc lidí v Česku letos zjistí, že jejich funkční telefon najednou odmítne otevřít bankovní aplikaci. Důvod? Zastaralý systém, který už výrobce neaktualizuje.
Telefon hlásí plné úložiště? Jednoduchý trik uvolní místo bez mazání aplikací ztráty jediné fotky
Displej mobilu svítí červeně, fotoaparát odmítá službu a aktualizace aplikací stojí. Paměť je plná. Většina lidí v panice maže vzpomínky nebo odinstalovává programy, které denně používají. Přitom existuje způsob, jak okamžitě získat zpět několik gigabajtů prostoru, aniž byste přišli o jediný soubor.
Správný postup, jak nakoupit elektroniku. 90 % Čechů se nechá oškubat
Nablýskaná výloha. Červená cedulka se slevou. Pocit, že děláte skvělý obchod. A pak zjištění, že soused koupil totéž o čtyři tisíce levněji. Jak je možné, že stále padáme na stejné triky?
Google oznámil důležité změny, majitelé zařízení s Androidem se na ně musí připravit
Miliony lidí po celém světě brzy přijdou o spolehlivého pomocníka, na kterého se léta spoléhali při každodenních činnostech. Od 4. září 2026 začne technologický gigant postupně odpojovat klasického hlasového asistenta a nahradí ho pokročilou umělou inteligencí. Tato zdánlivě revoluční modernizace však skrývá nečekaný háček, který může mnoha uživatelům zkomplikovat i tak jednoduchou věc, jako je obyčejný telefonát za volantem.
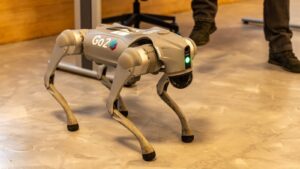
Vědci chystají na Mars vypustit robotické psy
Čtyřnohé roboty s umělou inteligencí mají v budoucnu prozkoumat místa na Rudé planetě, kam se dosud žádný rover neodvážil. Jejich cílem jsou strmé svahy, podzemní dutiny a lávové trubice.
Nový projekt Samsungu by mohl nahradit počítače s umělou inteligencí
Jihokorejský gigant se chystá k nečekanému návratu na scénu, kde kdysi utrpěl tvrdou porážku. Nový čip slibuje vyřešit největší bolest moderních notebooků, aniž by vaše data musela opustit zařízení.
Dobrá zpráva pro miliony uživatelů ChatGPT, limit textového chatu je pryč
Konec nuceného čekání a přepínání modelů. OpenAI odstraňuje zásadní překážku pro miliony uživatelů, kteří dosud naráželi na frustrující limity zpráv.
Svět se za 10 let změní k nepoznání: Umělá inteligence bude zachraňovat 150 000 životů denně
V roce 2003 udělal mladý student na prestižním MIT něco tak extrémního, že univerzita musela okamžitě změnit svá pravidla. Dnes tvrdí, že lidstvo stojí na prahu největšího zlomu v dějinách – éry, kdy umělá inteligence během několika dní vyřeší nemoci, které nás sužují po staletí.