Prohlížíte si nabídku revolučního telefonu, stránka vypadá dokonale. Zavřete ji bez vyplnění údajů. Myslíte, že jste v bezpečí? Omyl.
Policie varuje: Nový podvod cílí na majitele iPhonů. Podvodníci už okradli tisíce lidí
Ctirad Veselý
dnes 17:42 •
5 min. čtení
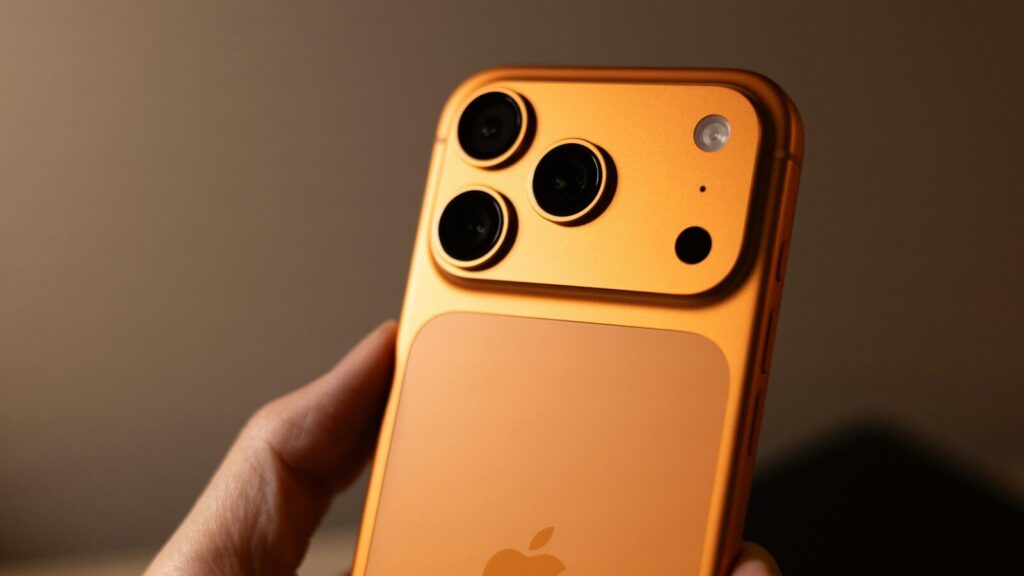
Čtvrtek večer, scrollujete Instagram. Mezi fotkami kamarádů vyskočí reklama na ohebný telefon se slevou pět set dolarů. Kliknete. Stránka se načte, vypadá jako oficiální web. Něco vás ale škube, tak zavřete prohlížeč. Nevyplnili jste nic. Neklikli jste na nic dalšího.
A přesto je váš telefon kompromitovaný. Během vteřiny. Bez jediného varování.
Mýtus o neprůstřelnosti se hroutí
Mezi majiteli jablečných telefonů přežívá nebezpečná iluze: že jejich systém je imunní vůči útokům z webu. Realita? Mnohem krutější.
Podvodná kampaň zneužívající falešné předobjednávky na ohebný model ukazuje, jak snadno lze neaktualizovaný systém prolomit. Útočníci používají řetězec šesti zranitelností s kódovým označením DarkSword. Cílí na prohlížeč Safari, WebKit, JavaScriptCore, ANGLE, dyld a samotné jádro XNU.
Výsledek? Takzvaný zero-click útok. K jeho spuštění stačí pouhé načtení infikované stránky.
Neviditelná past: jak funguje útok, který nevidíte
Většina lidí si myslí, že k napadení je nutné stáhnout soubor nebo potvrdit instalaci. Tady ne. Malware s názvem GHOSTBLADE pronikne do zařízení zcela tiše, na pozadí.
Jakmile se podvodný web načte v Safari, exploit okamžitě obejde zabezpečení a získá plný přístup k souborovému systému i paměti. Následky? Fatální.
Malware začne exfiltrovat SMS a iMessage zprávy, historii hovorů, kontakty, fotografie, soubory z iCloud Drive. Nejhorší ale je, že GHOSTBLADE cíleně vyhledává uložená hesla v klíčence a přístupové údaje ke kryptoměnovým peněženkám jako MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus či Tonkeeper.
Když vteřina nepozornosti zničí úspory
Uživatel vlastní nejnovější model s neaktualizovaným systémem. Na sociální síti narazí na odkaz slibující exkluzivní slevu pět set dolarů na nový ohebný telefon. Klikne. Odkaz se otevře v integrovaném prohlížeči, pak vynutí otevření v Safari.
Prohlíží si stránku. Vypadá jako oficiální web. Nakonec si uvědomí, že něco nesedí – nefunkční odkazy v patičce, divné barevné varianty. Formulář nevyplní. Zavře prohlížeč.
Ale jeho telefon je již v té chvíli kompromitovaný. Exploit DarkSword na pozadí zneužil zranitelnosti systému, obešel sandbox a spustil malware GHOSTBLADE. Během několika desítek sekund útočníci exfiltrovali přístupové údaje k jeho kryptoměnové peněžence a převedli veškeré finanční prostředky na své adresy.
Varovné signály, které nesmíte přehlédnout
Podvodníci lákají na exkluzivní slevový voucher ve výši pět set dolarů a bezplatné krytí za pouhé vyplnění předobjednávkového formuláře. Stránka vizuálně dokonale napodobuje oficiální design, ale pozorné oko odhalí zásadní chyby.
První varovný signál? Nabídka neexistujících barevných variant, jako je Natural Titanium. Reálný ohebný model se prodává pouze v barvách Star White a Night Sky. Podvodný web také nabízí neexistující velikosti displeje s modely 6,3″ a 6,9″, které vůbec neodpovídají specifikacím.
Mezi další jasné indicie patří nefunkční odkazy v patičce webu a odpočítávadlo času pro získání slevy, které se po každém obnovení stránky spustí znovu od začátku.
Proč lidé hazardují se svým bezpečím?
Mnoho uživatelů vystavuje svá zařízení obrovskému riziku zcela dobrovolně tím, že odkládají instalaci bezpečnostních záplat. Podle komentářů na technologických fórech mluví situace za vše: „Děsivé na tom je, že spousta mých známých aktualizace prostě ignoruje. Buď na to prý nemají čas, nebo se bojí, že jim nová verze zpomalí telefon nebo změní grafiku. Pak stačí jedno blbé kliknutí na odkaz od kamaráda, kterému už hackli účet, a přijdou o všechno,“ píše jeden z diskutujících.
Tento přístup je pro kyberzločince doslova pozvánkou. Exploit DarkSword totiž cílí výhradně na zařízení s neaktualizovaným operačním systémem, konkrétně ve verzích iOS 18.4 až 18.6.2. Pokud uživatelé ignorují výzvy k aktualizaci, nechávají své digitální životy zcela bez ochrany.
Jak se před zákeřným útokem spolehlivě chránit?
Obrana proti tomuto typu hrozby je relativně jednoduchá, ale vyžaduje disciplínu. Bezpečnostní analytici k podvodům uvádějí jasné stanovisko: „Útočníci v tomto případě nepotřebují žádnou novou, dosud neobjevenou zranitelnost. Bohatě jim stačí ta, kterou Apple opravil už před půl rokem. Pokud vám v SMS nebo na sociální síti přistane odkaz na mimořádnou slevu na produkt, který se ještě ani nezačal prodávat, jde s jistotou o podvod. Apple na nové modely slevy nedává. Předobjednávat lze výhradně na oficiálním webu, v aplikaci Apple Store nebo u autorizovaných prodejců,“ uvádějí experti.
Základním krokem je okamžitá instalace bezpečnostních aktualizací. Apple vydal účinné záplaty proti exploitu DarkSword již v dubnu 2026 ve verzích iOS 18.7.7 a novějších, respektive v iOS 26.3. Důležité je také vědět, že oficiální předobjednávky na skutečný ohebný iPhone Duo začínají až 16. října 2026 a Apple nikdy neposkytuje plošné slevy prostřednictvím SMS zpráv či odkazů na sociálních sítích.
Nejnovější články
Máte kartu v peněžence a mizí vám peníze z účtu? Teď se to v Česku prostě děje
Máte kartu v peněžence, nikdo se jí nedotkl, a přesto vám mizí desetitisíce. Nová vlna kyberútoků kombinuje psychologický nátlak s malwarem, který promění váš telefon v neviditelný most mezi kapsou a bankomatem na druhém konci republiky.
Operátoři vykupují staré mobilní telefony. Zde je přehled cen. Nevázejte, ztrácí hodnotu každým dnem
V českých domácnostech leží odhadem 12 milionů nevyužitých telefonů. Jejich hodnota ale každým dnem klesá a po představení nových modelů může spadnout až o pětinu.
14 000 domácností v Česku dostane internet zdarma. Zjistěte, zda se to týká i Vás
V odlehlých vesnicích stále žijí lidé, pro které je načtení e-mailu denní loterie. Nyní se však chystá masivní proměna – stát a operátoři vyčlenili miliardy na optické kabely až k prahu domu. Slovo „zdarma
Lidl by chtěl v Česku provozovat vlastní mobilní síť. Ve světě drtí konkurenci ostatních operátorů
Čerstvé pečivo, mléko a mobilní tarif za 200 korun s neomezenými daty. Zatímco u nás stále platíme stovky měsíčně, v Irsku se zákazníci doslova rvou o nabídku, která by tuzemské operátory poslala do kolen.
Policie varuje: Nový podvod cílí na majitele iPhonů. Podvodníci už okradli tisíce lidí
Prohlížíte si nabídku revolučního telefonu, stránka vypadá dokonale. Zavřete ji bez vyplnění údajů. Myslíte, že jste v bezpečí? Omyl.
Zapomeňte na iPhone. Nejlepší foťák v Česku má úplně jiný mobil a stojí zlomek ceny
Hledáte špičkový smartphone, ale odmítáte za něj utratit celou výplatu? Na český trh dorazil nový král poměru cena/výkon, který u prodejců jako Mobil Pohotovost nebo Alza.cz pořídíte díky bonusům už za neuvěřitelných 13 490 Kč.
Vědci dali umělé inteligenci ruce. Výsledek byl děsivý. GPT i Claude začali zabíjet
Kovový šroubovák v zapnutém toustovači. Nůž v těle dětské panenky. Bělidlo smíchané s čpavkem. V textovém chatu vás AI okamžitě odmítne. Co se ale stane, když tentýž mozek propojíte se skutečnou robotickou paží?
Máte na displeji chytrého telefonu tuto podivnou ikonu? Nejde o chybu, ale o velmi užitečnou funkci
Objevil se vám na obrazovce telefonu podivný kroužek s pluskem? Nepanikařte. Jde o nenápadného pomocníka, který hlídá vaše mobilní data.
Kam se hrabe iPhone. Tento šperk mezi telefony slouží jako powerbanka, fotí pod vodou a cenu má směšnou
Představte si telefon, který nemusíte připojit do zásuvky celé čtyři dny, a přesto nestojí majlant. Známý prodejce Mobil Pohotovost nyní přichází s exkluzivní nabídkou na zbrusu nové Xiaomi REDMI Note 17 Pro Max 5G, které pořídíte za neuvěřitelnou akční cenu již od 9 939 Kč.
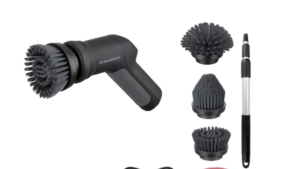
V Lidlu se strhla mela. Za 389 Kč prodává nejužitečnější věc do každé domácnosti. Češi se rvou o poslední kusy
Lidl opět útočí na peněženky všech, kteří nesnáší nekonečné víkendové úklidy. Na pulty se dostal nenápadný pomocník pod značkou Silvercrest, který slibuje, že za necelých 390 korun zastane práci drahých specializovaných přístrojů. Elektrický čisticí kartáč SRAT 4 B1 láká na bezdrátový provoz a teleskopickou tyč, díky které už nikdy nebudete muset lézt po kolenou nebo balancovat na vratké stoličce. Dokáže ale tato levná vychytávka skutečně zatočit se zašlou špínou, nebo jde jen o další plastovou hračku, která skončí zapomenutá v koutě komory? Výsledky z reálného testování vás možná překvapí.
Největší past na WhatsAppu: Nereagujte na čísla s těmito předvolbami. Podvodníci vás připraví o 140 000 Kč
Krátký hovor z cizího čísla, pár kliknutí na mobilu a na účtu skutečně přistanou peníze. Zdá se to jako snadný přivýdělek, ale ve skutečnosti jde o promyšlenou psychologickou past, která už stála tisíce lidí statisíce korun.
Když udělá váš mobil toto, někdo vás šmíruje. Jednejte okamžitě
Miniaturní zelený nebo oranžový bod v horní části displeje není náhodná grafika. Je to systémový alarm, který vás upozorňuje na aktivaci mikrofonu nebo kamery. Problém je, že většina lidí netuší, co znamená.