Bezpečnostní tým narazil na tisíce telefonů, v nichž číhá skrytý nepřítel. Nikdo ho neinstaloval a nejde smazat.
Tisíce levných telefonů má předinstalovaný virus. Týká se to i vás?
Jana Nováková
dnes 12:10 •
6 min. čtení
Představ si, že rozbalíš nový telefon, zapneš ho a ještě než stihneš stáhnout první aplikaci, pracuje v něm někdo jiný. Nic jsi neklikl, nic neinstaloval. Přesně takový scénář popsali bezpečnostní výzkumníci společnosti Bitdefender, kteří se zaměřili na levné Android telefony postavené na čipech MediaTek.
Návštěvník, který v telefonu sedí od první minuty
Většina varování před malwarem zní podobně: nestahuj podezřelé aplikace, neklikej na neznámé odkazy. Tady ale rada selhává. Škodlivý kód nepřišel zvenčí, je přímo součástí systému a běží s oprávněními, k nimž se běžná aplikace nikdy nedostane. Byl podepsaný platformovým klíčem a fungoval s právy systémového uživatele.
Kampaň dostala jméno Midnight Mimosa. Výzkumníci ji sledovali přibližně dva roky a zachytili ji na tisících zařízeních ve více než 150 zemích. Nejvíc případů se objevilo v Mexiku, Francii a Itálii, dále ve Spojených státech, Německu, Brazílii a Španělsku. Postižené telefony se našly i v Africe, jihovýchodní Asii a na Blízkém východě.
Bitdefender rozšíření spojuje hlavně s laciným hardwarem, který putuje přes mezinárodní online tržiště. A právě tady začíná další podivná kapitola: mnohé z těchto přístrojů se vydávají za něco, čím nejsou.
V datech se objevovaly názvy S24 Ultra, S25 Ultra nebo S26 Ultra, jenže nešlo o originální Samsungy. Jiné telefony se hlásily jako i17 Pro Max či i16 Pro Max, v telemetrii se našly i kuriózní názvy jako „iPadAirPro“ nebo „Magic 15 MAX“. Některé padělky dokonce posílaly modelový řetězec SM-S938B, tedy oficiální kód Samsungu Galaxy S25 Ultra. Mezi reálnými modely se nejčastěji objevovaly Doogee S200 X a Cubot KINGKONG X. Výzkumníci ale zdůrazňují, že jde o zařízení, na nichž byl malware zachycen, nikoli o důkaz, že ho obsahuje každý prodaný kus.
Co všechno dělá neviditelný systémový host
Jedna z variant se skrývala pod názvem com.android.system.lite, jiné pod dalšími jmény, která na první pohled vypadají jako běžná součást Androidu. Aplikace nemá ikonu v launcheru, takže majitel o ní nemusí vůbec tušit.
Díky systémovým právům umí potichu instalovat i mazat další aplikace, udělovat jim oprávnění a stahovat nový kód z řídicích serverů. Tímto způsobem do telefonu proudily další moduly kampaně. Bitdefender napočítal nejméně 32 doinstalovaných aplikací, které navenek vypadaly jako počasí, poznámky, správce souborů, OCR, AppLock nebo nástroj na úpravu zvuku.
Některé měly jediný úkol: vyrábět falešné zobrazení reklam a kliknutí. V kódu byla nastavení určující, jak často se má klik provést, kam směřovat a kolik interakcí vznikne za určitou dobu. Majitel přitom nic nepozoroval, zatímco někdo jiný inkasoval peníze.
Aplikace se navíc střídaly. Systémový komponent je nainstaloval, nechal chvíli běžet, pak je odstranil a nasadil jiné. Tím operátoři měnili způsob výdělku a ztěžovali sledování jednotlivých škodlivých balíčků.
Vypnutý obchod, cizí provoz a otázka, kdo za tím stojí
Zajímavý je i trik s ochranou. Před nasazením další zátěže malware dočasně vypnul Google Play Store (balíček com.android.vending). Bitdefender předpokládá, že tím chtěl omezit zásah Play Protectu. Po instalaci obchod znovu zapnul a kód obsahoval i mechanismus, který ho aktivoval, když byl u telefonu uživatel.
Jeden z modulů, com.mobile.applock.en, udělal z telefonu residential proxy. Po připojení k řídicímu serveru se zařízení zaregistrovalo jako uzel a čekalo na pokyny. Server mu mohl zadat adresu a port, telefon pak navázal spojení a přenášel data oběma směry přes internetové připojení majitele. Cílová služba viděla IP adresu běžného člověka, nikoli server z datového centra, a proto jsou takové telefony pro provozovatele proxy sítí lákavé. V praxi z nich činí nekontrolovatelné součásti širší botnetové sítě.
V manifestu se objevila také oprávnění pro Accessibility Services, přístup k upozorněním a SMS. Bitdefender však jejich aktivní zneužití během analýzy nezachytil, takže nelze tvrdit, že kampaň četla zprávy nebo obsah obrazovky. Možnost ale měli operátoři připravenou.
U části zařízení byl firmware podepsán certifikáty na jméno Shenzhen Zediel. Výzkumníci ale upozorňují, že z toho nelze usuzovat, že firma malware vytvořila nebo ho vědomě vložila. Nevědí ani, v které fázi se kód do ROM dostal: mohlo to být u výrobce, při úpravě firmwaru nebo při distribuci. Stejný malware se navíc našel i na telefonech bez podpisu Zediel.
Odinstalovat nestačí. Co s tím a komu věřit
Komponent sídlí v systémové partici, takže ho nesmažeš jako obyčejnou aplikaci. Podle Bitdefenderu ho lze odstranit přehráním firmwaru čistou verzí nebo vypnout přes rozhraní ADB. Samotné odinstalování nepomůže.
Stejný ad-fraud kód výzkumníci našli také ve 13 aplikacích z Google Play, například v nástrojích pro úpravu zvuku, QR čtečkách, obnovování zpráv, počasí, poznámkách či OCR. Neměly sice systémová práva, takže nemohly potichu instalovat další aplikace, ale reklamy zobrazovaly i mimo své rozhraní a někdy v době, kdy telefon nikdo nepoužíval.
Případ ukazuje, že zásadní bezpečnostní riziko může začít už u nákupu. Je lákavý telefon „jako vlajková loď“ za zlomek ceny opravdu výhodou, nebo jen účtem odloženým na později?
Nejnovější články
KVÍZ: Myslíte si, že ovládáte WhatsApp? Těchto 10 tajných vychytávek vás zaručeně vyvede z omylu
WhatsApp se stal neodmyslitelnou součástí naší každodenní komunikace. Myslíte si, že znáte všechny jeho triky a funkce? Otestujte své znalosti v našem kvízu a zjistěte, zda vám některé užitečné vychytávky stále unikají. Možná budete překvapeni, co všechno tato populární aplikace umí.
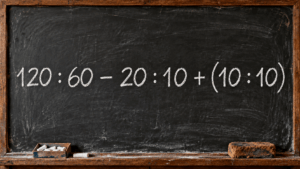
Tohle průměrný mozek nedá. Spočítáte příklad, u kterého většina lidí tápe?
Tři dělení, jedno odčítání, jedno sčítání a závorka na konci. Dnešní příklad nabízí spoustu příležitostí udělat chybu a zároveň odmění každého, kdo si zachová chladnou hlavu.
5 úžasných věcí, které umí Wi-fi Router, a ty to nejspíš vůbec nevíš
Krabička u televizoru skrývá výbavu, kterou málokdo využije. Jedna z funkcí ti dokonce může ušetřit instalaci aplikací.
Podvodníci našli geniálně jednoduchý způsob, jak ukrást Google účet. Naletěly už tisíce Čechů
Tvůrci na YouTube dostávají nabídky na placené spolupráce. Za nimi se skrývá past, která může skončit ztrátou celého účtu.
Tisíce levných telefonů má předinstalovaný virus. Týká se to i vás?
Bezpečnostní tým narazil na tisíce telefonů, v nichž číhá skrytý nepřítel. Nikdo ho neinstaloval a nejde smazat.
Českem se šíří zákeřný telefonní podvod. Toto je seznam předvoleb, na které nesmíte zavolat zpět, nebo se nedoplatíte
Zmeškané volání z neznámého čísla vypadá nevinně. Právě na zvědavosti stojí trik, který cílí na tvoji peněženku.
Hackeři napadli chladící boxy v sedmi stech supermarketech. Udělali z nich pece s teplotou 50 °C
Stovky obchodů ve Francii řešily zkažené zboží i požáry. Útočníci šli po technickém zázemí prodejen.
Jak v Google Mapách zapnout: Vyhnout se místu. Je to snadné a ušetříš čas i peníze
Navigace nehledí na peněženku. Ukážeme, kde se skrývá volba, která řidiči ušetří za mýtné.
Českem se šíří nový podvod. Prvně pošlou 250 Kč. Naletělo už tisíce lidí
Automat nabídne výdělek a pošle tě na WhatsApp. První peníze skutečně dorazí, jenže pak přijde zvrat.
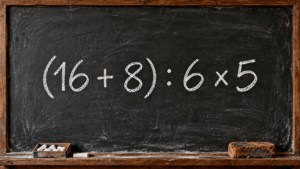
Kdo spočítá rovnici do 5 vteřin, má IQ nad 130 bodů. 70% Čechů u tohoto příkladu totálně pohoří
Závorka, dělení i násobení v jedné řadě. Dnešní příklad nepotřebuje velká čísla, aby vás postavil před dilema. Stačí jedna nenápadná otázka: kterou operaci provést dřív?
Spotify nově přidává do nabídky i audioknihy v češtině
Oblíbená hudební aplikace otevírá dveře do světa mluveného slova. Pozor ale na pravidla, která mohou nepřipraveného posluchače zaskočit.
Toto jsou nejlepší chytré hodinky pro seniory. Neustále měří tlak a celých 10 000 Kč proplatí pojišťovna
Tichý nepřítel dlouho nebolí. Některé pojišťovny dnes pomáhají s hodinkami, jenže podmínky jsou jiné, než slibují titulky.